Ransomware disguised as a… security audit: AuditTeam is demanding an “Audit & Consulting fee” – promising victims a vulnerability report instead of publishing stolen data. A deep dive into the group’s operations – including the OpsAgent framework, its Rust rewrite, AV/EDR killer, and cryptor module: kas.pr/eg4d
Eugene Kaspersky
Yevgeny Valentinovich Kaspersky (Russian: Евгений Валентинович Касперский; born 4 October 1965) is a Russian cybersecurity expert who is the co-founder and the CEO of Kaspersky Lab, an IT security company with 4,000 employees. He was a cryptologist and officer in the Soviet army until leaving the service in 1991. He co-founded Kaspersky Lab in 1997 and helped identify instances of government-sponsored cyberwarfare as the head of research. He has been an advocate for an international treaty prohibiting cyberwarfare. More on Wikipedia
-
Eugene Kaspersky
@e_kaspersky

-
Eugene Kaspersky
@e_kaspersky
How to conduct penetration testing in the cloud: 3 infrastructure layers and 5 critical questions that the assessment must address. Our approach – refined through dozens of projects: kas.pr/ut31
-
Eugene Kaspersky
@e_kaspersky
The Retadup USB worm – previously neutralized during a police operation – has resurfaced, and is now delivering the CoffeeLoader Trojan. It features an updated packer that decrypts the payload using the GPU. Find out how this new campaign works: kas.pr/9skp
-
Eugene Kaspersky
@e_kaspersky
A previously undocumented group, Citrus Ransomware, employs VLESS tunnels to obfuscate traffic, utilizes a ransomware variant from the Sn00py family, and leverages PowerShell scripts generated with the help of LLMs. They gain initial access via third-party contractors and target Russian companies. Full analysis: kas.pr/7xp8
-
Eugene Kaspersky
@e_kaspersky
VPNs made remote work possible. But the model has serious security limitations.
Why ZTNA is the right alternative, and how to plan a farewell to your corporate VPN: kas.pr/5bs9 -
Eugene Kaspersky
@e_kaspersky
Virtualization security through the lens of two ransomware incidents in ESXi and Proxmox infrastructure:
We break down how careless password storage and misconfigured virtual environments open the door to attacks that cause serious damage.
The article also includes a broader overview of the threats, plus practical recommendations: kas.pr/o48g -
Eugene Kaspersky
@e_kaspersky
C3RB3R ransomware is attacking Synology NAS devices by exploiting vulnerabilities from 2024. How the attack works, who’s at risk, and what to do if your files have been encrypted: kas.pr/rbq9
-
Eugene Kaspersky
@e_kaspersky
An investigation into suspicious activity within a software developer’s network has revealed a months-long presence of the "Black Owl" (BO Team) group, involving the compromise of both development infrastructure (CI/CD) and a software digital-signature server.
The attackers’ likely intention was a supply-chain attack.
Details can be found in the report by our ICS CERT team: kas.pr/a2di -
Eugene Kaspersky
@e_kaspersky
A fileless SharePoint breach on Christmas Eve 2025: Attackers – possibly linked to Storm-2603 – exploited "ToolShell" vulnerabilities (CVE-2025-53770 and CVE-2025-53771), hid a web-shell within the memory of an IIS process, escalated privileges, and attempted to deploy the Warlock ransomware, which was blocked by the proactive protection module of Kaspersky Endpoint Security. Details: securelist.com/storm-2603-fileless-toolshell-attack/121467/
-
Eugene Kaspersky
@e_kaspersky
CyberStrikeAI in the wild: the use of AI in real-world attacks on organizations
We've detected a cyberattack against the education sector in Africa and Latin America where CyberStrikeAI played a key role in the post-exploitation phase. This is an open-source framework with an LLM orchestrator on the command-and-control server plans actions, selects tools, and generates commands, while an implant executes them on compromised hosts. Using CyberStrikeAI, the attackers progressed from reconnaissance to full domain compromise.
Read on 👉 kas.pr/x43a -
Eugene Kaspersky
@e_kaspersky
Cars today run on software and get over-the-air updates more and more often – but how secure is the update process?
Our report covers real-world attacks on automotive infrastructure, FOTA (firmware-over-the-air) security measures, and the identifiers required by UN Regulation No. 156: kas.pr/61d7 -
Eugene Kaspersky
@e_kaspersky
Reading between the lines: how to read ebooks safely?
We break down how to use ebooks safely and which rules to follow when searching for books online, so you don’t fall victim to scammers 👉 kas.pr/e87b -
Eugene Kaspersky
@e_kaspersky
The eMudhra certificate incident: How a certificate’s private key ended up being equal to 4, and why browser updates alone won’t protect you from vulnerable certs?
More importantly: how organizations can protect against this threat? 👉 kas.pr/7dag -
Eugene Kaspersky
@e_kaspersky
Infosec products generate an enormous number of alerts, and a significant portion of them are false positives. Manually reviewing them is absolutely the wrong approach — they need to be filtered automatically.
However, building a good filter is complex and time‑consuming. Still, there is a solution: LLMs.
Here are some practical use cases and potential pitfalls 👉 kas.pr/o2j5 -
Eugene Kaspersky
@e_kaspersky
NetamLoader: a highly sophisticated infection chain and a complex .NET assembly-loading framework built on XAML markupю Strong indication of a supply-chain attack targeting a custom Windows build used exclusively by government entities in Asia 👉 kas.pr/9z7h
No attribution to any known APT group has been established. -
Eugene Kaspersky
@e_kaspersky
An illustrative case of a responsible vulnerability disclosure in millions of Intelbras security cameras 👉 kas.pr/dac3
-
Eugene Kaspersky
@e_kaspersky
Hot off the #sas2026!
An insecure neighbor: how a vulnerability chain in Kubernetes and Konnectivity led to an isolation bypass in cloud infrastructure
👉 kas.pr/dyv8 -
Eugene Kaspersky
@e_kaspersky
#ai is being used to deanonymize users based on their… anonymized forum posts, as well as to both automate #osint and compile digital dossiers. What’s going on – and how to shrink your digital footprint 👉 kas.pr/u5hm
-
Eugene Kaspersky
@e_kaspersky
There’s a lot of talk about AI – especially AI agents – you’ll have surely noticed. But not all of it falls within our realm (JIC: cybersecurity!). And a lot of it is pure conjecture and prophesizing. Meanwhile, saving the world from the more down-to-earth AI bada-booms couldn’t possibly be more our realm…
First, because we were pioneers in applying machine learning and then AI in the development of cyber-protection.
Second, because Cyber Immunity principles look like the only thing that’s able to isolate and contain AI agents’. it’ll all become clear in our new study – “AI agent security through the lens of Cyber Immunity”, introduced in my blogpost 👉 kas.pr/4ux4 -
Eugene Kaspersky
@e_kaspersky
AI here, AI there...! AI agents and associated tooling are becoming increasingly common in corporate infrastructure. Agents can perform a range of actions with the user’s privileges that create new security risks. No wonder detecting, tracking, and controlling AI agents is one of the most pressing tasks for #cybersecurity teams today.
Have a look at what impressive capabilities we've build into Kaspersky products that help counter the threats posed by the proliferation of AI agents.
kas.pr/phh5 -
Eugene Kaspersky
@e_kaspersky
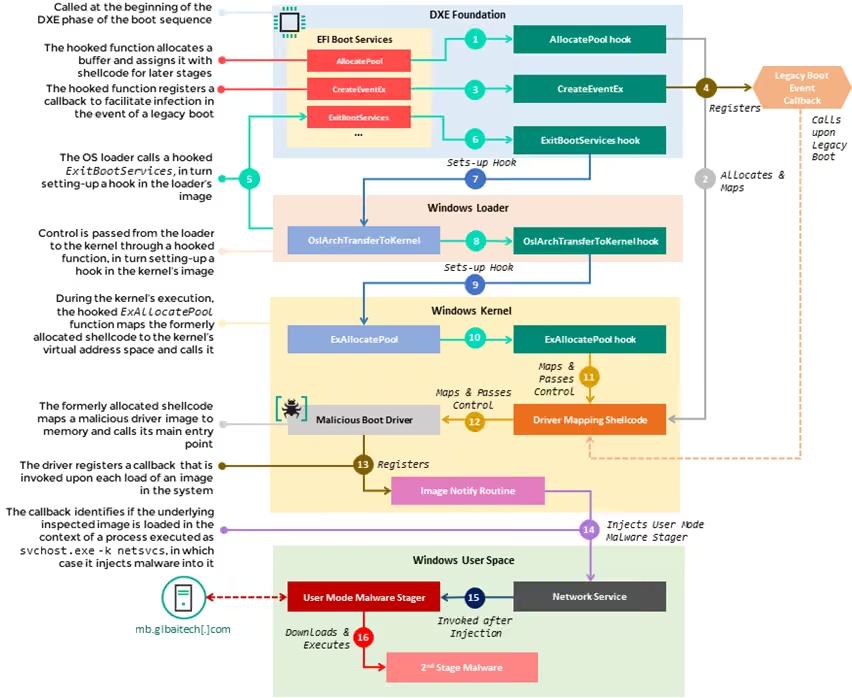
The BlackLotus bootkit has returned – in a new guise.
Our experts have discovered a UEFI bootkit, dubbed "BlackX", used in attacks targeting diplomatic entities in Central Asia.
The vulnerability exploited by the bootkit was patched back in 2023, and the victims had all the relevant updates installed.
So how have these new attacks that we’ve uncovered this year been carried out? Get the full details from SAS: kas.pr/qy8u -
Eugene Kaspersky
@e_kaspersky
An extensive study by our Security Services team examines how secure a modern warehouse is from an attacker’s perspective. It explores how a warehouse can be compromised via a barcode scanner, a mobile printer, or even a power outlet behind a storage rack. It also explains why the warehouse management system (WMS) is the primary target, and what can be done about it.
Read more here: kas.pr/9hoh (presented at the SAS 2026 conference). -
Eugene Kaspersky
@e_kaspersky
Check out what we’ve uncovered about the high-profile PHP vulnerabilities that are making rounds all over the internet, and how we detect malicious activity associated with them. For the record, our products and services are not affected by these vulnerabilities:
-
Eugene Kaspersky
@e_kaspersky
Amazing content and great energy pumping here at the Security Analyst Summit in Bali!
When top cybersecurity minds come together like this... oh, how interesting - and enlightening - it gets. And just in case you haven't heard... we all have a ball at the same time, believe me!...This media couldn't be displayed. See it on the original post. -
Eugene Kaspersky reposted
TheSAS2026
@TheSAScon
🧭 Security gets very real when the map stops being useful.
That's the premise behind "Chaos, Cliffs & Trust - Forging Security Beyond the Grid" at #thesas2026, featuring Geraldine Fasnacht (@ggfasnacht) and Eugene Kaspersky (@e_kaspersky).
Geraldine is a freeride and BASE-jumping pioneer with landmark descents on the Matterhorn, Grandes Jorasses, Grand Combin, and remote lines in Antarctica and Baffin Island. Eugene has his own extreme-environment credentials, including multiple volcanic expeditions, the South Pole, and Antarctic isolation.
They'll hold a conversation about what happens when the handbook stops helping: how you read chaos, make decisions under pressure, and build trust when the environment is hostile, fast-moving, and unforgiving.
A different kind of keynote, but very relevant for security teams.
🌴 Secure your spot: thesascon.com -
Eugene Kaspersky
@e_kaspersky
A new version of the #macsync Trojan for #macos: binary droppers instead of script-based ones, use of #icloud for payload delivery, GIT hooks for persistence, and many other new features and techniques 👉 kas.pr/aso1
-
Eugene Kaspersky
@e_kaspersky
Hiding your Wi-Fi network name might seem like a smart security move, but in practice it does more harm than good. Let’s take a look at how it works, what side effects it can have, and how to properly secure your home Wi-Fi 👉 kas.pr/ci9k
-
Eugene Kaspersky
@e_kaspersky
Odysseus and the Trojans: a new piece of malware dubbed MovieReaper is spreading via torrent trackers under the guise of Hollywood blockbusters (including, yes, The Odyssey). We’re seeing hundreds of infections across Europe, Asia, and Africa. It executes in memory – leaving almost no trace on disk, and the address of one of its C2 servers is stored on the Solana blockchain. Details: kas.pr/35ir
-
Eugene Kaspersky
@e_kaspersky
The financially motivated Toy Ghouls group, which has been attacking Russian organizations since 2025, is expanding its toolkit: in addition to the GenieLocker ransomware, we’ve detected use of its own backdoor for the first time – two versions at once, with non-standard C2 channels (the HiveMQ MQTT broker and the Element messenger). Details: kas.pr/z5gd
-
Eugene Kaspersky
@e_kaspersky
The Mirage Kitten APT’s toolkit is evolving: we’re exploring its two previously undocumented cross-platform RATs – NodeRabbit and PollCat – that are targeting aviation and FinTech sectors across the Middle East and Africa. Spear-phishing (fake recruiters and trojanized coding challenges) is the key attack vector. These RATs mark the group's first documented use of Node.js/JavaScript malware. Full analysis: kas.pr/vs7i
-
Eugene Kaspersky
@e_kaspersky
A while ago we were tasked to analyze a file with an initial classification as adware. A deeper research turned up suspicious network activity - the sample did far more than serve ads. In fact, its advertising functionality doesn’t even work; instead, it triggers an infection chain that delivers the ValleyRAT backdoor.
More details 👉 kas.pr/73e8 -
Eugene Kaspersky reposted
TheSAS2026
@TheSAScon
🧠 Threat hunting and vulnerability research was never supposed to mean constant burnout.
But right now, 2 in 3 cybersecurity researchers say the job is more stressful than it was a few years ago.
It's time to remember why we chose this job - because of curiosity, freedom, some rule-breaking, and awesome hangouts with like-minded hackers.
See, feel, and recall this all at #thesas2026
✈️ thesascon.com/registrationThis media couldn't be displayed. See it on the original post. -
Eugene Kaspersky
@e_kaspersky
It’s said that the road to hell is paved with good intentions.
With all due respect to caring citizens who want to help out a fellow human who's lost their bank card, I’ve got a few hard-nosed bits of advice…
What should you never, ever do when you find a bank card, say, on the street? And conversely, what should you go ahead and do right away? 👉 kas.pr/68x6 -
Eugene Kaspersky
@e_kaspersky
An in-depth research of the malware spread through the built-in updaters of Android-based automotive head unit firmware. This is the first documented case of malware found on a car head unit with an infection chain specific to that type of device.
👉 kas.pr/nd4p -
Eugene Kaspersky
@e_kaspersky
Five rules to stop IP cameras from spying on you 👉 kas.pr/6bbn
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
🚩 New to CTFs?
Join the Kaspersky{CTF} webinar to learn how Capture the Flag competitions work and explore sample Web, Reverse & PWN challenges with our experts.
📅 Aug 26, 13:00 UTC
🎟 No registration required
🌐 lp.kaspersky.com/ctf/
#kasperskyctf #ctf #cybersecurity -
Eugene Kaspersky
@e_kaspersky
ClickFix attacks targeting gamers on Steam forums: the bad guys post malicious instructions disguised as helpful tips – prompting users to run PowerShell commands with administrator privileges. Result: installation of the XMRig cryptominer. Ouch. Details: kas.pr/yrm6
-
Eugene Kaspersky
@e_kaspersky
HoneyMyte (a.k.a. Mustang Panda) upgrades CoolClient: the backdoor gets a kernel-level Windows rootkit 👉 kas.pr/sv8c
-
Eugene Kaspersky
@e_kaspersky
Head Mare APT Group exploits vulnerabilities in unpatched TrueConf server to deliver PhantomCore malware to conference participants 👉 ics-cert.kaspersky.com/publications/reports/2026/08/12/he…
-
Eugene Kaspersky
@e_kaspersky
PhantomPyramid, StrRAT, Strela Stealer, IcedID: what do these cyberattacks have in common?
They all used the polyglot technique to create nested (matryoshka) files in order to disguise malicious executable files.
An overview of the specific tricks used by attackers and (a note for admins!) methods to counter them 👉 kas.pr/1sbc -
Eugene Kaspersky reposted
TheSAS2026
@TheSAScon
📣 Very final call for #thesas2026 CFP! It closes this Friday, the 14th.
If your topic feels a bit unusual, that is not a problem at SAS!
Past talks have covered targets like car washes, fitness bands, industrial robots, powered wheelchairs, and even dash cameras. We’ve also had less technical but highly relevant work on dark web "HR", stalkerware and domestic abuse, and data leaks via malware multiscanners. We’ve also had astronauts and racing drivers speak about cybersecurity in their own domains.
👉 If your proposal is strong and a little off the beaten path, send it in! thesascon.com/papers -
Eugene Kaspersky
@e_kaspersky
Lessons from the Adform hack: visit a familiar website, and along with the usual ad banner you could pick up a script that steals cryptocurrency.
How can you protect yourself from attacks delivered through online ads? 👉 kas.pr/9xr6 -
Eugene Kaspersky
@e_kaspersky
More details on CAV3RN framework used against targets in Israel:
✅ complex C2 module that uses DNS A-record responses to choose between direct HTTPS and a Google Apps Script relay for each transaction
✅ the same DNS infrastructure can validate and replace the relay deployment ID, allowing the operator to rotate the Google channel.
✅ framework’s local broker, which discovers and loads DLL components, routes messages between them, and supports runtime upgrades
Read on 👉 kas.pr/8vh1 -
Eugene Kaspersky reposted
TheSAS2026
@TheSAScon
🔨 Every SAS has its own distinct character. This year, #thesas2026 breaks the rules.
Security loves rules, order, and the illusion of complete control. But protection lives in the real world — messy, adversarial, creative. We want to bring this feeling to SAS. Think anarchist and punk cues, counter-art, and a conference space clashing with luxury hotel perfection.
Come see what happens when infosec stops pretending to be tidy.
CFP (punk PPTs? yes, please!) 👉 thesascon.com/papers
Delegates 👉 thesascon.com/registration -
Eugene Kaspersky
@e_kaspersky
15 the most common file extensions used in malicious email blasts from the beginning of 2026 👉 kas.pr/24wu
-
Eugene Kaspersky
@e_kaspersky
Space is a “new operational environment” - in other words, a new domain for cyberattacks.
In this new research we deliver a historical outlook (spoiler: about 100 targeted attacks have been recorded since 1957), present a retrospective analysis of incidents, identify trends, and make forecasts 👉 kas.pr/r31j -
Eugene Kaspersky
@e_kaspersky
Threat actors are increasingly exploiting legitimate cloud services like Cloudflare Workers, Vercel, Netlify, GitHub Pages, and IPFS to evade detection and streamline the deployment of the scam infrastructure.
We analyze the mechanics of a real-life adversary-in-the-middle (AitM) attack in a cloud and share detailed statistics on the platforms and domains phishers abuse most frequently 👉 kas.pr/91cn -
Eugene Kaspersky
@e_kaspersky
Two backdoors – OctLurk and SilkLurk – have been used in attacks against government organizations primarily in Central Asia since January 2025.The loaders are customized for each victim. We haven’t been able to attribute this activity to any known threat group so far. Deep dive into the campaign + technical analysis: kas.pr/c9o7
-
Eugene Kaspersky
@e_kaspersky
AI agents deployed within infrastructure are prime targets for exploitation by attackers. Read about real-world incidents and how to build defenses: kas.pr/ica8
-
Eugene Kaspersky
@e_kaspersky
ClickFix is an attack technique in which a victim is tricked into performing malicious actions themselves – such as copying and executing a malicious command. These attacks are also actively adapting to target macOS. Details: kas.pr/4mfj
-
Eugene Kaspersky
@e_kaspersky
Here’s some research into new malware used by the Mirage Kitten APT, which is targeting the aerospace, aviation, defense, and telecommunications sectors across the Middle East and Africa. The toolset includes a new Windows backdoor and two custom WebSocket-based tunnelers. Details: kas.pr/5bet
-
Eugene Kaspersky
@e_kaspersky
GoSerpent: a Go-based RAT targeting government and diplomatic entities in Southeast Asia since 2021 is now deploying coordinated tools for silent file collection, credential dumping, and staged exfiltration. Details: kas.pr/ehb6
-
Eugene Kaspersky
@e_kaspersky
Our expert discussing attacks leveraging built-in BitLocker encryption in both Colombia and Mexico, as well as the config errors that provide attackers with an initial access vector. Details: kas.pr/5ah8
-
Eugene Kaspersky
@e_kaspersky
HelloNet: a new APT campaign abusing the ViPNet update system to deploy malicious modules. The toolset includes a DLL sideloader, a hidden proxy, and a Rust-based backdoor – active since May 2026. Details: kas.pr/it5c
-
Eugene Kaspersky
@e_kaspersky
A new module in the sophisticated cyberespionage framework, Project CAV3RN, is hiding C2 commands inside Outlook calendar events scheduled for 2050 via Microsoft Graph. Details: kas.pr/v9r9
-
Eugene Kaspersky
@e_kaspersky
OkoBot: an updated TookPS campaign – a new malware framework with 20+ payloads and implants targeting crypto users – from hidden browser extensions and seed-phrase phishing to video captures of wallet windows. Hundreds of victims in 25+ countries, and still active. Details:
-
Eugene Kaspersky
@e_kaspersky
AI solves image-based CAPTCHAs better and faster than humans. A new video CAPTCHA format using hand gestures is already being tested, but even that was fooled by a simple photo. See how websites are now filtering out bots and what’s next: kas.pr/7tko
-
Eugene Kaspersky
@e_kaspersky
An investigation into a single ScreenConnect incident led to the discovery of a large-scale campaign of more than 90 fake websites in 10 languages masquerading as popular software. The goal was to secretly install remote access tools and AsyncRAT. Analysis:
-
Eugene Kaspersky
@e_kaspersky
A new tool in the ToddyCat APT group’s arsenal automates the theft of access to corporate Gmail accounts via the Google API, using a hidden browser launch and OAuth authorization. Let’s take a closer look at how this attack works and how to detect it: kas.pr/u9g4
-
Eugene Kaspersky
@e_kaspersky
Vulnerability CVE-2024-2658 in the FlexNet Publisher component used in Schneider Electric's Floating License Manager software poses a serious threat to industrial enterprises. It allows hackers to both escalate privileges to the SYSTEM level, and attack industrial network nodes. Read our analysis of how this exploitation method works, and how to detect the threat promptly: kas.pr/7woz
-
Eugene Kaspersky
@e_kaspersky
Researchers from our GReAT team have found around a quarter of a million potential configuration issues – misconfigurations – in GitHub Actions across around 30,000 popular repositories, including critical flaws that could lead to supply-chain compromise. Details:
-
Eugene Kaspersky
@e_kaspersky
In 2026, small and medium-sized businesses are most often attacked via fake AI services, messengers, and office apps – and access to these companies is actively sold on the dark web. Details in our research: kas.pr/6qpw
-
Eugene Kaspersky
@e_kaspersky
Our researchers have discovered “StrikeShark” – a new campaign targeting governments, software developers, and other sectors worldwide. Sophisticated attackers use a new tool – “SharkLoader” – to evade detection and deploy Cobalt Strike: kas.pr/zp2y
-
Eugene Kaspersky
@e_kaspersky
A malicious PowerShell script has been discovered that hijacks Telegram accounts without needing the password or verification codes. It disguises itself as a "Windows Telemetry Update", and surreptitiously copies the “tdata” folder. Details and how to stay protected:
-
Eugene Kaspersky
@e_kaspersky
Supply-chain attack alert: a compromised version of Hola Browser for Windows installed a cryptominer. If you're a user, we recommend updating. Details: kas.pr/7qg8
-
Eugene Kaspersky
@e_kaspersky
A fully autonomous, unmanned SOC: myth or reality?
The idea’s appealing, but in practice it runs up against data quality, AI hallucinations, and regulatory risks. Details: kas.pr/2s4s -
Eugene Kaspersky
@e_kaspersky
Active WhatsApp malware campaign alert: attackers use compromised accounts to send VBScript attachments disguised as invoices/statements. If opened, they trigger a multi-stage chain that installs legitimate RMM software for remote access. So far most victims are in Malaysia – but the impact is global. Details: kas.pr/xo7t
-
Eugene Kaspersky
@e_kaspersky
Dangerous Wallpapers: Since late 2025, malware has been distributed in the guise of wallpaper apps on Steam Workshop – a user-generated content sharing service. The primary goal is to steal player accounts. Details: kas.pr/6ea1
-
Eugene Kaspersky
@e_kaspersky
Over the past two months, anonymous researcher Nightmare Eclipse (Chaotic Eclipse) has published six Windows vulnerabilities with ready-made exploits. The most dangerous is MiniPlasma. Details and how to detect its being used: kas.pr/3zoq
-
Eugene Kaspersky
@e_kaspersky
In the run-up to the World Cup, our experts studied the state of public Wi-Fi in Mexico City, Guadalajara, and Monterrey. The results: despite the widespread adoption of WPA2/WPA3, a significant proportion (10-12%) of networks remain open, and almost half of all access points support WPS. Details: kas.pr/t1f1
-
Eugene Kaspersky
@e_kaspersky
How to ensure autonomous vehicle security in the modern era and meet the national and international standards and regulations?
We've developed a special embedded gateway that utilizes the Safety-Aware Cybersecurity approach — a unified architecture that accounts for both functional safety and cybersecurity requirements 👉 kas.pr/52x9 -
Eugene Kaspersky
@e_kaspersky
A guide to detecting and blocking built-in AI features in popular software products, including:
Copilot (Win, 365, Edge), Gemini (Chrome, Workspace) & Apple intel.
Read on 👉 kas.pr/ax36 -
Eugene Kaspersky
@e_kaspersky
What’s wrong with XChat?
We break down Elon Musk’s new messaging app: here’s what we know about its end-to-end encryption, and whether the new service can truly compete with Signal, WhatsApp, and Telegram 👉 kas.pr/97ak -
Eugene Kaspersky
@e_kaspersky
In the run-up to the World Cup, our experts studied the state of public Wi-Fi in Mexico City, Guadalajara, and Monterrey. The results: despite the widespread adoption of WPA2/WPA3, a significant proportion (10-12%) of networks remain open, and almost half of all access points support WPS. Details: kas.pr/t1f1
-
Eugene Kaspersky
@e_kaspersky
Everyday messaging scams are getting worse. With AI, bad actors can now launch highly sophisticated social engineering attacks at virtually zero cost. And the damage? A global average loss of $733 per successful attack. Read on: kas.pr/psd2
-
Eugene Kaspersky
@e_kaspersky
We took a random sample of 100 popular Docker images, and the result: 64 of them contain critical vulnerabilities, while only 1 in 10 is fully up-to-date. We explore container security risks and issues, insecure settings, and protection methods – including the role of our AI assistant. A deeper dive: kas.pr/uj54
-
Eugene Kaspersky
@e_kaspersky
Attackers are distributing a miner disguised as a "player update" through popular websites that pirate movies, TV series, and books – and the campaign has likely been active since at least… 2022: kas.pr/hc63
-
Eugene Kaspersky
@e_kaspersky
Unofficial Android TV boxes can turn out to be a real threat to your home Wi-Fi network. Here’s our breakdown of the risks, and the safety measures to take: kas.pr/y71s
-
Eugene Kaspersky
@e_kaspersky
Today we’re having a look at both old and new tools from the Cloud Atlas APT group. The attackers actively use hidden SSH tunnels, Tor, RevSocks, the PowerCloud utility, and much more besides. A breakdown of the techniques and the latest IoCs – here: kas.pr/cj77
-
Eugene Kaspersky
@e_kaspersky
While businesses roll out corporate AI, employees are often turning to their own self-installed tools to get work done – while vendors are also building AI directly into platforms and apps. But it’s not risk-free: unsanctioned shadow AI can quietly open new paths for data leaks. Here’s how to find it, manage it, and shut it down if needed: kas.pr/ni8r
-
Eugene Kaspersky
@e_kaspersky
Our KidZania expansion continues: we’ve opened our 4th children’s cybersecurity center - this time in Dubai - after Delhi, Mumbai, and Mexico City. Infosec is challenging, fascinating, and needs future talent – so if your kids show a knack for cyber, encourage them to keep heading in that direction!
-
Eugene Kaspersky
@e_kaspersky
We're covering CVE-2026-3102 in ExifTool, discovered by GReAT experts: how malicious... metadata (!) in image files can lead to Mac hacking. Learn more: kas.pr/8ji9
-
Eugene Kaspersky
@e_kaspersky
Non-mobile threats in Q1 2026: 343+ million web attacks and 15+ million malicious and potentially unwanted local objects blocked, and nearly 3,000 new ransomware modifications detected. Also: ~260,000 users encountered miners. Details and more figures: kas.pr/31s9
-
Eugene Kaspersky
@e_kaspersky
Happy and proud to sign a memorandum of understanding with the Mayor’s Office of Bogotá. What we’ll be providing:
· Cybersecurity training for officials & teams
· Citizen digital-literacy programs
· Threat intel-sharing on local attacks
· Critical infrastructure standards support
· Helping build stronger digital defenses for the Colombian capital!
More in our press-release: kas.pr/zy67 -
Eugene Kaspersky
@e_kaspersky
Happy and proud to share news from INTERPOL’s Operation Ramz in the MENA region: 13 countries, 201 arrests, and 382 additional cybercrime suspects identified. Our contribution: threat intelligence on cyberthreats and malicious infrastructure – including command-and-control servers. More in our press release: kas.pr/x6fb
-
Eugene Kaspersky
@e_kaspersky
Ransomware analytics and forecasts for 2026: the number of attacks is declining, but the risk remains high. We’re seeing new families based on post-quantum cryptography, a focus on RDWeb for initial access, and an increase in attacks involving data theft without encryption. Detailed report: kas.pr/s9rb
-
Eugene Kaspersky
@e_kaspersky
Behind Kimsuky’s latest operations: evolving PebbleDash and AppleSeed malware, abuse of legitimate remote tools, and a growing focus on persistence, remote control, and data theft. For a deep dive into the group’s shifting tradecraft – check this out: kas.pr/41s9
-
Eugene Kaspersky
@e_kaspersky
Greetings from our Americas partner conference in Peru! I’m very happy to be here in Lima for this very important event for us!
-
Eugene Kaspersky
@e_kaspersky
Our experts have discovered vulnerability CVE-2025-68670 in xrdp, a remote desktop server for Linux using the RDP protocol. A buffer overflow could lead to remote code execution without authentication. The issue has already been fixed in the latest versions. Details:
-
Eugene Kaspersky
@e_kaspersky
The new VoidStealer Trojan has learned to bypass Chrome's stored data protection: the infostealer attaches to the browser process as a debugger, and intercepts the master key from RAM. Cookies, sessions, and passwords in Chrome and other browsers – Microsoft Edge, Brave, Opera, Vivaldi, and others – are at risk. Details: kas.pr/9nye
-
Eugene Kaspersky
@e_kaspersky
We’re increasingly seeing phishing campaigns sent through Amazon SES, an email service that’s part of the AWS ecosystem: the emails pass authentication checks and look legitimate, but the links lead to fake forms. How it works + recommendations: kas.pr/5w1h
-
Eugene Kaspersky
@e_kaspersky
We’ve introduced a new web filtering category “Sites with an undefined trust level”. Such sites sit in a gray zone – promoting fake services, luring folks to hidden subscriptions, or nudging users to hand over data through deceptive terms of service. Deep dive into the issue and tips for how to spot them: kas.pr/zsu7
-
Eugene Kaspersky
@e_kaspersky
In the digital world, it’s not only walls that have ears – cars do too. A modern car is a computer on wheels with a wide range of sensors: it stores/transmits GPS routes, telemetry, and keeps tabs on a connected smartphone (calls, contacts, voice commands). And in cars with a modem and SIM card, this data may also be accessible through the manufacturer’s servers. Learn more here: kas.pr/mv6c
-
Eugene Kaspersky
@e_kaspersky
Phishing "from the tax authorities" → a modified downloader → the well-known ValleyRAT backdoor + the previously undocumented Python backdoor, ABCDoor. Learn more: kas.pr/z381
-
Eugene Kaspersky
@e_kaspersky
To coincide with May 4 (MTFBWY!), our researchers took a close look at the existential cybersecurity questions surrounding... droids in the Star Wars universe. For example:
1. Why are some droids willing to break the law at their owner’s command?
2. What determines whom they regard as their owner?
3. How do they decide whom to remain loyal to, and whose orders to follow?
A detailed deep-dive on the topic – with recommendations: kas.pr/5vwk -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
🚨Kaspersky GReAT has uncovered a compromised installer of DAEMON Tools Lite distributed directly from the official vendor site since April 8, 2026. It successfully uses a valid developer digital certificate. Affected versions: 12.5.0.2421 to current.
Read more in the thread below🧵
1/5 -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
New "CopyFail" vulnerability (CVE-2026-31431) is hitting almost every mainstream Linux distro.
This local privilege escalation (LPE) has been hiding in the kernel since 2017. The public exploit? A mere 732 bytes of Python.
Here is what you need to know 🧵👇 -
Eugene Kaspersky
@e_kaspersky
Copy Fail vulnerability allows attackers to gain root access on virtually any modern Linux distribution: nature, how to detect with Kaspersky products + useful SIEM rules 👉 kas.pr/fox2
-
Eugene Kaspersky
@e_kaspersky
*International Tax-Scam Roundup*
Here's an overview of scam tactics being used around the world targeting taxpayers getting ready to file their returns.
So, how are these cyber-crooks swindling folks? Well, the methods range from classic tricks to newer AI-powered schemes. For example:
❌ Fake websites mimicking legit ones – including government tax services in multiple countries (Austria, Brazil, Chile, Colombia, France, Germany, Switzerland)
❌ Stealing login credentials and personal data
❌ Spreading malware disguised as "important documents" or "digital tax keys" (PDFs, password-protected ZIP files)
❌ Paid "services": scam offers to prepare/review your tax docs – but which only steal your data
❌ Attacks targeting crypto investors
❌ Phishing AI models: "helping" you fill out your tax return
And often the bad guys try to scare potential victims with messaging like, "You're urgently required to…", "You didn't pay…", "You've been fined".
All bad. All needs looking out for.
More details – here: www.kaspersky.com/blog/income-tax-phishing-bait/55637/ -
Eugene Kaspersky
@e_kaspersky
The threat landscape for industrial automation systems in the Middle East – Q4 2025: high risk of targeted attacks, network segmentation issues, and numerous espionage attacks. Yemen ranks second globally for the share of ICS computers attacked, while Israel is among the top-ten safest countries. More data and details: kas.pr/iy8b
-
Eugene Kaspersky
@e_kaspersky
We reveal details of a previously unknown privilege escalation technique in Windows RPC. The vulnerability is due to an architectural flaw and is currently unpatched. We also discuss risk mitigation measures: kas.pr/8vis
-
Eugene Kaspersky
@e_kaspersky
Hi folks, and greetings from Vietnam where we’re holding our Cyber Insights conference for key customers – discussing cyberthreats and the future of cybersecurity…
-
Eugene Kaspersky
@e_kaspersky
We've opened two new Cyber Investigation Centers in India in… the KidZanias in Delhi & Mumbai! Kids can now explore cybersecurity, fight cyberthreats, and maybe even become future cyber-pros! This expands on our Mexico City center – teaching cyber-safety from a young age. Children are the future, and we're investing in a safe digital world for them. More details here: kas.pr/ks5u
-
Eugene Kaspersky
@e_kaspersky
We’ve discovered a vulnerability in the BootROM of Qualcomm Snapdragon chips (MSM/MDM family) – used in popular smartphones, cars, and IoT devices: attackers can use its Emergency Download Mode to take control of the modem module (physical access required)
Advisory: kas.pr/7gp4
Our experts will present it at Black Hat Asia on April 23: kas.pr/og1e -
Eugene Kaspersky
@e_kaspersky
More than 20 malicious crypto-wallets for iOS: how the FakeWallet crypto-stealer is spreading through the App Store: kas.pr/t59t
-
Eugene Kaspersky
@e_kaspersky
Attackers replacing legitimate download links for (i) CPU-Z, (ii) HWMonitor (HWMonitor Pro), and (iii) Perfmonitor 2 sysadmin software on the cpuid[.]com website -> visitors downloading trojanized distributions from malicious pages. It occurred April 9-10. Details: kas.pr/gj1y
-
Eugene Kaspersky
@e_kaspersky
A trojan with a very long infection chain: ClipBanker is being distributed under the guise of a GitHub project containing the legitimate Proxifier software in a malicious wrapper. Details: kas.pr/kp7s
-
Eugene Kaspersky
@e_kaspersky
Global K-pop sensation BTS are back with a world tour, and tickets are disappearing in seconds — but so is fans’ money via fake “official” sites. Scammers are cloning ticket-booking pages to steal from K-poppers worldwide. How to spot fakes and stay safe: kas.pr/46kg
-
Eugene Kaspersky
@e_kaspersky
Here's a report from our Security Services (MDR, Incident Response, Compromise Assessment, and SOC Consulting) for 2025: fewer high-severity incidents; CVEs in Microsoft products were most popular among attackers; and public-facing applications, valid accounts, and trusted relationships were the most popular initial vectors(>80% of attacks). For more on these and other expert insights, here’s the full report: kas.pr/16q2
-
Eugene Kaspersky
@e_kaspersky
Cyberattacks on industry in Q4 2025: a beer shortage in Japan, burst pipes at a (small) Danish water utility, halted oil shipments in Venezuela, and a company forced to stop production in two countries.
And much-much more: kas.pr/78sf -
Eugene Kaspersky
@e_kaspersky
News about an iPhone exploit kit called Coruna has generated a lot of buzz. Boris Larin (@oct0xor) of the GReAT team digs into the kit and explores the attack chain. And yes, there are clear links to Operation Triangulation. Details: kas.pr/5v3e
-
Eugene Kaspersky
@e_kaspersky
Here’s a report about a campaign targeting Mexico that our MDR team hunted down. It features Horabot – a bundle of a banking Trojan, email spreader, and complex attack-chain: kas.pr/kok6
-
Eugene Kaspersky
@e_kaspersky
Occasionally I come up with mathematical conundrum . (This is natural, since I am, first and foremost a mathematician by training.)
This one’s no easier than usual – having given our Fan Club (many members of which are true math-boffins) much trouble in its solving. So, “Beautiful Minds” out there: are you up to the challenge? 👉 kas.pr/g38y -
Eugene Kaspersky
@e_kaspersky
Mobile virology – 2025: over 815,000 malicious installation packages, including 255 mobile banking trojans. Other figures and details for the year: kas.pr/whp7
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Proud to support @INTERPOL_HQ in cyber-securing AFCON 2025 in Morocco, which concluded in January 2026.
Through INTERPOL’s Project Stadia and Joint Task Force, Kaspersky threat intelligence contributed to the efforts of Moroccan authorities to mitigate potential cyber risks targeting the tournament and its spectators.
Stronger partnerships. Stronger security.
#kaspersky #interpol #afcon2025 #cybersecurity -
Eugene Kaspersky
@e_kaspersky
The fourth quarter of 2025 was real busy in terms of the number of critical vulnerabilities discovered. For more details, see our report: kas.pr/3rsp
-
Eugene Kaspersky
@e_kaspersky
The game is over: when “free” comes at too high a price. What we know about RenEngine?
Spoiler: it's been around since March 2025 when we first added detection against it.
securelist.com/renengine-campaign-with-hijackloader-lumma… -
Eugene Kaspersky
@e_kaspersky
In cyberspace today, our opposition – the bad guys – are often both smart and well-organized, capable of developing advanced attacks that are hard to protect against. This is why we see so many cybersecurity issues and large-scale hacks these days.
But why do even well-resourced companies and organizations sometimes fail to create sufficiently strong cyber-defenses? And who should be held responsible for such critical oversights, and what needs to be done to stop them repeating?
Last week I spoke in Dubai at the World Governments Forum, where I addressed namely these questions. Here’s a video of my keynote: www.youtube.com/watch?v=MCO1KhasqYo -
Eugene Kaspersky
@e_kaspersky
What are the key areas of investment in cybersecurity? Who’s responsible when things fall apart? How are governments around the world helping shape cyber-resilience?
I shared my thoughts on these and other issues in an interview with the Emirates News Agency during the World Governments Summit in Dubai: youtu.be/sFcankgDedQ -
Eugene Kaspersky
@e_kaspersky
Just spoke at @WorldGovSummit in Dubai. One clear message: cybersecurity is no longer just an IT issue.
It's now a cornerstone of national strategy and global trust. We need tech + cooperation + smart regulation to secure our digital future.
Grateful to share insights and help shape a secure digital future for all!... -
Eugene Kaspersky
@e_kaspersky
You might’ve already heard about the Notepad++ hack. We’re sharing some details of the execution chains and new IoCs: kas.pr/2o2u
-
Eugene Kaspersky
@e_kaspersky
We're covering the updated tools of the HoneyMyte APT group – including a new version of the CoolClient backdoor: kas.pr/4cyi
-
Eugene Kaspersky
@e_kaspersky
The malicious eScan antivirus software update – what it did, and how the attack was carried out (illegitimate access to a regional update server is reported), and what is currently known: kas.pr/26s7
-
Eugene Kaspersky
@e_kaspersky
In some seriously in-depth, seminal – independent – research into transparency, security management, and data-handling practices of infosec vendors – guess which company’s kit was the outright leader, or in among the leaders, in 57 out of 60 categories? Find out here! -> kas.pr/pp45
-
Eugene Kaspersky
@e_kaspersky
All about a previously undescribed DCOM object that can be used for lateral movement: kas.pr/1sgt
-
Eugene Kaspersky
@e_kaspersky
How to detect the Mythic framework using network traffic analysis: kas.pr/5tpo
-
Eugene Kaspersky
@e_kaspersky
Attackers are using a ChatGPT sharing feature to lure macOS users into downloading and running a malicious script in a variation of the ClickFix attack: kas.pr/du5t
-
Eugene Kaspersky
@e_kaspersky
The critical vulnerability CVE-2025-55182 (React4Shell) has a CVSS score of 10 out of 10. It affects the functionality of React Server Components – found in applications using the React library. We explain the threat and how to protect yourself: kas.pr/8yfg
-
Eugene Kaspersky
@e_kaspersky
An overview of new tools and techniques of Tomiris APT group (attack focus: high-value political and diplomatic infrastructure): Havoc and AdaptixC2 frameworks + implants that leverage public services (e.g., Telegram and Discord) to blend malicious traffic with legitimate service activity👉 kas.pr/3u5n
-
Eugene Kaspersky
@e_kaspersky
We're publishing a study on how the ToddyCat APT developed methods for gaining covert access to its targets' email accounts. Part one covers incidents from the second half of 2024 to early 2025: kas.pr/u4nk
-
Eugene Kaspersky
@e_kaspersky
2001: flip phones, Windows XP, iPods, MSN Messenger... and the birth of NTLM relay attacks.
24 years later, this ancient authentication protocol is still haunting enterprise networks. We take a closer look at the NTLM-related vulnerabilities uncovered over the past year, and how they get weaponized around the world: kas.pr/dg9o -
Eugene Kaspersky
@e_kaspersky
"Tsundere": a new botnet discovered by our Kaspersky GReAT. It’s based on Node.js, uses MSI and PowerShell files for infection and phishing as a point of entry, and it enhances its infrastructure’s resilience with “smart contracts”. And there are signs the threat is likely to escalate in the coming months. More here: kas.pr/bz83
-
Eugene Kaspersky
@e_kaspersky
*Uh-oh No. 6073: Android phones potentially vulnerable to screenshot theft*
So far: no real-world attacks using this attack mechanism, but researchers were able to take screenshots of sensitive info using layers of semi-transparent overlay-windows on phones’ screens. Full blogpost about all this – here: kas.pr/xg7d -
Eugene Kaspersky
@e_kaspersky
Did you know ~50% of traffic transferred to Earth by satellite is… unencrypted and easily snooped on? At least, it is in one region of the world (so who’s to say it’s not the same or worse elsewhere?). And not just any old traffic, but highly sensitive or secret traffic including that of the military. WHAT? Have a look -> kas.pr/ac1u
-
Eugene Kaspersky
@e_kaspersky
We break down BlueNoroff's malicious campaigns – dubbed GhostCall and GhostHire. Phishing sites disguised as Zoom, ZIP archives containing malicious GitHub projects, active use of AI, and much more. Full details: kas.pr/68is
-
Eugene Kaspersky
@e_kaspersky
Automotive cybersecurity. You’ll recall the Jeep being hacked and controlled remotely way back when, right? How have things in this field come on since then? New insights from our research experts 👉 kas.pr/i6dp
-
Eugene Kaspersky
@e_kaspersky
11/11 11:11
-
Eugene Kaspersky
@e_kaspersky
Amazing talks and networking at #thesas2025. Case dismissed (for now). Time for more (beer) networking :) Thanks everyone attending and reading!
-
Eugene Kaspersky reposted
TheSAS2026
@TheSAScon
Paul Pajares (@paulpajares) of INTERPOL shares some interesting details on the inner workings of their Cyber Fusion Center within the Cybercrime Directorate. His #thesas2025 talk details how they coordinate between LEAs and private partners like @kaspersky to organize operations as big as Operation Serengeti 2.0. The joint effort led to the arrests of 1,200+ criminals and the recovery of almost $100M USD in stolen funds, not to mention thousands of takedowns!
-
Eugene Kaspersky reposted
TheSAS2026
@TheSAScon
So, Symantec/Broadcom PAM seems to contain code in PHP, Java, and Perl simultaneously. Guess how many issues are hiding there? @Paupu_95 keeps the tension high, and we still don’t know the answer. This #thesas2025 talk is quite thrilling.
-
Eugene Kaspersky reposted
TheSAS2026
@TheSAScon
One picture is worth a thousand words. Starting off with the Thinkware F800 Pro WiFi-enabled dash cam, the research team managed to infect other dash cams as owners drove by in their cars. Alina Tan (@0x410x54), George Chen, and Chee Peng share in their #thesas2025 talk how they managed to build a botnet out of these devices, "thanks" to weak authentication in many devices in this category.
-
Eugene Kaspersky reposted
TheSAS2026
@TheSAScon
Your font renderer inside printers and phones includes a VM🤯to display letters. Is it exploitable? Hell yes! Back to #thesas2025 - @bl4sty shares his experience researching DRYOS, a core component of many Canon printers, and ways to achieve #rce on the box by sending a document with embedded malicious fonts.
-
Eugene Kaspersky reposted
Boris Larin
@oct0xor
The HackingTeam is back! New name, new malware, new exploits securelist.com/forumtroll-apt-hacking-team-dante-spyware/…
-
Eugene Kaspersky reposted
TheSAS2026
@TheSAScon
Climate disasters are followed by big surges in fraud, disinfo, and ransomware- but this might be just a warm-up. According to @CharmingMichi, APTs are exploring ways to maximize the stress caused by climate disasters with well-timed cyber intrusions into critical OT. #thesas2025
-
Eugene Kaspersky reposted
TheSAS2026
@TheSAScon
A bombshell start to #thesas2025 — @oct0xor shares details of the new commercial #spyware, Dante, developed by Memento Labs (better known by its former name, Hacking Team). The malware infection began with the exploitation of CVE-2025-2783 in #chrome, a strange new bug class.
-
Eugene Kaspersky
@e_kaspersky
#thesas2025 is about to start!
-
Eugene Kaspersky reposted
TheSAS2026
@TheSAScon
This is the most intricate stage build for a cybersecurity conference we’ve ever seen. It seems some surprises are waiting throughout the day. #thesas2025
-
Eugene Kaspersky reposted
Boris Larin
@oct0xor
I’m presenting something interesting at @TheSAScon tomorrow! Large-scale malware database + code similarity = magic ✨
-
Eugene Kaspersky
@e_kaspersky
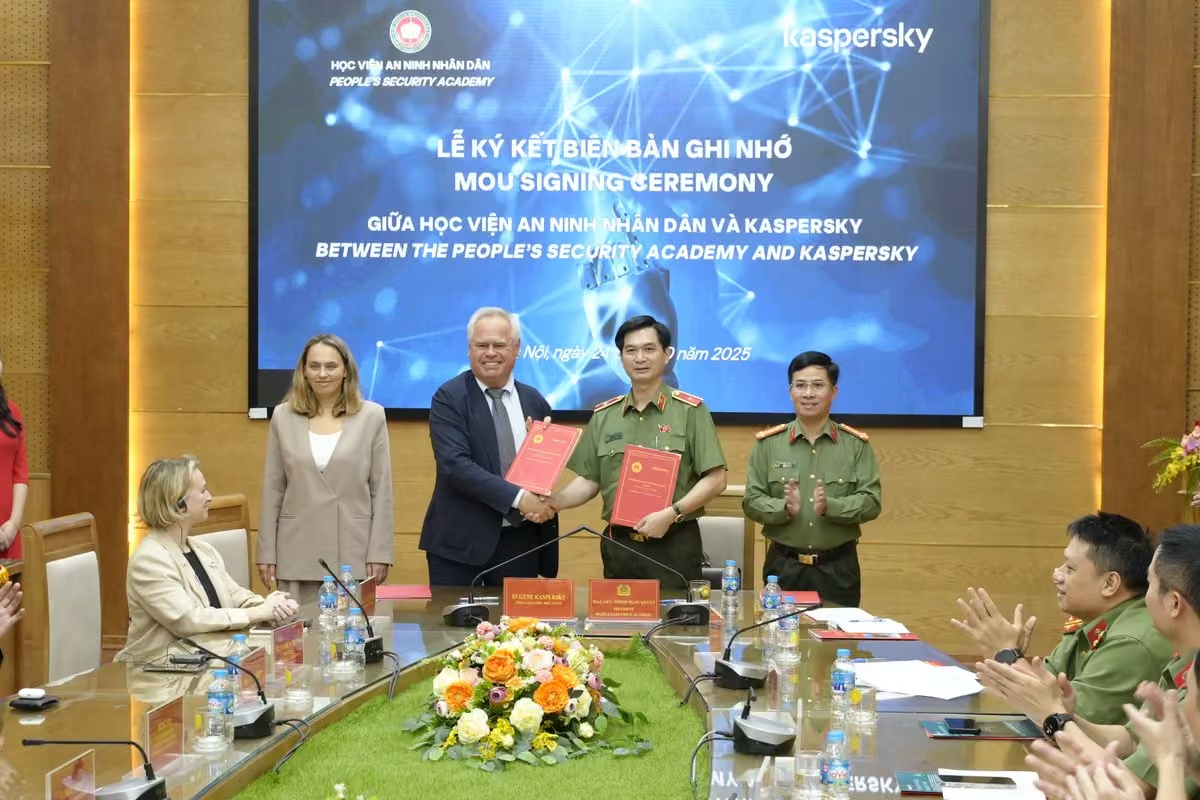
Greetings from Vietnam, where we just signed an MoU with the Vietnamese People’s Security Academy. Because cybersecurity starts in the classroom…
-
Eugene Kaspersky
@e_kaspersky
The BetterBank hack is a good example of how ignoring a "low-severity" finding could still lead to a multi-million-dollar disaster. Here’s a deep dive into the logical flaw exploit that caused ~$1.4M losses: kas.pr/m7aa
-
Eugene Kaspersky
@e_kaspersky
ChatGPT: we explain its data collection policies, and break down how to set the highest levels of protection: kas.pr/cru3
-
Eugene Kaspersky
@e_kaspersky
The AdaptixC2 post-exploitation framework (an alternative to Cobalt Strike, released earlier this year) is now spreading via npm. Details and IoC 👉 kas.pr/61dj
-
Eugene Kaspersky
@e_kaspersky
Sometimes, a completely innocent corporate website suddenly loses a lot of traffic because it gets classified as containing “adult content” by search engines. What?!...
And the reason?...
Hidden “black hat SEO blocks” injected into company websites by bad guys. The companies aren’t aware of the blocks, and website visitors don't see them either, but search engines do – and proceed to lower the affected sites’ rankings. Details: kas.pr/h83g -
Eugene Kaspersky
@e_kaspersky
The new banking Trojan ‘Maverick’ spreads via WhatsApp in Brazil using malicious LNK files. Full details here: kas.pr/3mgq
-
Eugene Kaspersky
@e_kaspersky
A look at the latest campaign from the active APT group Mysterious Elephant, which primarily targets governments and foreign policy agencies in the Asia-Pacific region 👉 kas.pr/gtb1
-
Eugene Kaspersky
@e_kaspersky
The average internet user leaves behind a massive digital footprint: dozens, if not hundreds of accounts, comments, ads (many of them long-forgotten)... not to mention all the data that digital services collect about us (and that's a lot). So is it possible to reduce this footprint? The answer's yes - and here's how to do it 👉 kas.pr/so1i
-
Eugene Kaspersky
@e_kaspersky
With Windows 10 support ending today, we expect transitions to Windows 11 to increase - including in corporate environments. A brief overview of changes to the forensic artifacts in this system - here 👉 kas.pr/z991
-
Eugene Kaspersky
@e_kaspersky
New critical vulnerability discovered in the widely used 'Unity' game engine, and it affects all modern Unity games and applications on Android, Linux, MacOS, and Windows. Details & fixes: kas.pr/c52y
-
Eugene Kaspersky
@e_kaspersky
What the AmCache artifact is, why studying it is so useful in forensic investigations, and introducing the AmCache-EvilHunter utility 👉 kas.pr/4fxv
-
Eugene Kaspersky
@e_kaspersky
An eyebrow-raising story about vulnerabilities in the IT-ecosystem of Lovense intimate-toy apps, and how for years they were left unfixed – despite the highly sensitive context 👉 kas.pr/mu8m
-
Eugene Kaspersky
@e_kaspersky
Shai-Hulud worm: hijacked over 500 npm packages – including popular libraries like CrowdStrike and @ctrl/tinycolor
We tell all about this massive supply-chain attack: which package the infection originated from, and what to do 👉 kas.pr/vdh8 -
Eugene Kaspersky
@e_kaspersky
Cookies and how to bake them: what they are for, associated risks, and what session hijacking has to do with it 👉 kas.pr/p8o6
-
Eugene Kaspersky
@e_kaspersky
Unpacking the realities of macOS ‘security’: kas.pr/hif8
-
Eugene Kaspersky
@e_kaspersky
Operation Serengeti 2.0 – INTERPOL’s second African cybercrime-targeting operation: done.
18 African countries + the UK, 1200+ arrests, and almost $100 million returned to victims.
And just like for the first Serengeti – we were doing our bit: providing intel on the relevant threats – including indicators of compromise (IoCs).
Go INTERPOL! (And I can’t wait for Serengeti 3.0! 😉)
More: kas.pr/c1n7 -
Eugene Kaspersky
@e_kaspersky
New RAT – GodRAT – targeting financial companies. Probably an evolution of AwesomePuppet (we reported it in 2023), which in turn is likely connected to the Winnti APT. Full report: kas.pr/5ygo
-
Eugene Kaspersky
@e_kaspersky
New trends in phishing and scams: how AI and social media are changing the game:
Deepfake YouTube shorts,
OTP call bots,
Telegram scams, &more 👉 kas.pr/sr57 -
Eugene Kaspersky
@e_kaspersky
Sleepwalk: a sophisticated way to steal encryption keys
Researchers have devised a theoretical attack to steal private encryption keys through monitoring standard CPU and OS behavior. 👉 kas.pr/yep2 -
Eugene Kaspersky
@e_kaspersky
A detailed technical analysis of the Efimer Trojan that spreads through compromised WordPress sites, malicious torrents and email to steal crypto 👉 kas.pr/17fd
-
Eugene Kaspersky reposted
TheSAS2026
@TheSAScon
🧑💻Who will be reviewing your #cfp submissions? #thesas2025 program committee is a diverse panel of experts from around the world with experience across various cybersecurity fields.
Among them is Kesavardhanan Jayaraman, founder of @k7computing and CEO of @avar_asia, who worked in cybersecurity since 1991 — before the term even existed!
👉 Full committee and CFP submissions: kas.pr/6rx9 -
Eugene Kaspersky
@e_kaspersky
An interesting case from our IR practice in Brazil: how a legitimate driver is being used to take down AV processes 👉 kas.pr/g53u
-
Eugene Kaspersky
@e_kaspersky
LunaSpy, a new mobile spyware is distributed through messengers under the guise of an antivirus. How it works and how to protect your device against it 👉 kas.pr/oj56
-
Eugene Kaspersky
@e_kaspersky
Deepfake videos, fraudulent Instagram and Facebook accounts, private WhatsApp chats: how Meta's social media platforms have become a primary tool for investment scammers 👉 kas.pr/zoa3
-
Eugene Kaspersky
@e_kaspersky
Our GReAT team (that’s the Global Research and Analysis Threat crew) just dropped a deep dive on the recent Microsoft SharePoint hacking spree.
As our researchers have found out, the zero-day vulnerabilities that got weaponized to attack SharePoint trace back to a half-baked patch Microsoft rolled out… five years ago.
All the details here: kas.pr/7eeo. -
Eugene Kaspersky
@e_kaspersky
Recently, a blockchain developer reached out to our GReAT experts to investigate the stolen $500K. We found out that he downloaded a malicious open-source package that mimicked a legitimate extension.
The attackers removed the extension and uploaded another one, with over 2M downloads (obviously inflated), further tricking users into thinking that this is the right one.
All of the malicious extensions are now removed thanks to Kaspersky efforts, but this incident highlights the threats targeting blockchain developers 👉 kas.pr/o69e -
Eugene Kaspersky
@e_kaspersky
Should you bother trying to limit your digital footprint? Way too much information about us gets scooped up – more than is reasonable. But there are some ways to buck the trend.
We’ve just released a short guide on how to reduce the amount of data you’re handing out – perhaps unknowingly. Here it is: kas.pr/r4j7 -
Eugene Kaspersky
@e_kaspersky
Have passkeys become a viable alternative to passwords? The answer is, well, probably. A deep dive into all things passkeys – here: kas.pr/7onp
-
Eugene Kaspersky
@e_kaspersky
Zoom is the most spoofed service in cyberattacks targeting small and medium businesses. Hackers also frequently fake Microsoft Office and AI platforms (ChatGPT, DeepSeek). Check the 2025 SMB threat report for details 👉kas.pr/hfh6
-
Eugene Kaspersky
@e_kaspersky
We’ve found a Trojan that’s after crypto-wallet passwords and recovery phrases that was lurking both in the App Store and Google Play. More details: kas.pr/wkb5, and for a deep dive into the tech stuff: kas.pr/42no.
-
Eugene Kaspersky
@e_kaspersky
Cybernews just dropped a bombshell: apparently, the worst password leak ever – of 16 billion credentials, and they’re not old recycled ones from previous leaks. I’d take it with a pinch of salt, but all the same change passwords for key accounts, for this may all be true. More: kas.pr/5euw.
-
Eugene Kaspersky
@e_kaspersky
We discovered a new malicious campaign distributing previously unknown malware through a fake DeepSeek-R1 LLM installer. The malware is delivered via a phishing site that masquerades as the official DeepSeek homepage. The website was promoted in the search results via Google Ads 👉 securelist.com/browservenom-mimicks-deepseek-to-use-malic…
-
Eugene Kaspersky
@e_kaspersky
CVE-2025-6019: time to update Linux
Researchers have found a vulnerability that allows attackers to get root privileges on most Linux distributions.
Details 👉 kas.pr/mx3b -
Eugene Kaspersky
@e_kaspersky
How to assess all the complexities of open-source application integration in advance, and choose the most efficient solutions?
6 useful tips for taking the right decision 👉 kas.pr/j7ce -
Eugene Kaspersky
@e_kaspersky
INTERPOL’s Operation Secure against infostealers: 30+ arrests, 20,000+ IPs and domains blocked, and 40+ servers seized. Law enforcement from 26 countries + private partners taking part. Our role: threat intel on the malicious infrastructure, including the C&C servers. Here’s our press-release: kas.pr/863g
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
🌍✈️ Stay Connected Anywhere with Kaspersky eSIM Store!
Travelling just got easier! Say goodbye to expensive roaming fees, hunting for local SIMs, or risky public Wi-Fi. With Kaspersky eSIM Store, you can access fast, affordable data in 150+ countries—all from your phone.
✅ Flexible plans
✅ Instant activation—no physical SIM needed
✅ Real-time usage tracking & low-balance alerts
✅ Perfect for work or leisure—stay online hassle-free
The future of safe connectivity whilst travelling is here. Ready to explore without limits? Click to learn more & download the app today 👉 kas.pr/sd59
#esim #travelsim #kaspersky -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
🚨Love Labubu? Scammers do too. Fake 'exclusive drop' sites are stealing data. Always check URLs. 👀
🔍 Use security tools to auto-detect scams: kas.pr/cp4h
Stay alert—share this to protect fellow collectors!
#labubu #popmart #scamalert #cybersecurity #kaspersky -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Security audits aren’t optional; they’re essential.🛡️
Legacy systems can’t fight new threats alone.
Our new guide lays out 8 key steps to secure OT environments, modernize infrastructure, and stay resilient.
Build defenses that last 👉 kas.pr/cav5
#cybersecurity #otsecurity #industrialsecurity #cyberresilience #kaspersky -
Eugene Kaspersky
@e_kaspersky
We've observed yet another variant of the Mirai botnet targeting DVR (digital video recorder) devices. It uses CVE-2024-3721 to deploy a bot on the devices. More here 👉 kas.pr/8at9
-
Eugene Kaspersky
@e_kaspersky
Researchers (not ours) have uncovered 57 dodgy Chrome extensions lurking in Google’s official Web Store that have around six million users and pretty crazy permissions. No hard proof of actual criminal activity – but they sure look like spyware or data stealers. More here: kas.pr/u166. Stay safe!
-
Eugene Kaspersky
@e_kaspersky
Here’s an overview of the Q1-2025 security vulnerabilities landscape: what’s been discovered, registered and exploited! Among other things, we see a growing share of attacks targeting older OS versions. More here 👉 kas.pr/od2j
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Cyber resilience in industrial environments doesn’t happen by chance — it happens by design.
Our new guide outlines 8 actionable steps to help you secure OT environments, modernize legacy systems, and stay ahead of evolving threats.
Start building smarter defenses today! Learn more 👉 kas.pr/cav5
#cyberresilience #otsecurity #industrialsecurity #kaspersky #icssecurity -
Eugene Kaspersky
@e_kaspersky
Many think containers fully isolate apps, but in reality they share the host system’s kernel, which means there are security risks. And lack of container visibility is quite a common issue. Security teams often need better ways to monitor containers and trace issues. Learn more 👉 kas.pr/j8kz
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Email is the #1 attack vector, and most companies are still underprepared. 🕵️♀️
In our upcoming webinar, we’ll show you how to:
⚠️ Detect modern mail threats
📊 Use real-world intelligence
🛡️ Strengthen your frontline defenses
Save your spot: kas.pr/p64u
#emailsecurity #cyberthreats #soc #cybersecurity #webinar #kaspersky -
Eugene Kaspersky
@e_kaspersky
Smart and sneaky Android banking malware - Zanubis - targeting banks and financial institutions in Peru has been evolving since 2022 and shows no signs of slowing down. Here’s its story 👉 kas.pr/hj5x
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
The gap between defenders and attackers is narrowing. Where does your organization stand? 🔍
For 17 years, our Security Analyst Summit has been where zero-days get unpacked, botnets get traced, and cybercriminals get exposed. Join peers from finance, government, and critical infrastructure at #thesas2025.
📅 26-29 October 2025
📌 Khao Lak, Thailand
Early access ends soon—don’t miss the intel that could redefine your security posture. Secure your spot now: kas.pr/yoq9
#cybersecurity #threatintel #infosec #kaspersky -
Eugene Kaspersky
@e_kaspersky
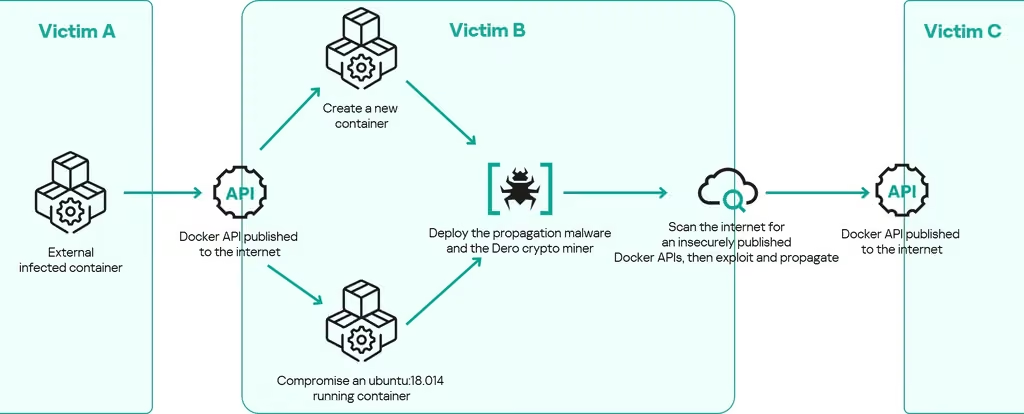
#dero miner zombies biting through Docker APIs to build a cryptojacking horde 👉 kas.pr/sb5e
-
Eugene Kaspersky
@e_kaspersky
AirBorne: Attacks on Apple devices through vulnerabilities in AirPlay.
Why a big deal and how to stay safe from these attacks?👉 kas.pr/kd4r -
Eugene Kaspersky
@e_kaspersky
Here’s a rather slick Google phishing scam with fake security warnings from the legit-looking no-reply@accounts.google.com address. How’s it done? By abusing Google’ OAuth authentication. Here’s the story: kas.pr/g34s
-
Eugene Kaspersky
@e_kaspersky
Extensive research done by our Security Assessment team: ‘Using a Mythic agent to optimize penetration testing’. Part 1 is a (not very brief) overview - kas.pr/wdp9; and Part 2 is a hardcore long-read about the tool - kas.pr/x1h2
-
Eugene Kaspersky reposted
Dubai Electronic Security Center
@DESCofficial
التقى مركز دبي للأمن الإلكتروني بالسيد يوجين كاسبرسي @e_kaspersky ، الرئيس التنفيذي لشركة @kaspersky ، على هامش فعاليات @GISECGlobal 2025، لبحث فرص التعاون المستقبلية في مجال #الأمن_السيبراني وتبادل المعرفة.
حوار بنّاء حول الابتكار والمرونة وتأمين المستقبل الرقمي. -
Eugene Kaspersky reposted
Eduardo Chavarro
@EChavarro
🚀 Kaspersky’s #ctf2025 qualifiers are open! Compete for a share of $18,000 and a spot at the Security Analyst Summit in Thailand.
⏳ Online qualifiers: May 17
🏆 Finals: Oct 26–29
Register now: kas.pr/8qiz
#cybersecurity #kaspersky ctf.thesascon.com?kaspr=8qiz -
Eugene Kaspersky
@e_kaspersky
[New Report] State of ransomware in 2025 👉 kas.pr/hd5s
✅ Emerging threats and future outlook
✅ Global and regional ransomware trends and numbers
✅ AI tools used in ransomware development -
Eugene Kaspersky
@e_kaspersky
Do Apple’s new child safety initiatives do the job?
A look at how Apple’s new child protection features work, what their limitations are, and why you still can’t do without third-party solutions 👉 kas.pr/5q93 -
Eugene Kaspersky
@e_kaspersky
An infection tactic called ClickFix is becoming increasingly popular among cybercriminals. We explain how such attacks work and how to protect your company against it 👉 kas.pr/jbn4
-
Eugene Kaspersky
@e_kaspersky
We provide details from a real incident with Lunix-based Outlaw (aka Dota) cryptominer contained by Kaspersky: most frequently targeted countries, TTPs and best practices that security practitioners can adopt to protect their infrastructures against this type of threat 👉
-
Eugene Kaspersky
@e_kaspersky
Criminals hijacked a popular blog on Instagram through a SIM-swap, then used deepfake videos to run a fake prize scam. Reminder: if an online giveaway asks for bank details, it's always a trap.
Protect yourself:
· Secure social media with 2FA and unique passwords
· Lock down your SIM card
Full story + security tips: kas.pr/2q14 -
Eugene Kaspersky
@e_kaspersky
Lazarus APT strikes again!...
Operation SyncHole is a sophisticated watering-hole campaign targeting South Korean organizations.
Here's the full analysis: kas.pr/62tp -
Eugene Kaspersky
@e_kaspersky
Want to "verify you're human"? Install malware! Lumma Stealer’s latest malware-as-a-service campaign uses fake CAPTCHA pages to trick victims into running malicious PowerShell commands. More 👉 kas.pr/2h3h
-
Eugene Kaspersky
@e_kaspersky
Phishing attacks leveraging HTML code inside SVG files 👉 kas.pr/kf1g
-
Eugene Kaspersky
@e_kaspersky
Streamlining detection engineering in security operation centers (SOC): best practices and performance measurement 👉 kas.pr/k8fu
-
Eugene Kaspersky
@e_kaspersky
-
Eugene Kaspersky
@e_kaspersky
AI-Apocalypse Now?
You know I’m a bit of an AI-sceptic. It’s not really “intelligence” like what we humans have. It’s mere machine-learning.
All the same, some folks are getting worried it’s going to take over the world soon – if not destroy it. Given the seemingly ever-increasing panic, I figured I should ask some of our experts what they think – hopefully to ease folks’ fears (I also give my two cents).
But do their answers do just that? 👉 kas.pr/6zi1 -
Eugene Kaspersky
@e_kaspersky
It was an honor to have a great discussion with Omer Ileri, Member of the Turkish Parliament and Head of Information and Communications Technologies at the ruling Justice and Development Party.
Really pleased to see leaders with a background in software engineering and R&D management shaping policy and driving the development of the Turkish IT sector and digital infrastructure.
Both proud and grateful that our operations in Türkiye continue to thrive, and I firmly believe we’re making a tangible and meaningful contribution to the nation’s cyber-resilience. -
Eugene Kaspersky
@e_kaspersky
NFC payment technology has made life harder for criminals, but they’ve still managed to find ways to abuse it. How money is stolen using NFC and how to protect yourself 👉 kas.pr/9cth
-
Eugene Kaspersky
@e_kaspersky
TookPS downloader mimics DeepSeek, UltraViewer, AutoCAD, SketchUp, Ableton and Quicken finance management app. It starts a chain of PowerShell scripts leading to the deployment of two backdoors and an SSH tunnel on the C2 on the infected device.
Technical details 👉 -
Eugene Kaspersky
@e_kaspersky
Researchers demonstrate that stalking on Android, Windows, or Linux devices is possible using Apple’s Find My network 👉 kas.pr/pwk6
-
Eugene Kaspersky
@e_kaspersky
Tarot and cyberthreats: a new Trojan for fans of the supernatural.
New malware targets magic enthusiasts — sending stolen data to an astral cloud server 👉 kas.pr/3t8c -
Eugene Kaspersky reposted
Boris Larin
@oct0xor
We (me + @2igosha) have discovered a new Google Chrome 0-day that is being used in targeted attacks to deliver sophisticated spyware 🔥🔥🔥. It was just fixed as CVE-2025-2783 and we are revealing the first details about it and “Operation ForumTroll” securelist.com/operation-forumtroll/115989/
-
Eugene Kaspersky
@e_kaspersky
300+ cybercrime suspects under arrest in Africa as part of operation Red Card! With our support, INTERPOL teamed up with seven African countries to bust cross-border scams 👉 kas.pr/gro2
-
Eugene Kaspersky
@e_kaspersky
We discovered a new stealer Arcane distributed via YouTube videos promoting game cheats.
What’s intriguing about this malware is how much it collects: account information from VPN and gaming clients, and all kinds of network utilities like ngrok, Playit, Cyberduck, FileZilla and DynDNS.
Later Arcane obtained a similarly named loader, which supposedly downloads cheats and cracks, but in reality delivers malware to the victim’s device 👉 kas.pr/ex7c -
Eugene Kaspersky
@e_kaspersky
Google quietly rolled out its system app Android System SafetyCore to censor nudes in DMs to over a billion Android phones. No privacy concerns reported, but there’s still an online furor over this prude filter turning up on phones without warning or asking for permission 👉
-
Eugene Kaspersky
@e_kaspersky
In-depth analysis of Head Mare and Twelve hacktivist groups: TTPs and their evolution + commonalities 👉 kas.pr/q2a9
-
Eugene Kaspersky
@e_kaspersky
Annual report about the investigations by the Kaspersky Global Emergency Response Team:
✅ statistics and trends in targeted attacks
✅ ransomware and adversaries’ tools in real-life incidents
✅ Recommendations for preventing incidents
👉 kas.pr/s759 -
Eugene Kaspersky
@e_kaspersky
Our telemetry shows a new wave of DCRat distribution with paid access to the backdoor provided under the MaaS model. The cybercriminal group behind it also offers support for the malware and infrastructure setup for hosting the C2 servers.
Details 👉 kas.pr/9vhx -
Eugene Kaspersky
@e_kaspersky
The highly prolific APT, SideWinder, extending the spread of its attacks - using an updated toolset and massive new infrastructure 👉 kas.pr/e6fc
-
Eugene Kaspersky
@e_kaspersky
We often have to convert files from one format to another. And too often the only immediately available option is to go online to get the job done. Here’s a guide on how to convert files and not get trojanized 👉 kas.pr/6rhs
-
Eugene Kaspersky reposted
Fabio Assolini
@assolini
Trojans disguised as AI - Cybercriminals exploit DeepSeek’s popularity: while analyzing our internal threat intelligence data, we discovered several groups of websites mimicking the official DeepSeek chatbot site and distributing malicious code disguised as a client for the popular service [+]
-
Eugene Kaspersky
@e_kaspersky
Proud to announce a strategic-partnership deal with Smart Africa, the alliance that brings together 40 nations and a population of over a billion people 👉 kas.pr/u2j5
-
Eugene Kaspersky reposted
Leonid Bezvershenko
@bzvr_
⚡ We discovered a malicious campaign distributing a #silentcryptominer disguised as a restriction bypass tool. Attackers, who pose as tool developers, blackmail YouTubers creating videos about bypassing blocks. Threatened with copyright strikes, content creators were being pressured to share a malicious link to an infected archive.
#malware #miner #youtube
🧵 Check more details below… -
Eugene Kaspersky
@e_kaspersky
Undercover miner: how YouTubers get pressed into distributing SilentCryptoMiner as a restriction bypass tool 👉 kas.pr/e3ma
-
Eugene Kaspersky
@e_kaspersky
Smartphones help various organizations collect vast amounts of data on their owners – and much of it may not be harmless. More details 👉 kas.pr/h67j
-
Eugene Kaspersky
@e_kaspersky
A location-data broker has been hacked, and it appears the leak allows identifying real folks – as well as their home addresses. What can be done? Improving security of your geolocation data is possible – but unfortunately it’s no silver bullet of protection 👉
-
Eugene Kaspersky
@e_kaspersky
Malicious code on GitHub: How hackers target programmers
We discovered over 200 repositories with fake projects on GitHub. Using them, attackers distribute stealers, clippers, and backdoors 👉 kas.pr/np3h -
Eugene Kaspersky
@e_kaspersky
Eight signs your WhatsApp account is hacked – and what you can do about it 👉 kas.pr/yf8f
-
Eugene Kaspersky
@e_kaspersky
#cybersecurity was one of the pioneers in adopting AI. I'm particularly proud that @kaspersky was one of the first in the industry to successfully implement AI-driven future.
We celebrate an exciting anniversary: 20Y ago was born the prototype of our first AI/ML technology.
Let me tell you the details 👉 kas.pr/tpa4 -
Eugene Kaspersky
@e_kaspersky
The GitVenom campaign: #cryptocurrency theft using GitHub (observed worldwide, with the highest number of them being in RU, BR and TR) 👉 kas.pr/3r56
-
Eugene Kaspersky
@e_kaspersky
An in-depth technical research of Angry Likho (aka Sticky Werewolf) APT 👉 kas.pr/4bc2
-
Eugene Kaspersky
@e_kaspersky
Everything you wanted to know about meme cryptocurrencies — such as TRUMP, DOGE, and now MELANIA and BARRON! — and ways to avoid losing your hard-earned dough 👉 kas.pr/b343
-
Eugene Kaspersky reposted
Boris Larin
@oct0xor
GReAT team's plugin for IDA Pro decompiler won first place 🥇 in the 2024 Hex-Rays IDA Plugin Contest! Grab our secret ingredient for malware reverse engineering and check out the GIFs demonstrating its use if you haven't already – github.com/KasperskyLab/hrtng
-
Eugene Kaspersky
@e_kaspersky
XMRig cryptominer spreads trojanized versions of popular games via torrent sites targeting users worldwide.
An in-depth analysis of the cryptominer is now available:
how the attacker evades detection and launches a sophisticated execution chain, employing a wide range of defense evasion techniques 👉 kas.pr/s3uo -
Eugene Kaspersky
@e_kaspersky
Proud to support the UN’s Global Digital Compact! I want to see a brighter digital future for everyone, and this initiative champions, among other things, ethical AI and global cybersecurity cooperation. More about the initiative and our backing 👉 kas.pr/o8fy
-
Eugene Kaspersky
@e_kaspersky
WhatsApp and Telegram account hijacking: How to protect yourself against scams?
Let's have a look into every method of hijacking messaging accounts – from quishing to fake gifts and viruses, and ways to protect yourself against them 👉 kas.pr/zi8q -
Eugene Kaspersky
@e_kaspersky
What with Valentine’s Day approaching, love is in the air. It’s also in the digital airwaves – but things aren’t always what they seem. How online “romance” can go badly wrong – and how to prevent missteps from happening in the first place 👉 kas.pr/q8ze
-
Eugene Kaspersky
@e_kaspersky
Hey @deepseek_ai! Your logo's 's' and 'p' don't look good. We made a few amendments to meet the original brand guidelines
-
Eugene Kaspersky
@e_kaspersky
Another attack risk for macOS users: the Banshee stealer. Cryptocurrency owners and pirated software users among the key targets. More 👉 kas.pr/xc4v
-
Eugene Kaspersky
@e_kaspersky
Key global development drivers for the industrial-cyberthreat landscape in 2025: from the hunt for AI know-how to supply-chain attacks kas.pr/ze41
-
Eugene Kaspersky
@e_kaspersky
No need to RSVP: a closer look at the Tria stealer campaign against #android users 👉 kas.pr/53yp
-
Eugene Kaspersky
@e_kaspersky
Why removing metadata from your photos, videos and documents is generally a good idea from the security standpoint 👉 kas.pr/4c81
-
Eugene Kaspersky
@e_kaspersky
Nasty cyberthreat: hackers subvert legitimate Chrome extension updates to steal ad money. How to protect against such attacks 👉 kas.pr/s312
-
Eugene Kaspersky
@e_kaspersky
Quantum computers cracking strong cryptography? It’s not here yet. Here’s the full story about the hype, panic, and misunderstandings 👉 kas.pr/76po
-
Eugene Kaspersky
@e_kaspersky
How to keep your password safe from scammers when accessing third-party sites or viewing so-called “encrypted” or “confidential” documents 👉 kas.pr/56hr
-
Eugene Kaspersky
@e_kaspersky
My traditional start-of-the-year riddle:
By adding, subtracting, multiplying and/or dividing, and using brackets, turn “10 9 8 7 6 5 4 3 2 1” into “2025”. Piece of cake? Ok – then get rid of the 10 and do it with just “9 8 7 6 5 4 3 2 1”. Then drop the 9, then the 8, and further down the rabbit hole with more and more big guns of math (factorials, even integer sequences, etc.) – all the way to when there’s just 1 (yes – 1 can give 2025, believe it or not :) kas.pr/6xjw -
Eugene Kaspersky
@e_kaspersky
Unknown hackers are exploiting newly discovered vulnerabilities in Ecovacs robot vacuums to spy on their owners and rain misery upon them 👉 kas.pr/sgm3
-
Eugene Kaspersky
@e_kaspersky
🌐A mis seguidores hispanohablantes: Los invito a leer mi nueva columna en @Forbes_Mexico donde hablo sobre tendencias en ciberseguridad para el 2025, desde #deepfakes hasta ataques en #iot.
forbes.com.mx/estas-son-las-tendencias-de-ciberseguridad-… -
Eugene Kaspersky
@e_kaspersky
Next year cybercrime will be migrating away from Telegram over to dark-web forums (+ other dark-market predictions for 2025 👉 kas.pr/az16
-
Eugene Kaspersky
@e_kaspersky
Scammers ‘accidentally’ posting online a seed phrase from their cryptowallet is arguably a very cyberpunk take on the age-old street wallet-drop scam 👉 kas.pr/bp4k
-
Eugene Kaspersky
@e_kaspersky
We’ve found a new toolset used heavily by Cloud Atlas in 2024. It exploits the MS Office vulnerability CVE-2018-0802, published back in 2018 👉 kas.pr/7wvr
-
Eugene Kaspersky
@e_kaspersky
When in Riyadh – marvel at a conference center’s grandeur, and then go to a… modern-art gallery? That’s what I did on my business trip recently. And it was a great experience. Details: kas.pr/3xhm
-
Eugene Kaspersky
@e_kaspersky
You found a seed phrase from someone else’s cryptowallet: what could go wrong?
Scammers have invented a new trick — they post cryptowallet seed phrases in YouTube comments using newly created accounts.
Here’s how it works 👉 kas.pr/bp4k -
Eugene Kaspersky
@e_kaspersky
BellaCiao is a .NET-based malware family that surfaced in April 2023, and has been attributed to the Charming Kitten APT. We've found an older BellaCiao version - written in C++ 👉 kas.pr/nk2t
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Your voice matters! 🗣️
AV-Comparatives' annual survey is here, and we’d love your support. If #kaspersky has earned your trust, take a moment to share your feedback and help us continue delivering the best #cybersecurity protection.
🗳️ Participate here: www.av-comparatives.org/av-c-survey-2025/ -
Eugene Kaspersky
@e_kaspersky
Attackers exploiting a patched FortiClient EMS vulnerability in the wild 👉 kas.pr/tkb7
-
Eugene Kaspersky
@e_kaspersky
Taking part in the event at this amazing venue was such a great experience! Thanks to everyone who joined us there - and to the team that made it happen! kas.pr/f6yg
-
Eugene Kaspersky
@e_kaspersky
#lazarus APT evolves its infection chain with old and new malware, targets nuclear-related organization 👉 kas.pr/x83u
-
Eugene Kaspersky
@e_kaspersky
Cybercriminals distributing the Mamont banker for #android under the guise of an application for tracking the delivery of goods at wholesale prices 👉 kas.pr/5d2a
-
Eugene Kaspersky
@e_kaspersky
Took part in an very insightful panel discussion about children in the digital world at the UN Internet Governance Forum in Riyadh. Brief thoughts here…kas.pr/c8tu
-
Eugene Kaspersky
@e_kaspersky
What to do if your #telegram account is hacked?
We explain how to detect if scammers have gained access to your account, and what to do about it 👉 kas.pr/fbq7 -
Eugene Kaspersky
@e_kaspersky
It was an honor to meet up with His Excellency Khalid A. Al-Falih in Riyadh – a decade after our panel discussion in Davos. kas.pr/o287
-
Eugene Kaspersky reposted
هيئة الحكومة الرقمية
@DgaGovSa
"يوجين كاسبرسكي" يُبرز أهمية الحماية الرقمية كعامل أساسي للتحوّل الرقمي في كلمته بـ #ملتقى_الحكومة_الرقمية 2024
-
Eugene Kaspersky reposted
هيئة الحكومة الرقمية
@DgaGovSa
"يوجين كاسبرسكي" المؤسس والرئيس التنفيذي لشركة Kaspersky خلال إلقاء كلمته ضمن فعاليات #ملتقى_الحكومة_الرقمية 2024 الذي يُعقد بالتزامن مع #منتدى_حوكمة_الإنترنت
-
Eugene Kaspersky
@e_kaspersky
Greetings from Riyadh, the host city of the 19th annual conference of the UN Internet Governance Forum!
Later today I will be speaking there about how vulnerable the existing infrastructure is and how we can fix it with cyber immune (aka secure by design) technologies. And that this shift is already happening, but there’s a long road ahead of us.
Join the session on Sunday, December 15, at 11:30 GMT here 👉 igfriyadh2024.sa -
Eugene Kaspersky
@e_kaspersky
How safe is encrypted cloud file storage?
Threats to data stored in Sync, pCloud, and other encrypted alternatives to Dropbox 👉 kas.pr/4mi3 -
Eugene Kaspersky
@e_kaspersky
12:12 12/12/(12+12)
-
Eugene Kaspersky
@e_kaspersky
The recently discovered Nearest Neighbor attack method enables attackers to compromise a Wi-Fi network from the other side of the world.
How to protect yourself against this threat? 👉 kas.pr/m2r9 -
Eugene Kaspersky
@e_kaspersky
Story of the year 2024 from our experts: supply-chain attacks and disruptions – from the CrowdStrike faulty update to exploding pagers in the Middle East - kas.pr/83ta
-
Eugene Kaspersky
@e_kaspersky
Do you cover your webcam with, say, masking tape? The real question is: should you? Let’s find out!… kas.pr/r83s
-
Eugene Kaspersky
@e_kaspersky
Shh! Our secret ingredient for reverse engineering 👉 kas.pr/ec4g
-
Eugene Kaspersky
@e_kaspersky
Three targeted attack methods via AI systems and useful tips on how to protect AI from backdoors 👉 kas.pr/xaz1
-
Eugene Kaspersky
@e_kaspersky
Happy to announce we’ve joined the UN-led Global Alliance on Artificial Intelligence for Industry and Manufacturing (AIM Global) kas.pr/x5wu
-
Eugene Kaspersky
@e_kaspersky
Why it’s a good thing that the wording of the UN Convention against Cybercrime has been approved and is on its way to the UN General Assembly… kas.pr/tjh4
-
Eugene Kaspersky
@e_kaspersky
Cybercriminals are enticing #telegram users with free subscriptions to Premium. Is this an unexpected act of generosity or just another scam?👉 kas.pr/6n5j
-
Eugene Kaspersky
@e_kaspersky
Proud of our contribution to the joint INTERPOL and AFRIPOL operation Serengeti, in which over a thousand alleged cybercriminals were arrested kas.pr/ur3k
-
Eugene Kaspersky
@e_kaspersky
For many, Black Friday is the best bargain-hunting time of the year. Here’s advice on how not to fall for Black Friday scams kas.pr/qbd5
-
Eugene Kaspersky
@e_kaspersky
Kaspersky Password Manager has turned 15 years old!
On this special anniversary, we’ve decided to give KPM a special birthday present; rather – give its users one: yet greater convenience: a new visual look and navigation around the app.
It was thought KPM couldn’t get better… It just has!
Have a look, update… and wish a Happy 15th Birthday to KPM – here! 👉 kas.pr/7vu9 -
Eugene Kaspersky
@e_kaspersky
Five dead simple tips to greatly improve your defenses against cybercriminals 👉 kas.pr/5v7u
-
Eugene Kaspersky
@e_kaspersky
Scammer Black Friday offers: Online shopping threats and dark web 👉 kas.pr/wj95
-
Eugene Kaspersky
@e_kaspersky
Proud to announce our brand new partnership agreement with AFRIPOL kas.pr/dhi3
-
Eugene Kaspersky
@e_kaspersky
Exploration of extraterrestrial space in any form, manned or not – plus cosmonautics, astrophysics and telescopes, it’s all extremely important for the whole of mankind – and fantastically interesting for the individual (+moi).
So when I was invited to the Museum of Cosmonautics in Moscow, I immediately accepted.
Here is my brief report about the visit 👉 kas.pr/y3is -
Eugene Kaspersky
@e_kaspersky
What will the year 2025 bring us in terms of financial cybercrime? My wonderful (and truly great) GReAT colleagues have published their annual predictions! Attacks on central banks, more AI and ML on the defense side, Chinese-speaking crimeware going global, and, alas, a lot of other shocking stuff to brace for in 2025 :0).
Looking at last year’s forecast, it seems it was pretty much spot-on – so this year’s is worth paying attention to…
kas.pr/gpf7 -
Eugene Kaspersky
@e_kaspersky
The world relies on satellite navigation for all sorts of daily tasks. These days we find our way around new places with our smartphones, and there’s a wide array of specialized devices with satellite signal receivers used by businesses – from transportation (e.g., for ships, aircraft, drones) to finance and mobile communications.
“Positioning, navigation, and timing” (PNT) enabled by satellite navigation (global navigation satellite systems – GNSS) face a number of disruption scenarios. There are physical ones – like jamming and spoofing the signal; and there are digital ones – like hacking.
Our research shows that thousands of satellite receivers used across many industries are internet-exposed and vulnerable. That may not sound like a lot, but when we consider that these may be used for something like self-driving vehicles or automated manufacturing – the problem can start to look more serious…
More details here kas.pr/auz9. -
Eugene Kaspersky
@e_kaspersky
Web pages often disappear, move, or change content. How to keep them the way you want, or easily locate a web archive?
A few valuable tips 👉 kas.pr/6g3u -
Eugene Kaspersky
@e_kaspersky
#ymir: new stealthy #ransomware in the wild (+ analysis of a real-world incident from Colombia) 👉 kas.pr/36nv
-
Eugene Kaspersky
@e_kaspersky
Cybercriminals have devised a new ruse: luring gamers to a modish crypto tank-game to gain full access to their computers.
How (not) to play tanks and catch a backdoor 👉 kas.pr/b7ku -
Eugene Kaspersky
@e_kaspersky
-
Eugene Kaspersky
@e_kaspersky
An attack on the telecom industry in South Asia that led us to the discovery of QSC: A multi-plugin framework used by CloudComputating group in cyberespionage campaigns 👉 kas.pr/5hpx
-
Eugene Kaspersky
@e_kaspersky
Tor Browser is a bastion of online anonymity, yet even this tool can’t ensure complete privacy — and here’s why👉 kas.pr/eok4
Spoiler: switch to multi-hop VPN -
Eugene Kaspersky
@e_kaspersky
Like in the Game of Thrones – winter is coming.
Snow – already? It’s enough to do your head in.
Talking of thrones – here’s one made up beer cans:
A belated birthday present – will it be gone by Jan.?!
👉 kas.pr/hx8z -
Eugene Kaspersky
@e_kaspersky
New SteelFox Trojan mimics software activators, stealing sensitive data and mining cryptocurrency 👉 kas.pr/fsi6
-
Eugene Kaspersky
@e_kaspersky
From April to August of this year, INTERPOL ran a massive international operation resulting in the disruption of phishing, ransomware and info-stealer activities. A full 95 countries took part from across Europe, Africa and the Asia-Pacific region. And I’m very proud to be able to say that we were among the contributors sharing crucial technical data to make this latest crackdown possible.
Many illegal activities were disrupted and servers taken offline, and 41 alleged cybercriminals were arrested and many more were identified. I’ve always said that a meaningful fight against cybercrime requires effective international cooperation. Cybercrime is a massive global threat – and it requires a joint and coordinated response. I think that INTERPOL is doing an extremely important job, and I’m really glad we’re a part of this effort.
kas.pr/92rt -
Eugene Kaspersky
@e_kaspersky
Hackers continue to target developers: during a fake job interview, they ask “potential employees” to run a script from GitHub that hides a backdoor 👉 kas.pr/q7oy
-
Eugene Kaspersky
@e_kaspersky
Loose-lipped neural networks and lazy scammers
LLMs don’t always work perfectly, so if the scale of automation is large or the level of control is low, they can leave telltale indicators.
Such phrases make it possible at to track attackers’ use of LLMs to automate fraud 👉 -
Eugene Kaspersky
@e_kaspersky
Many of us have dozens of online subscriptions and recurring payments. How to take control, save money, and stay on top of expenses?
This app helps you manage your subscriptions with ease 👉 kas.pr/nu89 -
Eugene Kaspersky
@e_kaspersky
Risk reduction redefined: How compromise assessment helps strengthen cyberdefenses.
Let's delve into the root causes of real-world cases from @kaspersky practice 👉 kas.pr/nyz5 -
Eugene Kaspersky
@e_kaspersky
Our research revealed malicious CAPTCHA is spreading through a variety of online resources adult sites, file-sharing services, betting platforms, anime resources, and web apps monetizing through traffic.
Moreover, we discovered that the CAPTCHA delivers not only Lumma but also the Amadey Trojan.
Details 👉 kas.pr/dg7p -
Eugene Kaspersky
@e_kaspersky
Millions of Kia cars could be tracked
A vulnerability in Kia’s web portal made it possible to hack cars and track their owners. All needed was the car’s VIN number or just its license plate number 👉 kas.pr/mt6r -
Eugene Kaspersky reposted
TheSAS2026
@TheSAScon
Fabio Assolini (@assolini) opens the first session of #thesas2024 with recent insights into Grandoreiro banking trojan activity. Despite the rise in mobile banking transactions, this Windows trojan continues to thrive, targeting customers of 1,700 banks across 45 countries.
-
Eugene Kaspersky reposted
TheSAS2026
@TheSAScon
Finally, @oct0xor stopped tweeting and took the stage of #thesas2024 . The main focus of the talk is the intriguing Lazarus #apt activity — they even published a real, innocent play-to-earn game! Now, we’re diving deep into the Chrome 0day, CVE-2024-4947, which was used to exploit targeted victims.
-
Eugene Kaspersky
@e_kaspersky
Here's to international cooperation — crucial in both space and cybersecurity!
On a more serious note, I believe #thesas2024 is the first cybersecurity conference to host both astronauts and cosmonauts. -
Eugene Kaspersky
@e_kaspersky
Excited to kick off #thesas2024! Researchers from 30 countries have gathered in Bali to share the latest insights into cyberthreat activity and work towards a safer world.
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
SAS #ctf is on the go!
A big shoutout to all the talented cybersecurity experts who participated in the Jeopardy-style qualification round. Your skills and determination are truly inspiring!
Now, the stage is set for the SAS CTF 2024 Finals! The best teams from around the globe will battle it out in the Attack/Defense showdown at the Security Analyst Summit in beautiful Bali, Indonesia, from October 22 to 25.
Stay tuned for more action as we crown the ultimate champions of cybersecurity!
#thesas2024 -
Eugene Kaspersky
@e_kaspersky
Today it’s official. We contributed to the success of the 2024 Summer #olympics and #paralympics in Paris by working with INTERPOL to tackle fraudulent schemes around the Games.
Cybercriminals always see such mass events as opportunities for their scams, and the 2024 Olympics and Paralympics were no exceptions. Millions turned up in Paris for the Games, while hundreds of millions were following them online. We saw various phishing websites and scams skyrocket, and shared our threat intelligence data with #interpol as a part of its Gateway project to keep the Games and the folks that watched them protected.
Our ongoing work on the Gateway project is part of our long-standing cooperation with INTERPOL. And I believe that by helping the global fight against cybercrime, improving awareness of cyber-risks, and consistently providing special training for cybersecurity experts, we are building a safer digital world.
More here kas.pr/94ng -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Over 800 teams joined #thesas2024 CTF qualifiers, tackling real-world challenges straight from Kaspersky GReAT’s cases. But some puzzles remain unsolved like a sneaky kernel shellcode exploit hiding in the system registry on fully updated Windows 7/Windows Server 2008 R2. 🔐
Curious about how it works? Check out the full story: kas.pr/v2cv
#cybersecurity -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
🎥 Recap from yesterday’s Roundtable on Advancing Digital Resilience! 🌍
It was an honor to host H.E. Dr. Mohamed Hamad Al Kuwaiti, Head of the UAE Cyber Security Council, alongside other distinguished leaders. We discussed the critical role of transparency, collaboration, and robust regulations in strengthening cyber resilience for today’s digital world.
Together, we explored innovative strategies to mitigate cyber risks and drive a secure digital future.
A heartfelt thank you to Dr. Kuwaiti and all the attendees for making this dialogue impactful! 💡
#cyberresilience #cybersecurity #digitalinnovation #cybersecuritycouncil #kaspersky -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
👽Attention, alien species! You are not alien at all.
You are descendants of the human race from legendary Earth, and you must remember that old practices of "Collaboration," "Partnership," and "Information sharing" enabled humanity to lift off from Earth and explore beyond one planet.
Join the crew at space station Ball-E to upgrade your collaboration and information-sharing skills and learn how to jointly counter modern threats.
📄 Health forms and preflight checklists are available at: kas.pr/6pyu
#thesas2024 #kaspersky #infosecThis media couldn't be displayed. See it on the original post. -
Eugene Kaspersky reposted
GITEX GLOBAL
@GITEX_GLOBAL
At GITEX GLOBAL 2024, @Kaspersky will spotlight its commitment to innovation by showcasing its recently launched Cyberimmune portfolio, designed to protect the remote workforce.
-
Eugene Kaspersky
@e_kaspersky
New Industrial Cybersecurity Enhancements!
Kaspersky is stepping up to meet the growing threats to critical infrastructure. We’ve enhanced our Kaspersky Industrial CyberSecurity (KICS) platform, and streamlined our Managed Detection and Response (MDR) service for industrial control systems (ICS).
With IT-OT convergence and cyberattacks on the rise, securing industrial environments is more crucial than ever. Our upgraded KICS platform now offers:
-Improved configuration management
-New tools for incident investigation
-Automated network visualization
-Advanced anomaly detection in substations
Our MDR service now supports companies lacking in-house cybersecurity teams – providing expert threat monitoring and response.
Learn more about how we can protect your operations:
www.kaspersky.com/about/press-releases/kaspersky-introduc… -
Eugene Kaspersky
@e_kaspersky
The development of digital public infrastructure (DPI) is a very a hot topic in many countries today. (For the cybersecurity industry the acronym can be somewhat misleading since there’s another DPI – deep packet inspection!) Here’s a very short guide to what the digital public infrastructure is, and why it matters:
1. What it is: DPI is about digital systems and services that support public needs – like online government services, digital identity, and payment systems.
2. Connectivity for society: It can be compared to public roads and railroads, which connect communities and enable transportation. Roads and railroads allow people to travel, while DPI allows citizens to access services online regardless of their location.
3. Economic impact: Well-maintained transport infrastructure facilitates trade and enables economic growth. Similarly, effective DPI that creates well-connected societies can boost the economy by streamlining services and encouraging innovation.
4. Benefits: DPI helps save time, reduces red tape, and makes services more transparent and accessible to everyone.
5. Collaboration: DPI development involves partnerships between governments, tech companies, and communities to create both inclusive and user-friendly digital solutions.
The rapid development of digital public infrastructure has the potential to transform societies, but it also comes with significant risks. Notably, insecure DPI can be a target for cyberattacks – including data breaches (and there’s loads of sensitive data in such systems), ransomware, and denial-of-service attacks.
This is why I believe that the UN-led Universal DPI Safeguards Framework is a sound and promising initiative that can help making world’s digital infrastructure more effective and secure.
www.dpi-safeguards.org/framework -
Eugene Kaspersky
@e_kaspersky
New research reveals a vulnerability in @Apple Vision Pro's eye-tracking system, allowing attackers to intercept virtual keyboard input through gaze data. Though Apple has since patched this issue, it's a reminder to always keep your devices updated and to use strong, random passwords. Stay safe, and use a password manager for added security. #cybersecurity #technews #applevisionpro
kas.pr/quc4 -
Eugene Kaspersky
@e_kaspersky
I was recently honored to greet Vietnam’s Minister of Information and Communications, Nguyen Manh Hung, at our HQ to give him a guided tour of the place.
We showed Minister the virus lab, the simulation of a factory powered by our KasperskyOS operating system, plus all the other stuff around the office.
Our conversations were great, and I’m real happy that a safer digital future is our common goal. I’m gratified by our cooperation with the Vietnamese government: cooperation that’s enhancing the protection of Vietnam’s critical industries and contributing to a more resilient cyberspace overall.
I’m also personally very impressed with the amazing pace of Vietnam's digital transformation, which is changing the country and boosting its economy. It can only be lauded that the government has such a strong commitment to ensuring the safety and security of this transformation, and I’m very proud that we can be of help. -
Eugene Kaspersky
@e_kaspersky
Cyberattacks on industrial organizations are becoming more sophisticated, with new methods like trojanized software and exploited security tools. From Southeast Asia to the Korean Peninsula, attackers are finding creative ways to breach defenses. Stay informed and prepared. Visit the article in the link below for all the details. kas.pr/wni5
#cybersecurity #apt #industrialsecurity -
Eugene Kaspersky
@e_kaspersky
Welcome to our 12th annual industrial cybersecurity conference, starting on September 26!
I expect a lot of top-notch content on this critically important topic
Join us here ics.kaspersky.com/conference/ -
Eugene Kaspersky reposted
Boris Larin
@oct0xor
This year's SAS conference program has just been announced and, in my opinion, it is the best lineup of talks ever!
-
Eugene Kaspersky
@e_kaspersky
Web tracking report: who monitored users’ online activities in 2023–2024 the most.
+ regional stats for the global tracking giants' activities 👉 kas.pr/gbe7 -
Eugene Kaspersky
@e_kaspersky
How the Necro Trojan infiltrated Google Play, again 👉 kas.pr/cz9w
Spoiler: mostly game mods, affected audience exceeds 11M #android devices. -
Eugene Kaspersky
@e_kaspersky
Exotic SambaSpy RAT is now dancing with Italian users 👉 kas.pr/9uyt
-
Eugene Kaspersky
@e_kaspersky
Being fast is very important in software business. But there should be culture and processes ensuring quality of products. Otherwise once in a while your hasty update might cause a global BSOD with multi-$B damages 👉
kas.pr/n2om -
Eugene Kaspersky
@e_kaspersky
🌐A mis seguidores hispanohablantes: Los invito a leer mi nueva columna en @Forbes_Mexico donde hablo sobre cómo los ciberdelincuentes se infiltran en las redes a través de proveedores externos, siendo este uno de los vectores más frecuentes de filtraciones en organizaciones.
-
Eugene Kaspersky
@e_kaspersky
In July 2024, we discovered the previously unknown Loki backdoor, used in a series of targeted attacks. By analyzing the malicious file and open sources, we determined that Loki is a private version of an agent for the open-source Mythic framework 👉 kas.pr/7qcc
-
Eugene Kaspersky
@e_kaspersky
Autumn is here, kids are going back to school and also meeting up with friends in their favorite online games.
With that in mind, we have just carried out one of our biggest ever studies of the threats young gamers are most likely to encounter 👉 kas.pr/gv6d -
Eugene Kaspersky
@e_kaspersky
Tropic Trooper (aka KeyBoy/ Pirate Panda) traditionally targeted entities in TW, PH and Hong Kong.
Our recent investigation revealed that in 2024 they conducted persistent campaigns targeting a government entity in the Middle East 👉 kas.pr/kc1x -
Eugene Kaspersky
@e_kaspersky
A deep dive into the most interesting incident response cases of last year, including:
✅ ToddyCat-like APT attack with an ICMP backdoor
✅ The MFA lack of control
✅ Flax Typhoon/SLIME13 APT attack
👉 kas.pr/71s1 -
Eugene Kaspersky
@e_kaspersky
Even in 2024, the world is rife with digital paranoia and superstition.
Is my smartphone tracking me? Will incognito mode make me invisible? This post answers these and lots of other related questions 👉 kas.pr/sx81 -
Eugene Kaspersky
@e_kaspersky
An in-depth analysis of the Head Mare hacktivist group and its connection with the PhantomDL malware 👉 kas.pr/np24
-
Eugene Kaspersky
@e_kaspersky
Worried about your access to #telegram and its privacy after Pavel Durov’s arrest?
Here’s what you should (and shouldn’t!) do right now 👉 kas.pr/3ebu -
Eugene Kaspersky reposted
TheSAS2026
@TheSAScon
🔭 Digging into the inner workings of a sophisticated cyberattack is somewhat similar to observing a complex natural system, whether it's a human cell or a distant galaxy.
Watch this dazzling space-inspired video to get in the right mood for #thesas2024This media couldn't be displayed. See it on the original post. -
Eugene Kaspersky
@e_kaspersky
Just opened a our 3rd Latin-American office ion Bogota, Colombia (in addition to those in Mexico City and São Paulo – taking the number of our overseas representative offices to over 30).
LatAm hasn’t been too seriously affected by the ongoing geopolitical storm, meaning users here have freedom of choice – freedom to choose the very best cyber-protection there is (and not have to settle for inferior alternatives as recommended by governments based on anything but quality). Accordingly, our business in the region is coming along just nicely, and we’ve got some great plans for the future here.
Read on 👉 kas.pr/1k44 -
Eugene Kaspersky
@e_kaspersky
RockYou2024б CAM4, Aadhaar...
These are the history's largest data breaches that affected tens of million of people around the world. We should carefully study these cases so this doesn't happen again.
A detailed breakdown of the most high-profile data leaks ever 👉 -
Eugene Kaspersky
@e_kaspersky
HZ Rat backdoor for macOS attacks users of China’s DingTalk and WeChat 👉 kas.pr/c4gw
-
Eugene Kaspersky
@e_kaspersky
[NEW REPORT] Exploits and vulnerabilities in Q2 2024
👉 kas.pr/ecy8 -
Eugene Kaspersky
@e_kaspersky
I was happy to join Cyber Security Week in Colombia to deliver a keynote speech on Cyberimmunity, and to discuss how to build a safer world with Belfor Garcia, Vice-Minister of Digital Transformation of Colombia
-
Eugene Kaspersky
@e_kaspersky
Best practices for pentesting IBM mainframes based on the z/OS operating system and the Resource Access Control Facility security package
👉 kas.pr/ga2d -
Eugene Kaspersky
@e_kaspersky
The other side of LLMs
Indirect prompt injection in the real world: how people manipulate neural networks 👉 kas.pr/bq3o -
Eugene Kaspersky
@e_kaspersky
BlindEagle flying high in Latin America
The group has been active since at least 2018. We have been closely tracking their campaigns. Here is an introduction to the group, detail its TTPs, and insights into their recent operations 👉 kas.pr/uyq3 -
Eugene Kaspersky
@e_kaspersky
Privacy-Preserving Attribution: Mozilla's own technology for replacing third-party cookies.
Let’s take a look at how it works and decide if you should disable it (step-by-step instruction included) 👉 kas.pr/2nwt -
Eugene Kaspersky reposted
INTERPOL_Cyber
@INTERPOL_Cyber
@INTERPOL_Cyber supported INTERPOL's Joint Task Force, which was deployed to assist French authorities with securing the Cyber aspect of #paris2024
INTERPOL's Gateway and adhoc partners Group-IB, Trend Micro, Kaspersky, Fortinet, SecurityScoreCard, Uppsala and S2W provided intel -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
ICYMI - Small Bluetooth beacons such as #airtags help you find lost items, but they can also be misused for covert tracking.
Here's how to protect yourself from #bluetooth trackers ⇒ kas.pr/oz1m -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Indirect prompt injection: Malicious actors are embedding injections into websites & online docs, exploiting AI-driven search capabilities.
But do these attacks occur in the real world? Who uses this technique, & what are their motives? Full report: kas.pr/wy7u -
Eugene Kaspersky
@e_kaspersky
🌐A mis seguidores hispanohablantes: Los invito a leer mi nueva columna en @Forbes_Mexico donde hablo sobre la necesidad de tener una estrategia global de gestión de riesgos de ciberseguridad para poder abordar el panorama de amenazas de manera efectiva y garantizar así, un enfoque unificado para abordar los riesgos cibernéticos.
www.forbes.com.mx/gestionando-los-riesgos-de-cibersegurid… -
Eugene Kaspersky
@e_kaspersky
Extremely proud to renew our collaboration agreement with the Vietnam Government Information Security Commission (VGISC) for the next five years. With the increasing pervasiveness of APT actors interfering with our infrastructure and everyday lives, I strongly believe there’s more room for us to work together with VGISC for a safer Vietnam – and a safer tomorrow.
-
Eugene Kaspersky
@e_kaspersky
The world needs a global cybersecurity risk-management strategy. In this article I propose a unified approach to managing cybersecurity risks in various areas of IT security.
kas.pr/1h2m -
Eugene Kaspersky
@e_kaspersky
Can a free VPN land you in a botnet?
The masterminds behind the colossal botnet encompassing 19 million IP addresses used free VPN services as bait to lure unsuspecting users 👉 kas.pr/bwa5 -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
We just turned 27! Over a quarter-century of innovation, resilience, and unwavering commitment to keeping cyberthreats at bay.
🎉 Happy Birthday to us! 🎉 -
Eugene Kaspersky
@e_kaspersky
My Southeast Asian/Chinese business trip was drawing to a close…
Japan – ✅ Hong Kong – ✅ Beijing outskirts – ✅
So far – so good: meetings, events, public speaking, plus the mandatory insertions of micro-tourism along the way – just how I like it.
Just before setting off back home – we had a night in central Beijing. And while there, in my hotel room, I came over all nostalgic… kas.pr/gbd9 -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
We identified 24 vulnerabilities in the hybrid biometric terminal made by ZKTeco.
Cybercriminals can bypass verification with fake data or QR codes, steal biometric info, manipulate devices, and deploy backdoors.
Full story: kas.pr/49qn #cybersecurity #infosec -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Today we look at CloudSorcerer - a newly discovered APT targeting Russian government entities. It uses cloud services such as Microsoft Graph, Yandex Cloud, & Dropbox for C2 servers, along with #github for initial C2 communications.
Learn more ⇒ kas.pr/9a6m -
Eugene Kaspersky
@e_kaspersky
When you hear the words “Hong Kong”, what springs to mind first? Go on – what images just appeared in your mind’s eye just now? Was it a film you’ve seen set there – maybe one starring Jackie Chan or perhaps Bruce Lee, or was it a Bond movie? Was it the skyscrapers and bright lights? For me, it’s normally a mixture of all the above…
kas.pr/4e9n -
Eugene Kaspersky
@e_kaspersky
A new vulnerability has been discovered which allows remote attackers to gain root privileges on #linux servers. We investigate how easy is it for CVE-2024-6387 to be exploited – and look at how to defend against it. Full story ⇒ kas.pr/537u
-
Eugene Kaspersky
@e_kaspersky
#microsoft's new #ai function in #windows, 'Recall,' has already been dubbed a #security threat by many. @kaspersky outlines what it does, the risks it carries, and how to stay safe. kas.pr/5qc7
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Don't miss our Summer Sale on xTraining courses, designed to provide top-tier #cybersecurity training and help you become a global #security expert.
Why enroll?
- Hands-on #training beyond theory
- Work on real-life cases based on exclusive research
- Develop practical skills to enhance your cyber defense
- Expert trainers leading the courses
Grab your 25% discount now! kas.pr/1nsr -
Eugene Kaspersky
@e_kaspersky
My recent trip to Japan wasn’t a very long one, but you’ve already had five posts about! And guess what? There are quite a few more still to come! But of course there are. For this is #japan – always different, always curiously fascinating!
Coming up – the following themes: food, city, and… hotel-room views. So where shall I begin? Always begin with a full belly – so here we go with Japanese dining!…
kas.pr/pas9 -
Eugene Kaspersky
@e_kaspersky
Training AI requires a colossal amount of data. Meta seems to have found a “brilliant” solution — using the personal data of its own users.
How to opt out of having your data fed into Meta AI 👉 kas.pr/d1qn -
Eugene Kaspersky
@e_kaspersky
🌐A mis seguidores hispanohablantes: En el marco internacional del Día de las PyMES, los invito a leer mi nueva columna en @Forbes_Mexico donde explico cómo proteger tu negocio de ciberataques y las claves para fortalecer la seguridad de tu empresa. 🛡️
www.forbes.com.mx/los-grandes-retos-de-ciberseguridad-par… -
Eugene Kaspersky
@e_kaspersky
[New research] 2024 threat analysis for the SMB space (including real-world examples of attacks)
✅ most targeted applications
✅ top threat types
✅ phishing techniques
+ Cyberprotection action plan 👉 kas.pr/wz1h -
Eugene Kaspersky
@e_kaspersky
Other people’s smartphones are spying on your router. How to stop it?
The exact location of your router is publicly available through global Wi-Fi geolocation databases. Let’s explore why this is necessary, and the risks it entails and how to mitigate them 👉 -
Eugene Kaspersky
@e_kaspersky
A new phishing technique uses progressive web apps (PWAs) to mimic browser windows with convincing web addresses to steal passwords 👉 kas.pr/u9gz
-
Eugene Kaspersky reposted
Leonid Bezvershenko
@bzvr_
Like beaches? Like uncovering APT? Want to speak at an exclusive conference? If yes, #thesas2024 is for you. Submit your talks now. thesascon.com/papers
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Introducing the session "Navigating the Shadows: AI, Deep Fakes, and Artificial Phantoms" with @marco_preuss & Dan Demeter from Kaspersky GReAT. 🌟🧠
Join us as we delve into the dark side of AI and deepfakes.
#kasperskynext #ai #deepfakes -
Eugene Kaspersky
@e_kaspersky
We analyzed passwords leaked on the dark web and found that 59% of them could be cracked in less than an hour.
And all it takes is a modern graphics card and a bit of know-how.
Read on 👉kas.pr/nx5g -
Eugene Kaspersky
@e_kaspersky
There is simply no conference like @TheSAScon. Want to join the ranks of distinguished speakers? Now's your chance, our #cfp is now open for #thesas2024
thesascon.com/papers -
Eugene Kaspersky
@e_kaspersky
Cybercriminals are using genuine Facebook infrastructure to send phishing emails threatening to block accounts 👉 kas.pr/582o
-
Eugene Kaspersky
@e_kaspersky
We've discovered 24 vulns in ZkTeco biometric terminal including remote command injection, arbitrary file read and write, and QR code SQL injection allowing the attackers to enter the protected area under someone else's name (demo included) 👉 kas.pr/ntn9
-
Eugene Kaspersky
@e_kaspersky
How phishing scammers bypass 2FA with OTP bots 👉 kas.pr/rwd9
-
Eugene Kaspersky
@e_kaspersky
8 key aspects of WhatsApp’s security and privacy, and how to configure this messenger to enhance your protection 👉 kas.pr/j4zw
-
Eugene Kaspersky
@e_kaspersky
Give a follow!
Kaspersky
@kaspersky
Great news!🎉 We're excited to announce the launch of our Telegram channel so you can stay in touch with the latest content that we post.
Join the team ⇒ t.me/kasperskygl -
Eugene Kaspersky
@e_kaspersky
What you need to know about the 0-click vulnerability in #tiktok www.kaspersky.com/blog/tik-tok-vulnerability-zero-click/5…
-
Eugene Kaspersky
@e_kaspersky
The incognito myth: how private browsing really works?
✅ What you should and shouldn’t do in private browsing mode
✅ How websites track incognito visitors
✅ What’s better than private browsing?
Read on 👉 kas.pr/x71c -
Eugene Kaspersky
@e_kaspersky
“Hi, this is tech support”
Sounds familiar, right? Fake tech support has long been a trend in fraud worldwide. We explain how it works, and what you can do to protect yourself 👉 kas.pr/i82n -
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
Recent reports by @kaspersky experts on #mdr and #incidentresponse services for 2023 reveal that most observed #cyberattacks employ a handful of repeated techniques.
What are these techniques? Find out in their latest blog. www.kaspersky.com/blog/top-mitre-attack-techniques-2023-s… -
Eugene Kaspersky
@e_kaspersky
We just released Kaspersky Virus Removal Tool (KVRT) for Linux - a handy and free stand-alone malware/adware scanner
👉 kas.pr/imk4 -
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
.@kaspersky's report on the Q1 2024 threat landscape for industrial automation systems is live. Key stats:
- #ics attacks decreased by 0.3 pp to 24.4%
- YoY decrease of 1.3 pp
- Africa: highest ICS attacks at 32.4%; Northern Europe: lowest at 11.5% securelist.com/industrial-threat-landscape-q1-2024/112683… -
Eugene Kaspersky
@e_kaspersky
Trusted relationship attacks: trust, but verify
This new research about supply chain attacks features statistics and TTPs typical for this type of threats, as well as recommendations both for contractors and their customers 👉 kas.pr/w9uc -
Eugene Kaspersky
@e_kaspersky
Security in Android 15: What’s new?
Google has unveiled new privacy and security features coming to Android 15. We take a look at the innovations in the upcoming operating system update 👉 kas.pr/124b -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
We are excited to partner with @PLDTHome on helping boost home #cybersecurity in the Philippines.
Starting June 2024, #pldthome Fiber customers will get complimentary access to the #kaspersky Premium Security license for 24 months.
This partnership aims to help Filipino homes mitigate online risks and combat cybercriminals, ensuring a safer and more enjoyable online experience. Learn more: kas.pr/dmx6
Image credit: PLDT Home -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
What is Credential Stuffing? Meet one of the most prevalent cyberattacks, effective in hacking both personal and corporate accounts. Credential stuffing is an attempt to gain access to an account using passwords sourced from databases previously collected during various breaches. The attack relies on the common practice of people reusing passwords, allowing a previously compromised password to easily work on other services used by the victim. According to available statistics, up to a third of login attempts to any internet-accessible systems are attributed to credential stuffing attacks. Both employees and cybersecurity teams need to combat this threat.
To do so, it is crucial to avoid using simple passwords and to refrain from using the same password across different services. Unfortunately, this rule is frequently violated. Learn how to improve the situation on the blog!
The first step in combating this threat is simple — share this post with colleagues. www.kaspersky.com/blog/what-is-credential-stuffing/51199/
#tips #passwords #cybercecurity #credentials -
Eugene Kaspersky
@e_kaspersky
dormakaba Saflok locks — used on around three million doors across 13,000 hotels — are vulnerable to an attack that involves forging electronic keycards 👉 kas.pr/kuy9
-
Eugene Kaspersky
@e_kaspersky
ShrinkLocker turns BitLocker into #ransomware, renames encrypted drive label to attacker's email 👉 kas.pr/c3vv
-
Eugene Kaspersky
@e_kaspersky
A journey into forgotten Null Session and MS-RPC interfaces.
We challenged ourselves if we can bypass policies and restrictions today, after 24 years of Microsoft restricting null sessions, and bring the idea of anonymous access back to life 👉 kas.pr/nj9c -
Eugene Kaspersky
@e_kaspersky
What's new in Acrid, ScarletStealer and Sys01?
✅ Heaven's Gate technique, (32-bit code runs in 64-bit environment)
✅ multistep delivery and stealer functionality
✅ divided functionality across several files + backdoor features
Read on 👉 kas.pr/fy4e -
Eugene Kaspersky
@e_kaspersky
What does your Android keyboard tell strangers?
We explore whether it’s possible to reveal all your secrets via your smartphone’s on-screen keyboard 👉 kas.pr/do25 -
Eugene Kaspersky
@e_kaspersky
Kaspersky Incident Response report 2023 is there!
In this report:
✅ 2023 trends: ransomware and supply chain attacks
✅ Common tactics, techniques and procedures
✅ Legitimate tools used in attacks
✅ Recommendations for preventing cyberincidents
...& more.
Summary kas.pr/4bun
Ungated PDF kas.pr/p8wv -
Eugene Kaspersky reposted
Boris Larin
@oct0xor
Super hyped about the SAS CTF quals happening tomorrow! 600 teams registered! The competition will be hard and so will the tasks. Which teams will fly to @TheSAScon?
-
Eugene Kaspersky
@e_kaspersky
Cybercriminals prey on corporate credentials by sending phishing links through #dropbox after priming the victim. A look at a two-stage phishing attack. www.kaspersky.com/blog/two-stage-dropbox-phishing/51253/
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Relive the excitement from our exclusive meet and greet event with @mipaltan, marking our partnership as their official #cybersecurity partner for 2024.
#kaspersky #mumbaiindiansThis media couldn't be displayed. See it on the original post. -
Eugene Kaspersky
@e_kaspersky
Today, we've released our #esg report. Some of the highlights include:
🍃 Our solutions thwarted more than 437 million attacks during the reporting period, representing our contribution to cyber resilience.
🍃 We actively worked on the development of Cyber Immunity and KasperskyOS, contributing to future technologies.
🍃 We’ve been reducing our carbon footprint, use of printed documents, and the proportion of products stored on physical media as part of our efforts to protect the environment.
Check the full report - kas.pr/8akg -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Our ICS-CERT experts discovered seven zero-day vulnerabilities in Telit Cinterion cellular M2M modems, used in millions of devices.
Find more details on the vulnerabilities and protection measures in our latest blog. ⇒ kas.pr/32v1
#iot #cybersecurity -
Eugene Kaspersky reposted
Boris Larin
@oct0xor
We (@vaber_b and I) have discovered a Google Chrome zero-day that is actively used in targeted attacks. It was just fixed as CVE-2024-4947 and we're going to reveal more details soon 🔥🔥🔥. Update now! chromereleases.googleblog.com/2024/05/stable-channel-upda…
-
Eugene Kaspersky
@e_kaspersky
I know how you drove last summer
Vehicle makers sell the data collected by connected cars about their users’ driving habits to data brokers – who resell it to insurance companies 👉 kas.pr/2dpk -
Eugene Kaspersky reposted
Fabio Assolini
@assolini
Are you worried if your Linux system is infected? Try our new and free Virus Removal Tool www.kaspersky.com/downloads/free-virus-removal-tool
-
Eugene Kaspersky reposted
Kurt Baumgartner
@k_sec
yes the kaspersky virus removal tool runs on linux! KVRT instructions here
support.kaspersky.com/help/kvrt/2024/en-us/269465.htm
www.kaspersky.com/downloads/free-virus-removal-tool -
Eugene Kaspersky
@e_kaspersky
Top 10 cyberattack techniques used against organizations
What are the most common MITRE ATT&CK techniques encountered in real-world incidents — and how to neutralize them? We investigate using statistics from Kaspersky Incident Response & MDR services👉 kas.pr/d5i9 -
Eugene Kaspersky
@e_kaspersky
Kaspersky ICS-CERT experts have discovered several critical vulnerabilities in Telit Cinterion M2M modems, which are used in millions of devices 👉 kas.pr/y1bg
-
Eugene Kaspersky
@e_kaspersky
Further details on Windows zero-day (CVE-2024-30051) used in QakBot Trojan-banker attacks 👉 kas.pr/j62b
-
Eugene Kaspersky reposted
Boris Larin
@oct0xor
We discovered a new zero-day in Microsoft Windows used in attacks with QakBot and other malware. It was just fixed as CVE-2024-30051, and this time it all started with a curious find on VirusTotal… @r00tten securelist.com/cve-2024-30051/112618/
-
Eugene Kaspersky
@e_kaspersky
How to find a person and recognize their pose using Wi-Fi?
Researchers have learned to recognize the positions and poses of people indoors using Wi-Fi signals. To do this, they used ordinary home routers and machine learning 👉 kas.pr/sr7f -
Eugene Kaspersky
@e_kaspersky
A credential stuffing attack is one of the most effective ways to take control of accounts. Here’s how it works and what you should do to protect your company
www.kaspersky.com/blog/what-is-credential-stuffing/51199/ -
Eugene Kaspersky
@e_kaspersky
A new #report on #apt trends in 2024 over on @securelist securelist.com/apt-trends-report-q1-2024/112473/
-
Eugene Kaspersky reposted
Kurt Baumgartner
@k_sec
we are pleased to contribute to this year's DBIR for the umpteenth year in a row www.verizon.com/business/resources/reports/dbir/
-
Eugene Kaspersky reposted
Fabio Assolini
@assolini
State of ransomware in 2024
securelist.com/state-of-ransomware-2023/112590/ -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
From 2018 to today - we're on a mission to make security transparent and open. Our Global Transparency Initiative (GTI) passed another milestone recently with the opening of our latest data-center in Istanbul, Türkiye.
Learn more & see our history ⇒ kas.pr/a6rj -
Eugene Kaspersky
@e_kaspersky
The latest episode of our English #podcast is now live, check it out www.kaspersky.com/blog/transatlantic-cable-podcast-346/51…
-
Eugene Kaspersky
@e_kaspersky
Istanbul... in the rain and fog #travel #travelphotography eugene.kaspersky.com/2024/05/09/istanbul-in-the-rain-and-…
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Uncover active #cyberattacks and previously unknown threats that may have eluded your #itsecurity tools and processes with Kaspersky Compromise Assessment.
Explore how it works ⇒ kas.pr/936k
#cybersecurity #infosec -
Eugene Kaspersky
@e_kaspersky
Сan you catch malware by downloading files from Microsoft’s repositories on GitHub?
Turns out, you can. Stay alert! 👉 kas.pr/29f5 -
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
Explore #kaspersky's report on financial #cyberthreats in 2023, spotlighting Trojans and #phishing attempts targeting online banking, shopping, #crypto wallets, & more.
Discover tips to protect your devices from financial scams in the full report. securelist.com/financial-threat-report-2023/112526/?resel… -
Eugene Kaspersky
@e_kaspersky
[NEW REPORT] Exploits and vulnerabilities in Q1 2024
✅ Top 10 vulns exploited in APT attacks
✅ Exploits by platform
✅ Notable Q1 2024 vulnerabilities
Read on👉 kas.pr/5hju -
Eugene Kaspersky
@e_kaspersky
We all know that we’re being tracked online.
But what if we could somehow make online tracking visible — or audible? Like a tiny program that emits a short sound?
Just when you're fed up with this sound and like to enjoy the silence - feel free to try out the Private Browsing feature in Kaspersky products 👉 kas.pr/1sg1 -
Eugene Kaspersky
@e_kaspersky
The #cybersecurity is strong in this one? #badbatch #maythe4thbewithyou #badbatchspoilers kas.pr/d9tu
-
Eugene Kaspersky
@e_kaspersky
MT4BWY :)
Let's evaluate the measures to protect the secrecy of the Tantiss base’s location from #cybersecurity POV 👉 kas.pr/3n9s -
Eugene Kaspersky
@e_kaspersky
Have a nice weekend!
-
Eugene Kaspersky
@e_kaspersky
Dropbox has shared a report on a data breach in the Dropbox Sign e-signature service. What does this mean for users, and what should they do? 👉 kas.pr/rtr5
-
Eugene Kaspersky
@e_kaspersky
Dropbox shared a report on the data breach in the #dropboxsign e-signature service. What does this mean for users, and what should they do? kas.pr/h88n
-
Eugene Kaspersky
@e_kaspersky
What day is it?
It's a World Password Day!
We explain how we protect your sensitive data, and share tips for creating truly strong passwords 👉 kas.pr/z3kd -
Eugene Kaspersky
@e_kaspersky
Considering #mdr? Check out our annual #report
Summary => kas.pr/i5nb
PDF (not gated) =>kas.pr/qw5j -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
In response to the growing threat of #cyberattacks on #supplychains, the use of open-source software (#oss) has become a critical issue due to its #vulnerabilities.
In this panel at #sas23 we explored these challenges and discussed regulatory approaches👇
www.youtube.com/watch?v=01UvBsKKHgY -
Eugene Kaspersky
@e_kaspersky
For my Spanish-speaking followers.
Rene Molina
@renemolinag
Eugene Kaspersky: “La buena noticia es que utilizamos la IA para detectar ‘malware’. La mala, que los delincuentes también la usan”
- elpais.com/tecnologia/2024-05-01/eugene-kaspersky-la-buen… -
Eugene Kaspersky
@e_kaspersky
With a full understanding of Turkiye’s market growth potential, me and my team had a fruitful meeting with @aburakdaglioglu, President of @InvestTurkey. We are delighted to bring @kaspersky's 27 years of #cybersecurity experience, know-how and technology developments to #turkiye and to cooperate with public institutions.
-
Eugene Kaspersky
@e_kaspersky
An update on our #gti initiative - www.kaspersky.com/blog/gti-update-april-2024/51094/
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Today is a remarkable day for us – we are opening a new Transparency Center in Istanbul, Turkiye.
This facility is a significant expansion of our Global Transparency Initiative, established in 2018 to enhance trust in our products and processes.
Our commitment to an evidence-based approach in IT product security assessment remains steadfast, and we welcome you to engage with our transparent practices.
Learn more: kas.pr/xsb1
#cybersecurity #globaltransparencyinitiative -
Eugene Kaspersky reposted
TechInside
@TechInsideCom
Kaspersky Boğaziçi üniversitesi işbirliği ile teknolojilere olan güveni artırmaya yardımcı olmayı hedefleyen Türkiye'deki ilk Şeffaflık Merkezi'nin açılışını yapıyor. Açılışta dünyaca ünlü güvenlik uzmanı Eugene Kaspersky @e_kaspersky, güncel siber güvenlik tehditlerini değerlendiriyor. Olay yerindeyiz, ayrıntılar gün içinde Techinside’da olacak.
-
Eugene Kaspersky
@e_kaspersky
Happy to open our 12th Transparency Center, now in Istanbul. Also, Kaspersky and Boğaziçi University will launch a Transparency Lab that will focus on educating students on #cybersecurity solutions assessment within the supply chains.
-
Eugene Kaspersky
@e_kaspersky
To my Italian 🇮🇹 followers - www.italian.tech/2024/04/25/news/limpegno_di_eugene_kaspe…
-
Eugene Kaspersky
@e_kaspersky
A Singaporean guy, an Indian guy, and a German guy walk into a bar…
Assessing the Y, and How, of the XZ Utils incident 👉 kas.pr/yzo2 -
Eugene Kaspersky
@e_kaspersky
#toddycat APT target government entities in Asia-Pacific region
We publish a new research about a range of tools the actor utilizes for data extraction (specifically, documents, WhatsApp web credentials and passwords stored in browsers), and establishing stable and stealthy connection between infected hosts and the C2
👉 kas.pr/v2yy -
Eugene Kaspersky
@e_kaspersky
“Buy Toncoin and invite your friends!”
Scammers claim you can earn plenty of Toncoin cryptocurrency by distributing referral links. What’s the catch?
Spoiler: it's a pyramid 👉 kas.pr/tco5 -
Eugene Kaspersky
@e_kaspersky
We’ve found a way to interact securely in the interconnected worlds of IT and OT, and we can’t wait to tell you about it. Our visionary, game-changing concept, called Cyber Immunity, offers protection even from as-yet-unknown threats, supporting the transformation of businesses and individual lives on a par with AI, 5G, quantum computing and other disruptive technologies. We cordially invite you to join us at the first global #kaspersky #cyberimmunity Conference 2024!
-
Eugene Kaspersky
@e_kaspersky
We are kick-starting the Kaspersky Cyber Immunity conference with H.E. Al Kuwaiti as honorable guest at the museum of the future in Dubai
-
Eugene Kaspersky
@e_kaspersky
#dunequixote campaign targets Middle Eastern government entities with “CR4T” #malware.
Technical analysis 👉 kas.pr/4wx2 -
Eugene Kaspersky reposted
INTERPOL_Cyber
@INTERPOL_Cyber
Productive debrief on #opgrandoreiro coordinated by @INTERPOL_Cyber with Federal Police of Brazil, @GroupIB, @TrendMicro, & @Kaspersky. Discussed the operation's success & future plans to combat banking malware. #cybercrime #publicprivatepartnership
-
Eugene Kaspersky
@e_kaspersky
New research:
SoumniBot: the new Android banker’s unique techniques 👉 kas.pr/i1sq -
Eugene Kaspersky
@e_kaspersky
An in-depth analysis of how the LockBit builder is used to generate targeted #ransomware 👉 kas.pr/i6vv
-
Eugene Kaspersky
@e_kaspersky
XZ backdoor story – Initial analysis.
Unlike other supply chain attacks we have seen in Node.js, PyPI, FDroid, and the Linux Kernel that mostly consisted of atomic malicious patches, fake packages and typosquatted package names, this incident was a multi-stage operation that almost succeeded in compromising SSH servers on a global scale.
👉 kas.pr/hbj9 -
Eugene Kaspersky
@e_kaspersky
Introducing — Kaspersky Next: a new portfolio of enterprise-level #cybersecurity solutions
Whether you need powerful endpoint protection, essential EDR technology, or are ready to delve into XDR, Kaspersky Next’s adaptable and robust cloud-native protection is just a few clicks away.
Find out more 👉 kas.pr/vva8 -
Eugene Kaspersky
@e_kaspersky
Ahead of the Songkran Festival celebrations, I'm delighted to have signed an MOU with the National Cyber Security Agency (Thailand). Thank you, Secretary General AVM Amorn Chomchoey, for your leadership and the NCSA team's friendship over the years. We look forward to a stronger and more cybersecure Thailand through this partnership.
-
Eugene Kaspersky
@e_kaspersky
Photoshop fakes are nothing new, of course, but the advent of generative (AI) has taken fakery to a whole new level.
Remember Pope in a white designer puffer jacket? But since then the number of high-quality eye deceivers has skyrocketed.
How to tell a real photo or video from a fake, and trace its provenance? 👉 kas.pr/2qd8 -
Eugene Kaspersky
@e_kaspersky
Keep notes on your computer? A look into popular tools to keep 'em private => kas.pr/u8o3
-
Eugene Kaspersky
@e_kaspersky
This week's @kaspersky #podcast looks at neural implants, Google review chase, data broker exposure and more.
www.kaspersky.com/blog/transatlantic-cable-podcast-341/50… -
Eugene Kaspersky
@e_kaspersky
On the road, but to where we've come & gone? eugene.kaspersky.com/2024/04/04/yakutian-winter-roads-pho…
-
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
From AV-Tests, to SE Labs and beyond - in 2023 @Kaspersky took part in 100 tests to see which was the safest and most reliable AV solution. They won 93 of them.
Over the past 10 years, that's accumulated to 680 awards! www.kaspersky.com/blog/how-to-choose-best-cybersecurity-p… -
Eugene Kaspersky reposted
Fabio Assolini
@assolini
Dica ruim da @FEBRABAN. Imprimindo ou não, ataques usando o Reboleto podem fraudar seu boleto/QR code do PIX até dentro do seu inbox, mesmo que seja um PDF com senha. Seria melhor ter focado no DDA...
E-Investidor
@EInvestidor
Você não deveria imprimir boletos bancários; entenda o motivo www.estadao.com.br/einvestidor/radar/boletos-bancarios-fe…
-
Eugene Kaspersky
@e_kaspersky
#apexlegends live hacked? kas.pr/n9t6
-
Eugene Kaspersky
@e_kaspersky
MDR report 2023: Analyzing the state of the global threat landscape. Webinar - www.brighttalk.com/webcast/15591/611080
-
Eugene Kaspersky
@e_kaspersky
New #report from @KasperskyICS looking at threat landscape of industrial automation systems.
@securelist blog -> kas.pr/1q6j
PDF -> kas.pr/25xz -
Eugene Kaspersky reposted
Igor Kuznetsov
@2igosha
Although it is easy to detect the backdoored copies of liblzma, you'll still just end up updating the package. Make sure you keep your Linux fleet updated (and your distribution is receiving security updates) #cve20243094 #xzutils
-
Eugene Kaspersky
@e_kaspersky
A major hardware vulnerability in Apple M1, M2, and M3 CPUs? kas.pr/22pm
-
Eugene Kaspersky
@e_kaspersky
Be sure to keep an eye out for this year's SAS. Hope to see you there!
TheSAS2026
@TheSAScon
From cutting-edge research to collaborative problem-solving, #thesas2023 was a testament to the power of global expertise.
📍 Don't miss out on the next chapter.
📅 Save the date for #thesas2024.
Learn more ▶️ thesascon.com -
Eugene Kaspersky
@e_kaspersky
Cybersecurity lessons from the movie #thebeekeeper www.kaspersky.com/blog/beekeepers-against-cybercrime/50882/
-
Eugene Kaspersky
@e_kaspersky
CVE-2024-3094 - what to know about this #linux implant -> kas.pr/3uw7
-
Eugene Kaspersky
@e_kaspersky
A new discovery? Mega-heavy water? Wait... what's that in the ice? kas.pr/j27s
-
Eugene Kaspersky
@e_kaspersky
Got a weird email from your boss? Something seem wrong? It probably is. Think thrice about clicking www.kaspersky.com/blog/how-to-spot-and-prevent-boss-scams…
-
Eugene Kaspersky
@e_kaspersky
The latest episode of our English-speaking #podcast 🎙️ is now live. Give it a listen ->
www.kaspersky.com/blog/transatlantic-cable-podcast-340/50… -
Eugene Kaspersky
@e_kaspersky
Interesting note in today's @securelist post on #dinodasrat
Upon infection, the malware collects essential information from the host machine to create a unique identifier (UID) without gathering user-specific data, thereby avoiding early detection.
Read more -> securelist.com/dinodasrat-linux-implant/112284/
#linux -
Eugene Kaspersky
@e_kaspersky
Could your keystrokes be your downfall? www.kaspersky.com/blog/acoustic-side-channel-attack/50857…
-
Eugene Kaspersky
@e_kaspersky
In 2023, we participated in 100 Independent Tests... we came on top 93 of those time. Not to brag, but our best year yet!
www.kaspersky.com/blog/how-to-choose-best-cybersecurity-p… -
Eugene Kaspersky reposted
Boris Larin
@oct0xor
This year we are organizing the SAS CTF with VERY fun reverse engineering challenges and the top teams/players will fly to the Security Analyst Summit (@TheSAScon) to compete for $18,000 in prizes. Register now! ctf.thesascon.com
-
Eugene Kaspersky
@e_kaspersky
Is your business defended against a Living off the Land (#lotl) attack? www.kaspersky.com/blog/lotl-attacks-detection-hardening-g…
-
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
.@kaspersky blocked over 709M #phishing and scam website access attempts last year, marking a 40% rise compared to 2022.
Learn more ⇒ kas.pr/iog4 #cybersecurity -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
In 2023, our experts uncovered over 3100 #darknet ads peddling access to corporate resources.🌐
Securing Single Sign-On is crucial for corporate safety and we've got your back!👉 kas.pr/238w
#cybersecurity #darknetleaks #cloudsecurity #infosec -
Eugene Kaspersky
@e_kaspersky
A deep dive into what commercial-grade spyware - kas.pr/q5u5
-
Eugene Kaspersky
@e_kaspersky
#icymi Threat landscape for industrial automation systems securelist.com/threat-landscape-for-industrial-automation…
-
Eugene Kaspersky
@e_kaspersky
SIM swapping is on the rise. Haven't heard of it? You should and here's why kas.pr/u7dd
-
Eugene Kaspersky reposted
Georgy Kucherin
@kucher1n
Really busy with creating a challenge related to APT research for SAS CTF this May, hope you'll enjoy solving it!
Eugene Kaspersky
@e_kaspersky
Calling all #ctf enthusiasts! As part of #thesas2024 we will have a special CTF - will you accept the challenge? kas.pr/n2o6
-
Eugene Kaspersky
@e_kaspersky
Calling all #ctf enthusiasts! As part of #thesas2024 we will have a special CTF - will you accept the challenge? kas.pr/n2o6
-
Eugene Kaspersky
@e_kaspersky
New from @KasperskyICS - Threat landscape for industrial automation systems. #stats for H2 2023 kas.pr/f1uz
-
Eugene Kaspersky reposted
Fabio Assolini
@assolini
"Grandoreiro: la gran amenaza al sector financiero" webinar gratuito el 27 de marzo. Registrate aquí: register.gotowebinar.com/register/8424741104203349595
-
Eugene Kaspersky
@e_kaspersky
#securitywithoutborders - @Kaspersky supports INTERPOL-coordinated action to disrupt #grandoreiro malware operation - kas.pr/op3w
-
Eugene Kaspersky
@e_kaspersky
How is it even possible to hack Wi-Fi using PMKID interception? kas.pr/mp1i
-
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
Explore industrial #cybersecurity with Evgeny Goncharov of @kaspersky ICS CERT, featuring:
✔️ Forecast for industrial enterprises in 2024
✔️ Analysis of last year's trends
✔️ Expert strategies for industrial sectors
Reserve your seat 👇 www.brighttalk.com/webcast/15591/608210 -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Join us at the 1st global #kaspersky Cyber Immunity Conference 2024, as we unveil our visionary concept — #cyberimmunity, for your business transformation with keynotes, tech talks, & demos.
📅 April 17-19
📍 Museum of the Future, Dubai, UAE
Learn more: kas.pr/s3r1 -
Eugene Kaspersky
@e_kaspersky
A Catalonian must-do! #businesstravel #travel kas.pr/2z6n
-
Eugene Kaspersky
@e_kaspersky
Researchers claim to have found a way to recover a fingerprint by… eavesdropping on a user swiping a finger across the screen! kas.pr/d7jv
-
Eugene Kaspersky
@e_kaspersky
With the EU’s Digital Markets Act having come into effect just days ago, both alternative app stores and true third-party browsers are set to appear on iPhones. How will this affect security, and what are #ios users losing?
www.kaspersky.com/blog/ios-alternative-app-stores-and-bro… -
Eugene Kaspersky
@e_kaspersky
Hmmm... see you there? thesascon.com #thesas2024
-
Eugene Kaspersky
@e_kaspersky
The latest edition of our #podcast is now live, give it a listen if you haven't yet kas.pr/w2uk
-
Eugene Kaspersky
@e_kaspersky
The road less traveled?
-
Eugene Kaspersky
@e_kaspersky
So, we've talked a lot about how wrong stalkerware is. Unfortunately that problem is not going away... the latest #report and figures on this type of spyware.
@Securelist article - securelist.com/state-of-stalkerware-2023/112135/
Detailed PDF - media.kasperskycontenthub.com/wp-content/uploads/sites/43… -
Eugene Kaspersky
@e_kaspersky
An extra day in #barcelona? Well, here's something to try out eugene.kaspersky.com/2024/03/12/what-to-do-in-barcelona-w…
-
Eugene Kaspersky
@e_kaspersky
#top10 web application vulnerabilities in 2021–2023 kas.pr/9wsn via @Securelist
-
Eugene Kaspersky
@e_kaspersky
What is pig butchering?
www.kaspersky.com/blog/pig-butchering-crypto-investment-s… -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Changing #passwords regularly is outdated!🔐
Choose a strong and unique one that is easy to remember!
Here's how👉 kas.pr/n2qz
#cybersecuritytips #lifehacks -
Eugene Kaspersky
@e_kaspersky
A mis seguidores hispanohablantes: los invito a leer mi nueva columna en @Forbes_Mexico donde explico la importancia de la Ciberinmunidad para la seguridad general de los sistemas digitales y tecnologías interconectadas. www.forbes.com.mx/la-ciberinmunidad-en-la-era-de-las-tecn…
-
Eugene Kaspersky
@e_kaspersky
A mis seguidores hispanohablantes: los invito a leer mi nueva columna en @Forbes_Mexico donde explico la importancia de la Ciberinmunidad para la seguridad general de los sistemas digitales y tecnologías interconectadas. www.forbes.com.mx/la-ciberinmunidad-en-la-era-de-las-tecn…
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
➡️ Key APT Research and Crucial Cybersecurity News for the Week:
🆔 2023 Spam and Phishing Review: statistics, common fraud schemes, and distinct phishing features in Telegram and email. Over 45% of all emails were spam.
securelist.com/spam-phishing-report-2023/112015/
🟡 Unconventional Tunneling Tools in LOTL Attacks: this time, cybercriminals leveraged QEMU.
securelist.com/network-tunneling-with-qemu/111803/
👀 The Microsoft hacking saga continues. In a new blog post, Microsoft reports that the Midnight Blizzard/Nobelium group persists in targeting Redmond, using previously stolen information. Microsoft casually mentions that the attackers managed to gain “access to some repositories,” potentially enabling them to steal or even alter source codes.
msrc.microsoft.com/blog/2024/03/update-on-microsoft-actio…
⚙️ Overview of Tools and Attacks by the Magnet Goblin Group: they widely exploit 1-day vulnerabilities in Linux servers and attack their targets for financial gain. The group targets a broad range of vulnerabilities, from infamous Ivanti flaws to vulnerabilities in the popular ecommerce platform Magento. Researchers have attributed several previously disparate attacks to one group.
research.checkpoint.com/2024/magnet-goblin-targets-public…
CVE-2024-21762 (CVSS 9.8) in Fortinet devices is actively exploited by cybercriminals. The count of unpatched servers according to Shadowserver is at 150,000. You can check if your server is vulnerable with this script: github.com/BishopFox/cve-2024-21762-check.
nvd.nist.gov/vuln/detail/CVE-2024-21762
dashboard.shadowserver.org/statistics/combined/map/?map_t…
💻 Automated attacks on powerful but poorly configured servers persist: a new group exploits common configuration errors and old vulnerabilities to compromise servers such as Apache Hadoop YARN, Docker, Confluence, and Redis. This leads to the deployment of Golang-written malware that automates the search for and attack on additional servers. The final malicious payload includes a crypto miner and a backup reverse shell.
www.cadosecurity.com/spinning-yarn-a-new-linux-malware-ca…
👮♀️ The attack on Change Healthcare, a major player in U.S. healthcare payments and information exchange, has been identified as the most significant incident in American healthcare history. The system, crucial for obtaining prescription drugs at pharmacies, has been partially down for three weeks, and full recovery will take at least another week. The most alarming aspect is the potential exposure of 6 TB of medical data, including patient diagnoses and prescriptions.
www.aha.org/news/headline/2024-03-05-cms-announces-flexib…
www.bleepingcomputer.com/news/security/unitedhealth-bring…
#weeklydigest #cybersecurity #vulnerability -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
EVERY SINGLE TIME.
#thestruggle -
Eugene Kaspersky
@e_kaspersky
Thank you @avtestorg - www.av-test.org/en/news/av-test-award-2023-for-kaspersky/
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Discover the details of #operationtriangulation, a highly advanced targeted attack on our network involving zero-day exploits, vulnerabilities, and #ios #spyware.
Learn about the challenges faced during the research 👇
www.youtube.com/watch?v=jDxLeXoVyoU&reseller=sea_regular-… -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Unexpected login codes? 🤔
Don't ignore them! One-time codes and #twofactorauthentication are your frontline defences against account #hijacking.
It could be a sign of a #hacking attempt, here's what to do👉kas.pr/aa1u
#cybersecurity -
Eugene Kaspersky
@e_kaspersky
For this special edition of our #podcast, @abd_elghani sits down with @genie_sg & @KateOdna to discuss strategies for inclusion and media representation, and join the movement for change in the tech industry kas.pr/9ypj #internationalwomensday #womenintech
-
Eugene Kaspersky
@e_kaspersky
As part of #internationalwomensday we chatted with some of our inspirational K-Ladies and asked them what advice they would give themself in the past. wit.kaspersky.com
-
Eugene Kaspersky
@e_kaspersky
As we celebrate #internationalwomensday it's important to remember that scammers are using the day as another way to target unsuspecting victims kas.pr/drq5
-
Eugene Kaspersky
@e_kaspersky
Happy #internationalwomensday
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
When else but on #internationalwomensday to learn more about our very own #womenintech? 🥰
That's exactly what we did: we asked our colleagues to look back and share advice that would have helped them professionally.
Read more👉 kas.pr/x9hj -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Our CEO, @e_kaspersky, says it best: 'You can never get too many awards. Especially Euro-awards!' 🏆
Join us as he reflects on our recent triumphs: winning the titles of "Product of the Year" and "Strategic Leader" from @AV_Comparatives.
Full blog ⇒ kas.pr/s8a1 -
Eugene Kaspersky
@e_kaspersky
How much spam and phishing went on in 2023? Some #stats and figures in our new #report kas.pr/7q22
-
Eugene Kaspersky
@e_kaspersky
Missed out on #thesas2023? You can see the talks here: youtu.be/hFwbgK44NMY
-
Eugene Kaspersky
@e_kaspersky
Security companies offer smart technologies — primarily cameras — to protect your home from burglary, fire and other incidents. But what about protecting these security systems themselves from intruders? kas.pr/at89
-
Eugene Kaspersky
@e_kaspersky
QEMU as a tunneling tool? securelist.com/network-tunneling-with-qemu/111803/
-
Eugene Kaspersky
@e_kaspersky
Google Location History is now stored offline… or maybe not?
#google updates the #android Location History feature. Why the change, and how will this work in the future? 👉 kas.pr/z3uu -
Eugene Kaspersky
@e_kaspersky
I was honored to host H.E. Majed Sultan Al Mesmar and H.E. Mohammed Al Zarooni from TDRA, UAE at our booth at #mwc2024. It was great talk about #iot security and our vision of designing immune connected devices
-
Eugene Kaspersky
@e_kaspersky
Frying a smartphone with a wireless charger?
VoltSchemer attacks on wireless Qi chargers using modified power sources can “fry” smartphones and other devices, as well as issue commands to voice assistants 👉 kas.pr/a192 -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
At #thesas2023, we delved into supply chain #cybersecurity focusing on open source software (OSS), including:
- Complexity of mitigating #supplychain attacks through OSS
- Regulatory approaches to OSS cybersecurity in supply chains
- & more
Watch now 👇
www.youtube.com/watch?v=01UvBsKKHgY&reseller=sea_regular-… -
Eugene Kaspersky
@e_kaspersky
Vulnerabilities in a toy robot permitting snooping. Seriously.
We found that a popular children’s toy robot contained vulnerabilities allowing malicious actors to make video calls to it, steal the parental account, and modify the firmware 👉 kas.pr/fs58 -
Eugene Kaspersky
@e_kaspersky
Proud to personally receive @AV_Comparatives 'Product of the Year', 'Strategic Leader' awards and 15 other certificates for outstanding testing results in 2023 👉 kas.pr/38eu
-
Eugene Kaspersky
@e_kaspersky
Are you at #mwc24? If so, swing Hall 2, booth 2C31 to say hello and see what we have going on.
-
Eugene Kaspersky
@e_kaspersky
PQ3. What's in a name?
Will the new encryption protocol for iMessage strengthen its security?
👉 kas.pr/py3u -
Eugene Kaspersky
@e_kaspersky
Always humbled to receive awards from @AV_Comparatives #whatateam www.kaspersky.com/blog/kaspersky-product-of-the-year-2023…
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
#neurohacking: How genetics shapes behaviour and #cybersecurity.
Join us as we dive into the 5 Factor model, spotlighting Neuroticism's impact on risk analysis.
Tune in on our #sas2023 presentation👉www.youtube.com/watch?v=Ya4na7mQw_4 -
Eugene Kaspersky
@e_kaspersky
Ransomware: the most high-profile attacks of 2023 👉 kas.pr/o7hd
-
Eugene Kaspersky
@e_kaspersky
KeyTrap DoS attack breaks a DNS server with a single packet exploiting a vulnerability in DNSSEC 👉 kas.pr/irz2
-
Eugene Kaspersky
@e_kaspersky
How to install and use an AI assistant on your computer?
Getting all the benefits of ChatGPT, Copilot, and Midjourney locally — without leaking your data to the internet 👉 kas.pr/4t1e -
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
#onlinedating can lead to love for many, but unfortunately, it also opens the door to scams for others. @kaspersky outlines how to stay safe while dating online. www.kaspersky.com/blog/navigating-online-dating-risks/505…
-
Eugene Kaspersky
@e_kaspersky
AI tools can be seen everywhere — from operating systems and office suites to image editors and chats.
Here is a useful guide on how do you use ChatGPT, Bard, and the many add-ons to these without jeopardizing your digital security?👉 kas.pr/7t3s -
Eugene Kaspersky
@e_kaspersky
Sad news about Alan Solomon passed away. Met him for the 1st time in 1996 at @virusbtn conf and still believe he's the one who shaped the #cybersecurity industry. He was a legend and this is a great loss.
-
Eugene Kaspersky
@e_kaspersky
Good discussion on #iostriangulation & other #mobile threats
💻 Sherrod
@sherrod_im
You may have seen the mobile research released by Kaspersky researchers at CCC last month "37C3 - Operation Triangulation: What You Get When Attack iPhones of Researchers"
I break it down for you in this episode with some talented MSFT mobile threat experts. 📱 -
Eugene Kaspersky
@e_kaspersky
My speech at
@WorldGovSummit on how governments can facilitate a moral compass for the future of artificial capabilities?
www.youtube.com/watch?v=fzXsiZvJjl8 -
Eugene Kaspersky
@e_kaspersky
-
Eugene Kaspersky
@e_kaspersky
Proud to demonstrate a prototype of cyberimmune smartphone based on #kasperskyos to Hatem Dowidar, CEO of e& at #wgs24
-
Eugene Kaspersky
@e_kaspersky
1st trip of the year was an intense one. Great connecting with H.E. Dr. Thani bin Ahmed Al Zeyoudi at @WGS24
-
Eugene Kaspersky
@e_kaspersky
Delightful meeting with Minister Talaat at the @WorldGovSummit in Dubai. To reinforce our long time partnership with the Egyptian government and commitment to further our work in cybersecurity for Egypt.
-
Eugene Kaspersky
@e_kaspersky
Getting ready to speak at #worldgovsummit that brings together 4,000 experts and officials from 140 countries.
Stay tuned to @WorldGovSummit for my speech on the future of AI from the #cybersecurity perspective.
#wgs24 -
Eugene Kaspersky
@e_kaspersky
Coyote: A multi-stage banking Trojan abusing the Squirrel installer 👉 kas.pr/79hw
-
Eugene Kaspersky
@e_kaspersky
What crypto drainers are, and how to fend them off? 👉 kas.pr/x45a
-
Eugene Kaspersky
@e_kaspersky
¡A mis seguidores hispanohablantes! Les comparto mi colaboración en @Forbes_Mexico en donde explico qué es la Inteligencia de Amenazas y cómo en un mundo cada vez más conectado, empodera a las empresas a tomar decisiones informadas, reducir el riesgo de ciberataques y optimizar sus defensas. www.forbes.com.mx/por-que-la-inteligencia-de-amenazas-es-…
-
Eugene Kaspersky
@e_kaspersky
This is epic.
Ethical hackers found a few eye-openers while breaking DRM to fix trains.
Spoiler: backdoors planted by the manufacturer 👉 kas.pr/17d7 -
Eugene Kaspersky
@e_kaspersky
Proud to receive Product of the Year award from @AV_Comparatives.
This is the highest honor from an independent cybersecurity testing lab.
Here’s what this means, what it consists of, how the testing was done, and what other awards we picked up 👉 kas.pr/o3uv -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Our Managed Detection and Response (MDR) and Incident Response got top spots in the 2023 @QKS_Quadrant SPARK Matrix™
This award is an endorsement of the efficiency and value of our cybersecurity products.
Learn more ⇒ kas.pr/3wtk -
Eugene Kaspersky
@e_kaspersky
Cracked software beats gold: new #macos backdoor stealing cryptowallets 👉 kas.pr/j5r2
-
Eugene Kaspersky
@e_kaspersky
Why using Google OAuth in work applications is not a good idea 👉 kas.pr/cin8
-
Eugene Kaspersky
@e_kaspersky
[NEW REPORT] Dark web threats and dark market predictions for 2024
👇
securelist.com/darknet-predictions-for-2024/111763/ -
Eugene Kaspersky
@e_kaspersky
Kids and cybersecurity: what parents should be aware of in 2024?
Explore the key cybersecurity trends that parents should be aware of and get useful tips on how to safeguard your children’s online activities 👉 kas.pr/jd76 -
Eugene Kaspersky
@e_kaspersky
Single sign-on is supposed to enhance corporate security, but it’s essential that cloud vendors have the information security team’s back.
How to secure cloud providers’ SSO? 👉 kas.pr/47pa -
Eugene Kaspersky
@e_kaspersky
Are your TV, smartphone, and smart speakers eavesdropping on you?
Advertising firms boast that they can listen in on conversations through smart TVs and smartphones. Is this true, and, if so — how can you avoid being snooped on? 👉 kas.pr/zj1v -
Eugene Kaspersky
@e_kaspersky
A lightweight method to detect potential #ios #malware👉 kas.pr/9qkg
Spoiler: Shutdown.log -
Eugene Kaspersky
@e_kaspersky
What’s the principle of least privilege, why’s it needed, and how does it help secure corporate information assets? kas.pr/5b3h
-
Eugene Kaspersky
@e_kaspersky
Kick off the year with a digital cleanup!
Canceling unnecessary subscriptions, clearing out unnecessary data, deleting unused accounts, changing weak passwords, and so on.
We’ve put together a few tips on this 👉 kas.pr/6o5k -
Eugene Kaspersky
@e_kaspersky
Let’s start the New Year with a digital cleanup: canceling unnecessary subscriptions, clearing out unnecessary data, deleting unused accounts, changing weak passwords, and so on kas.pr/8srg
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Is it time to change your #password ?
For anything else we've got your back👉kas.pr/ze7r -
Eugene Kaspersky reposted
Jeff Esposito
@jeffespo
Stuxnet?
X gold for sale?
AI non-violent?
We discuss these and more on this week's @kaspersky #podcast www.kaspersky.com/blog/transatlantic-cable-podcast-329/50… -
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
.@macworld reports on @Kaspersky’s recent 37C3 presentation, detailing their findings on #iostriangulation. The attack took advantage of 4 vulnerabilities in iOS and was able to target victims via a zero-click #imessage. www.macworld.com/article/2191252/operation-triangulation-…
-
Eugene Kaspersky
@e_kaspersky
In case you want to learn more on #iostriangulation, check out the latest blog from @oct0xor kas.pr/xr3g
SC Media
@SCMagazine
The @CISAgov added 6 new bugs to its Known Exploited Vulnerabilities catalog, notably the high-severity remote code execution vulnerability at the center of what is known as the "Operation Triangulation" attacks targeted at iPhone users. #cybersecurity www.scworld.com/news/high-severity-rce-among-6-bugs-added…
-
Eugene Kaspersky reposted
Boris Larin
@oct0xor
We've posted an update on what's currently known and unknown about this obscure debugging feature.
Boris Larin
@oct0xor
We're revealing details of an obscure debugging feature in the Apple A12-A16 SoC’s that bypasses all of the hard-to-hack hardware-based memory protections on new iPhones. Its not used by the firmware and we don't know how the attackers found out about it. securelist.com/operation-triangulation-the-last-hardware-…
-
Eugene Kaspersky
@e_kaspersky
While many will make New Year's resolutions that will end within the first month or two of the year, I hope you follow some of these #cybersec changes for 2024 www.kaspersky.com/blog/cybersecurity-resolutions-2024/50177/
-
Eugene Kaspersky reposted
Ars Technica
@arstechnica
Exploit used in mass iPhone infection campaign targeted secret hardware feature arstechnica.com/security/2023/12/exploit-used-in-mass-iph…
-
Eugene Kaspersky reposted
Boris Larin
@oct0xor
The recording of our (me, @bzvr_, @kucher1n) #37c3 talk “Operation Triangulation: What You Get When Attack iPhones of Researchers” was published! media.ccc.de/v/37c3-11859-operation_triangulation_what_yo…
-
Eugene Kaspersky reposted
Boris Larin
@oct0xor
We're revealing details of an obscure debugging feature in the Apple A12-A16 SoC’s that bypasses all of the hard-to-hack hardware-based memory protections on new iPhones. Its not used by the firmware and we don't know how the attackers found out about it. securelist.com/operation-triangulation-the-last-hardware-…
-
Eugene Kaspersky reposted
Boris Larin
@oct0xor
A little earlier, I found Windows CLFS 0-day used in ransomware attacks. But at that time, I've been tracking this actor for a year and they used 5(!) different CLFS exploits. Is there something seriously wrong with Windows CLFS? I decided to investigate. securelist.com/windows-clfs-exploits-ransomware/111560/
-
Eugene Kaspersky
@e_kaspersky
Researchers used a hardware hack to bypass Windows Hello biometric authentication on three different devices. Can you trust this login method? 👉 kas.pr/9hca
-
Eugene Kaspersky
@e_kaspersky
Seeing a Win32k driver 0day in attacks isn’t really surprising these days. But we had never seen so many CLFS driver exploits being used in active attacks before.
Is there something seriously wrong with the CLFS driver? @oct0xor takes a closer look 👉 kas.pr/gw7m -
Eugene Kaspersky reposted
Renaissance Numérique
@RNumerique
What is #cyberimmunity and how does it actually work? Is #opensourcesoftware more secure than proprietary software? How to foster global cooperation to build a more secure #cyberspace?
We asked @e_kaspersky, Founder and CEO of @kaspersky ⤵️
www.renaissancenumerique.org/en/news/actors-views-eugene-… -
Eugene Kaspersky
@e_kaspersky
Cat videos from space! What a time to be alive :)
www.theregister.com/2023/12/20/nasa_psyche_cat_video/ -
Eugene Kaspersky
@e_kaspersky
Fresh off the presses! Our annual Christmas/New Year video. Enjoy :)
-
Eugene Kaspersky
@e_kaspersky
BleepingComputer
@BleepinComputer
FBI disrupts Blackcat ransomware operation, creates decryption tool - @LawrenceAbrams
www.bleepingcomputer.com/news/security/fbi-disrupts-black…
www.bleepingcomputer.com/news/security/fbi-disrupts-black… -
Eugene Kaspersky
@e_kaspersky
How unfortunate investors in commodities, cryptocurrency, and other assets get scammed in apps found in official stores 👉kas.pr/xvu5
-
Eugene Kaspersky
@e_kaspersky
Unveiling #nkabuse: a new multiplatform threat abusing the NKN protocol
✅ primary target> Linux desktops
✅ can infect MISP&ARM systems -> threat to #iot devices
✅ equipped with flooder and backdoor capabilities
Details 👇 kas.pr/5vfg -
Eugene Kaspersky
@e_kaspersky
A researcher has discovered a vulnerability in the Bluetooth protocol implementations for Android, macOS, iOS, and Linux, allowing devices to be hacked remotely.
How to stay safe? 👉 kas.pr/2qvb -
Eugene Kaspersky
@e_kaspersky
AI is a global force reshaping the way we do things.
As the influence of AI extends beyond linguistic accolades, a nuanced narrative emerges, encapsulating marvels and challenges of AI-infused reality.
The impact of AI on cybersecurity 👉 kas.pr/9on4 -
Eugene Kaspersky
@e_kaspersky
Are Macs as safe as some of their owners think they are?
A few recent stories about malware targeting macOS users
👇
kas.pr/vm5k -
Eugene Kaspersky
@e_kaspersky
The global #cybersecurity numbers for 2023 hot off KSN
👇 kas.pr/y9oc -
Eugene Kaspersky
@e_kaspersky
Unused apps clutter your smartphone and create a risk of personal data leakage. It’s better to remove them. What if an app can’t be uninstalled? There’s a workaround.
Delete the undeletable: how to disable/remove #android bloatware 👇 kas.pr/9c6a -
Eugene Kaspersky
@e_kaspersky
-
Eugene Kaspersky
@e_kaspersky
WordPress #cybersecurity for dummies
Typical security issues of #wordpress, and how they can be addressed to protect your website or online store from cybercriminals
👇 kas.pr/emd3 -
Eugene Kaspersky
@e_kaspersky
Reptar: a vulnerability in Intel processors
How the recently discovered bug in threatens cloud providers 👇 kas.pr/go58 -
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
.@kaspersky's experts have detected a new #ducktail family #malware variant operating with the intent to hijack #facebook Business accounts.
Full report 👇 www.kaspersky.com/blog/ducktail-steals-facebook-business-… -
Eugene Kaspersky
@e_kaspersky
A pain-free guide to installing Android updates
Pros, cons and ways to do it safely 👉 kas.pr/93fr -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Our 2024 #cyberecurity #crimeware & financial threat report is here. In the report, we look back on our 2023 predictions, as well as look at what might happen next year.
Learn more and stay ahead 👇
securelist.com/kaspersky-security-bulletin-crimeware-fina… -
Eugene Kaspersky
@e_kaspersky
What is the differences between compromise assessment, incident response, penetration testing, and MDR?
Kaspersky SOC experts explore the differences of crucial cybersecurity operations 👉 kas.pr/i5sa -
Eugene Kaspersky
@e_kaspersky
[New research] The dark side of Black Friday: decoding cyberthreats around the year’s biggest shopping season 👉 kas.pr/67cu
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Unlocking the secrets behind 'zero-clicks':
Demystifying the danger and empowering you with the knowledge to fortify your company's defences. 💻🔒
www.kaspersky.com/blog/what-is-zero-click-exploit/49637/?…
#cybersecurity #zeroclicks #protectyourcompany -
Eugene Kaspersky
@e_kaspersky
A nice little #tbt to #gitex23 where we lit the #burjkhalifa green :)
#kasperskygitexThis media couldn't be displayed. See it on the original post. -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Kaspersky Threat Intelligence received strong ratings across the parameters of technology excellence and customer impact, learn more here ⇒ kas.pr/ge2d
#threatintelligence #cybersecurity -
Eugene Kaspersky
@e_kaspersky
👀👀👀
Leonid Bezvershenko
@bzvr_
Ever wanted to take another look at #operationtriangulation malware? Then check out VirusTotal - we have uploaded malicious modules used in this campaign.
www.virustotal.com/gui/file/ff2f223542bbc243c1e7c6807e4c8…
www.virustotal.com/gui/file/7e779a019f250d8cec9761d123029…
www.virustotal.com/gui/file/c2393fceab76776e19848c2ca3c84…
www.virustotal.com/gui/file/ff2f223542bbc243c1e7c6807e4c8… -
Eugene Kaspersky
@e_kaspersky
How Kaspersky products provide multi-layered financial protection, and what threats it can protect you from 👉 kas.pr/291y
-
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
Why are people speaking with #chatgpt for hours? Find out in #kaspersky's #podcast, where they also cover ↓
✔️ #meta’s ad-free subscription
✔️ Using emojis as #passwords
✔️ & more
Tune in 🎧 www.kaspersky.com/blog/ -
Eugene Kaspersky
@e_kaspersky
It's often stated that human's are the weakest security link. But this is not only true when it comes to falling for cybercrooks tricks - there are also errors that can lead to leaving the door open for them. 10 common mistakes in setting up IT systems
www.kaspersky.com/blog/10-key-cybersecurity-mistakes/49574/ -
Eugene Kaspersky
@e_kaspersky
Just released perhaps the world's most comprehensive research about Asian APT groups’ tactics, techniques and procedures.
A must read for all #infosec experts👉 kas.pr/gf1t -
Eugene Kaspersky
@e_kaspersky
While #ai has been a buzzword as of late, the question is moving more and more to the boardrooms. Should the C-Suite be concerned?
www.kaspersky.co.uk/blog/should-the-c-suite-be-worried-ab… -
Eugene Kaspersky
@e_kaspersky
"Smart" devices are expensive. There is a temptation to jump to cheap #android devices, but this could be like a free lunch. You know, with strings attached. Unlike a sales pitch, you could be opening the door from malicious actors.
Tips to stay safe: www.kaspersky.com/blog/how-to-avoid-threats-from-budget-a… -
Eugene Kaspersky
@e_kaspersky
Despite the new releases in Hyrule and the Wizarding World and Zelda, an old favorite still dominates the crosshairs of cybercriminals targeting #gamers Find out which one on @securelist kas.pr/ox1p
-
Eugene Kaspersky
@e_kaspersky
How to set up access to your Google account with a passkey instead of a password ~ www.kaspersky.com/blog/how-to-set-up-passkeys-in-google-a…
-
Eugene Kaspersky
@e_kaspersky
Did you know we've got a weekly #podcast? Well, now you do and check it out www.kaspersky.com/blog/transatlantic-cable-podcast-322/49…
-
Eugene Kaspersky
@e_kaspersky
Setting the record straight on #cyberimmunity and our OS www.kaspersky.com/blog/cyber-immunity-technology-myths/49…
-
Eugene Kaspersky
@e_kaspersky
Arabic-speaking users targeted by WhatsApp spy mod distributed via Telegram => securelist.com/spyware-whatsapp-mod/110984/
-
Eugene Kaspersky
@e_kaspersky
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
👻 Beware of the Mal-oween! 👾
In a parallel universe, even #malware gets into the Halloween spirit, wearing human disguises for a spooky twist on #cybersecurity. 🎃🎭🔒
#halloween #halloween2023 #trickortech #happyhalloween -
Eugene Kaspersky
@e_kaspersky
#parentingtips Looking to buy your kiddo their first device? A checklist on how to keep them (and it) safe and secure
www.kaspersky.com/blog/parents-handbook-for-kids-first-ga… -
Eugene Kaspersky
@e_kaspersky
On the heels of our last talk, here is the full blog breakdown of #iostriangulation securelist.com/operation-triangulation-catching-wild-tria…
-
Eugene Kaspersky reposted
Fabio Assolini
@assolini
#thesas2023 Great Opening
This media couldn't be displayed. See it on the original post. -
Eugene Kaspersky
@e_kaspersky
"We're going to look for #iostriangulation on #android & Mac" @2igosha #thesas2023
-
Eugene Kaspersky
@e_kaspersky
Now, @2igosha is peeling back the curtain further on #iostriangulation at #thesas2023
-
Eugene Kaspersky
@e_kaspersky
Some people who like me, is excited for SAS to be back! #thesas2023
-
Eugene Kaspersky
@e_kaspersky
Nice talk from @NoushinShbb #thesas2023
-
Eugene Kaspersky
@e_kaspersky
-
Eugene Kaspersky reposted
Securelist
@Securelist
#stripedfly, it's just another #cryptominer, right? That's what we thought as well. However after initial analysis we discovered something much more complex and insidious... 🧵
-
Eugene Kaspersky reposted
Sergey Lozhkin
@61ack1ynx
Our new research on sophisticated #stripedfly malware: securelist.com/stripedfly-perennially-flying-under-the-ra…
-
Eugene Kaspersky
@e_kaspersky
Hot off #thesas2023 presses. #stripedfly: Perennially flying under the radar.
securelist.com/stripedfly-perennially-flying-under-the-ra… -
Eugene Kaspersky
@e_kaspersky
Our opening #thesas2023 keynote is @vignus
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
A welcome speech from @e_kaspersky #thesas2023
This media couldn't be displayed. See it on the original post. -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
#thesas2023 loading soon. Be here or follow along on hashtag.
-
Eugene Kaspersky
@e_kaspersky
Stealer for PIX payment system, new Lumar stealer and Rhysida ransomware securelist.com/crimeware-report-gopix-lumar-rhysida/110871/
-
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
A new threat, dubbed ‘TetrisPhantom’ has been discovered using compromised ‘secure USB’ drives in order to target gov systems in the Asia-Pacific region. www.bleepingcomputer.com/news/security/new-tetrisphantom-…
-
Eugene Kaspersky
@e_kaspersky
The three most dangerous #android features that make your smartphone much more vulnerable to malware.
www.kaspersky.com/blog/android-most-dangerous-features/49… -
Eugene Kaspersky
@e_kaspersky
Adding a few finishing touches. #thesas2023 loading soon
-
Eugene Kaspersky
@e_kaspersky
It’s time to update Confluence Data Center and Confluence Server: they contain a serious vulnerability that allows unauthorized creation of administrator accounts 👉 kas.pr/vz9g
-
Eugene Kaspersky reposted
Securelist
@Securelist
We've talked about #iostriangulation's stealth previously, however in our latest article, we look in detail at TriangleDB - the main implant.
The level of stealth included using validators to ensure the exploits weren't delivered to security researchers.
securelist.com/triangulation-validators-modules/110847/?r… -
Eugene Kaspersky reposted
Stefan Tanase
@stefant
Never let your iPhone battery charge to more than 10%
Follow me for more cybersecurity tips 😅 -
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
.@kaspersky outlines what is container infrastructure and how to protect it at all stages of development and use.
#containersecurity www.kaspersky.com/blog/container-security/49325/?reseller… -
Eugene Kaspersky
@e_kaspersky
Spies on wheels: how carmakers collect and then resell personal information?
How can you avoid surveillance or hacking of your vehicle? 👉 kas.pr/64od -
Eugene Kaspersky
@e_kaspersky
How and why did researchers try to extract sound from a video signal, and was it worth it? www.kaspersky.com/blog/side-eye-attack/49361/
-
Eugene Kaspersky
@e_kaspersky
A bonus shot from #singapore... and no, not related to the #lazarus group
-
Eugene Kaspersky
@e_kaspersky
Hot & sticky, but oh-so worth it. eugene.kaspersky.com/2023/10/18/the-parks-of-singapore-ho…
-
Eugene Kaspersky
@e_kaspersky
Organizations under attack via money making scripts via @securelist securelist.com/miner-keylogger-backdoor-attack-b2b/110761/
-
Eugene Kaspersky
@e_kaspersky
Always good to see your kompany name up in lights
Eugene Kaspersky
@e_kaspersky
Another angle
-
Eugene Kaspersky
@e_kaspersky
While technology has enabled innovation to automobiles, it has also generated a lot of data that manufacturers are collecting.
How do you feel about this data being sold?
www.kaspersky.com/blog/spies-on-wheels-how-carmakers-sell… -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
#gitex2023 keeps getting better!
Join us tonight as we light up Dubai's skyline with a show on the iconic #burjkhalifa. -
Eugene Kaspersky
@e_kaspersky
A=>Z of Container #security www.kaspersky.com/blog/container-security/49325/
-
Eugene Kaspersky
@e_kaspersky
What have #apt groups been up to over the past few months? Find out in our Q3 APT trend report on @securelist securelist.com/apt-trends-report-q3-2023/110752/
-
Eugene Kaspersky
@e_kaspersky
Sometimes reported hacks are not hacks at all...
securelist.com/a-hack-in-hand-is-worth-two-in-the-bush/11… -
Eugene Kaspersky
@e_kaspersky
How to securely store password? youtu.be/9MHTrUo6M3k
-
Eugene Kaspersky
@e_kaspersky
Let's talk about #chatgpt. Sure, it's great for employees to use, some may say abuse and become addicted to using; but who is looking at what data and risks their employers are taking on? securelist.com/llm-based-chatbots-privacy/110733/
-
Eugene Kaspersky
@e_kaspersky
Shinjuku City? Nope, think again! We've brought the 3D billboard style to our booth in #gitex2023 Come see it in person :) #kasperskygitex
-
Eugene Kaspersky
@e_kaspersky
Much like a TARDIS, there is more than you would think hidden beneath the surface of the Bolshoi Theater eugene.kaspersky.com/2023/10/13/the-one-and-only-bolshoi-…
-
Eugene Kaspersky
@e_kaspersky
Trust blue check marks on here? Nah, I prefer caution over trust www.kaspersky.com/blog/beware-of-twitter-blue-fake-accoun…
-
Eugene Kaspersky
@e_kaspersky
A look at the latest #toddycat activities and why logs matter. IOC and summaries @securelist securelist.com/toddycat-keep-calm-and-check-logs/110696/
-
Eugene Kaspersky
@e_kaspersky
The most important factor in building cyber resiliency?
-
Eugene Kaspersky
@e_kaspersky
A tour of Tokyo sans sightseeing - eugene.kaspersky.com/2023/10/11/back-in-tokyo-tasting-its…
-
Eugene Kaspersky reposted
Thedatasphere
@thedatasphere
"Youth need to be at the table and participate in consultations. Youth are the main digital users & future leaders. We need to be at the table on how data and AI will be regulated. Our voices need to be heard."
This important issue was brought up by @atholabahizire at #igf2023. -
Eugene Kaspersky
@e_kaspersky
Today at #igf2023 our team laid out our six principles for ethical use of #ai in #cybersecurity.
Summary blog: kas.pr/vo1m
Whitepaper: kas.pr/aiethics -
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
¡Acompáñanos en Industrial Transformation México 2023! Del 4 al 6 de octubre, podrás conocer nuestra solución de Ciberseguridad Industrial (KICKS). ¡Te esperamos en nuestro stand F36! 🏭
-
Eugene Kaspersky
@e_kaspersky
OK - you've clicked a phishing link. Now what? How can you stop the attackers from going further? www.kaspersky.com/blog/what-to-do-if-someone-tries-to-hac…
-
Eugene Kaspersky
@e_kaspersky
Last week, I had the pleasure to discuss #cyberimmunity with @NACSAmalaysia. We look forward to further meetings and collaborations in the future.
-
Eugene Kaspersky
@e_kaspersky
Curious road signs, don't you think? What could they be for? Might not be something you immediately tie to #hokkaido eugene.kaspersky.com/2023/10/10/hi-hokkaido/
-
Eugene Kaspersky
@e_kaspersky
Kaspersky Industrial Cybersecurity Conference 2023
We had 320+ guests from all around the world. The industry gong full-on Industrial Revolution 4.0, which may turn to 0.0 w/o Cyber Immunity.
Read on 👉 kas.pr/ur6x -
Eugene Kaspersky
@e_kaspersky
Dangerous illusions of security: is iOS really more secure than Android? 👉 kas.pr/28im by @2igosha
-
Eugene Kaspersky
@e_kaspersky
Microsoft getting to grips with drivers. Now it’s your turn! 👉 kas.pr/d7dv
-
Eugene Kaspersky
@e_kaspersky
Proud to receive an appreciation award for efforts and partnership with Singapore Police Force’s (SPF) Alliance of Public PrivAte Cybercrime sTakeholders (APPACT)
-
Eugene Kaspersky
@e_kaspersky
Hello people of X, and the grand & the platform's leader @elonmusk. A limited number of tickets are available for #thesas2023 - Will you join us in Phuket?
thesascon.com -
Eugene Kaspersky
@e_kaspersky
-
Eugene Kaspersky
@e_kaspersky
A new research from Kaspersky crimeware reporting service: A cryptor, a stealer and a banking trojan, a.k.a. ASMCrypt, Lumma and Zanubis 👉 kas.pr/n9dn
-
Eugene Kaspersky
@e_kaspersky
Password storage is the cornerstone of #cybersecurity.
How online services should store user passwords, and how to minimize the damage in the event of a leak or hack?👉 kas.pr/k8fc -
Eugene Kaspersky
@e_kaspersky
Kids use social networks and IMs a lot, and don’t keep in mind that the “internet remembers all”.
How to reduce the digital footprint of your tiny beloved ones (even if they’re taller than you) 👉 kas.pr/8kmi -
Eugene Kaspersky
@e_kaspersky
Dangers of your brand’s doppelgangers and how to protect a company’s reputation from illegal use of its name on the internet 👉 kas.pr/rq6g
Spoiler: use Kaspersky Digital Footprint Intelligence service -
Eugene Kaspersky reposted
Mert Değirmenci
@r00tten
O bella ciao 👋
-
Eugene Kaspersky
@e_kaspersky
[RESEARCH] Overview of #iot threats in 2023
✅ Attack vectors and sources
✅ IoT-related dark web services
✅ IoT malware: competition and persistence
And more 👉 kas.pr/4pyu -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Curious about the Darknet's Malware-as-a-Service?😲
Alexander Zabrovsky will unveil it for you. Discover how cybercriminals profit from offering malware services!!
Enjoy our recorded webinars👉kas.pr/emz7 -
Eugene Kaspersky
@e_kaspersky
The Fediverse: what is it, what’s it for, and how does it work? 👉 kas.pr/67pb
-
Eugene Kaspersky
@e_kaspersky
Looking forward to this one!
TheSAS2026
@TheSAScon
#thesas2023 is right around the corner. While the team is still working on the agenda, we’d like to announce the first of the keynotes – @vignus of @ICRC - Marking for Protection: Digitalizing the Red Cross Emblem
-
Eugene Kaspersky
@e_kaspersky
Over the past few months, @2igosha's team has been investigating #iostriangulation and will be presenting the final picture at #thesas2023. What's in store? Check out this 5-min video of what to expect: youtu.be/BQzLgSNuZCc
-
Eugene Kaspersky
@e_kaspersky
“Security” and “overtime” go hand in hand.
Hire more people?
But there are other options! We investigated the most time-consuming tasks and how to speed them up 👉 kas.pr/f9pm -
Eugene Kaspersky
@e_kaspersky
How to host private videoconferences?
Here is a useful guide comparing user-friendly, secure alternatives to Zoom, Teams and Google Meet calling.
👉 kas.pr/f9pm -
Eugene Kaspersky
@e_kaspersky
Why desktop applications based on the Electron framework should be approached with caution?
👉 kas.pr/8yhr -
Eugene Kaspersky
@e_kaspersky
You’re spending way more on subscriptions than you expect (almost 3 times!). How to take control of them and save money?
Check out SubsCrab, our new product for subscription management 👉 kas.pr/b3cw
PS: SubsCrab controls SubsCrab too :) -
Eugene Kaspersky
@e_kaspersky
Web services and apps are part and parcel of the modern learning process — both online and offline. But they’re often insecure and pose a threat to your child’s personal data.
How to stay safe?👉 kas.pr/yi4e -
Eugene Kaspersky
@e_kaspersky
I had a pleasure of meeting Satsuki Katayama in Tokyo. We discussed many things — from geopolitics to technology development.
Ms Katayama was pleasantly surprised to learn about KasperskyOS and witness its application on a prototype smartphone: -
Eugene Kaspersky
@e_kaspersky
Beware of several spyware-infected versions of #telegram and #signal on Google Play 👉 kas.pr/zs3z
-
Eugene Kaspersky
@e_kaspersky
Mastodon claims to be a different breed of social network. Here’s how it works and how to use it without compromising privacy and security 👉 kas.pr/575e
-
Eugene Kaspersky
@e_kaspersky
Every now and then, Windows 10 demonstrates sudden jumps of the system time. Turns out this is due to Secure Time Seeding feature.
Here is how it works, and what can be done to prevent such unexpected jumps 👉 kas.pr/26je -
Eugene Kaspersky
@e_kaspersky
Congratulations on fighting crime for 100 years! Here's to the next 100 🍾 #interpol100
Valdecy Urquiza
@INTERPOL_SG
Today, INTERPOL turns 100 years old.
Now connecting 195 countries, INTERPOL is international police cooperation.
#interpol100 -
Eugene Kaspersky
@e_kaspersky
La ciberseguridad avanza tan rápido como la sociedad misma, y la transformación digital es un viaje constante que nos desafía a evolucionar. En mi columna para @Forbes_Mexico detallo la adopción de ciberinmunidad en el sector industrial: www.forbes.com.mx/asegurando-la-infraestructura-critica-e…
-
Eugene Kaspersky
@e_kaspersky
OSINT (open-source intelligence): what’s the danger, and how to stay safe👉 kas.pr/otd6
-
Eugene Kaspersky
@e_kaspersky
-
Eugene Kaspersky
@e_kaspersky
Why QR codes can be dangerous, and how not to spend US$20,000 on… bubble tea 👉 kas.pr/2tgh
-
Eugene Kaspersky
@e_kaspersky
What to patch first?
Some thoughts on what PC software patches should be prioritized and why 👉 kas.pr/z2ss -
Eugene Kaspersky
@e_kaspersky
What's wrong with this lady? Specifically, with her bike :)
-
Eugene Kaspersky
@e_kaspersky
2 takeaways from the recent ascent to Mt.Rinjani:
1) Sunblock. Otherwise you press interviews may look as follows :) I'm almost 58 but still keep forgetting about it.
2) Choose the right shoes. Otherwise you may have a very unpleasant experience. H/t @vkamluk :) -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Recently we have supported INTERPOL with threat intelligence data in its Africa Cyber Surge II. The operation has resulted in the arrest of 14 perpetrators and the identification of network infrastructure, linked to financial losses. Read more: kas.pr/vz99
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
In the final video of our #suricata life hacks series, discover Engine Analysis—a feature showing engine performance while processing rules.
Unleash Suricata mastery with our "Suricata for #incidentresponse & Threat Hunting" course- kas.pr/9gmi
kas.pr/to4o -
Eugene Kaspersky
@e_kaspersky
Mount Rinjani = breathtaking! Got to get back to business -> details to follow.
-
Eugene Kaspersky
@e_kaspersky
How to spot you’re on a hacked #wordpress website?
3 signs of fakery and how to guard against phishing 👉 kas.pr/8wfj -
Eugene Kaspersky
@e_kaspersky
How to store passwords securely?
Two main options: browser or password manager. But if we take a closer look the former is not an option at all.
Here’s why 👉 kas.pr/n3nz -
Eugene Kaspersky
@e_kaspersky
How can you spot a hacked #wordpress site? Also what to look for that show it's a hijacked page for #phishing securelist.com/phishing-with-hacked-sites/110334/
-
Eugene Kaspersky reposted
Boldizsár BENCSÁTH
@boldi
I've attended @TheSAScon multiple time over the last decade. It was not just fun, it amazed me!
The story is not just about the presentations, but the people, the flow, the talks, happy faces, the show. It was always a prof. managed conf, this time I'm on the program team -
Eugene Kaspersky reposted
Fabio Assolini
@assolini
Common TTPs of attacks against industrial organizations securelist.com/common-ttps-of-attacks-against-industrial-…
-
Eugene Kaspersky reposted
TheSAS2026
@TheSAScon
🎙️🔐 As we eagerly anticipate #thesas2023, it's the perfect time to revisit some enlightening talks from past Security Analyst Summits.
🌐📹 Dive into the knowledge and insights by watching the latest video uploads ▶️ kas.pr/x5db -
Eugene Kaspersky
@e_kaspersky
What caused a mass vulnerability in VPN clients? More importantly, how can you keep yours working correctly #tunnelcrack
www.kaspersky.com/blog/how-to-fix-tunnelcrack-vpn-leak/48… -
Eugene Kaspersky
@e_kaspersky
Looking to cash in on your streaming? Some tips and tricks to not only stay safe, but also ways to avoid feeding the trolls. www.kaspersky.com/blog/twitch-streamers-privacy-and-secur…
-
Eugene Kaspersky
@e_kaspersky
What's wrong in this elevator in a Chinese hotel?
Hint: it's all OK from the Chinese POV :) -
Eugene Kaspersky
@e_kaspersky
#icymi Microsoft #patchtuesday fixes 74 vulns thehackernews.com/2023/08/microsoft-releases-patches-for-…
-
Eugene Kaspersky
@e_kaspersky
Interesting piece of research from @k_sec - Unknown Actor Targets Power Generator with #droxidat and #cobaltstrike kas.pr/qto8
-
Eugene Kaspersky
@e_kaspersky
New from @KasperskyICS on @securelist - Common TTPs of attacks against industrial organizations securelist.com/common-ttps-of-attacks-against-industrial-…
-
Eugene Kaspersky
@e_kaspersky
-
Eugene Kaspersky reposted
Boris Larin
@oct0xor
Do you consider yourself a Security Researcher? It's time to submit your research to the Security Analyst Summit! thesascon.com/speakers
-
Eugene Kaspersky
@e_kaspersky
Hey @elonmusk any interest in coming to #thesas2023 conference? We'll have more on the #iostriangulation you've previously had interested in.
TheSAS2026
@TheSAScon
🎤 Our dear @e_kaspersky is diving deep into the roots of the Security Analyst Summit.
✔️ Get ready, because #thesas2023 is an edition you won't want to miss!
More details ▶️ thesascon.com -
Eugene Kaspersky
@e_kaspersky
Meet the official program committee for #thesas2023
TheSAS2026
@TheSAScon
You've seen us X (formerly Tweet) out the #cfp for #thesas2023, but wanted to introduce you to those people sitting on the program committee that will be deciding who speaks and who does not 🧵🧵🧵
-
Eugene Kaspersky
@e_kaspersky
-
Eugene Kaspersky reposted
Boris Larin
@oct0xor
The story of the #iostriangulation in-the-wild 0-days continues! CVE-2023-38606 is another kernel vulnerability that was used in the 0-click exploit chain. Discovered by Valentin Pashkov, Mikhail Vinogradov, @kucher1n, @bzvr_, and yours truly. Update all your Apple devices!
-
Eugene Kaspersky
@e_kaspersky
Maybe it's not so lonely out in space.
www.wired.com/story/satellites-basic-security-flaws/ -
Eugene Kaspersky
@e_kaspersky
Into reversing? Want to improve your threat hunting skills? Don't miss this webinar with @sh1shk0va
Kaspersky
@kaspersky
Want to know more about Suricata?
Join our webinar➡️ kas.pr/d4ys
get to know which threats can be detected using Suricata, and its rules, But also learn firsthand about cases studies and their resolution using Suricata for incident response and threat hunting! -
Eugene Kaspersky
@e_kaspersky
The first steps towards cyber resiliency - kas.pr/mr58
-
Eugene Kaspersky reposted
Kaspersky España
@KasperskyES
Así deberíamos abordar la inteligencia artificial. 🤖
Está claro que la #ia necesita una normativa, pero ¿cómo? @e_kaspersky comparte su visión 👉 kas.pr/jz3u -
Eugene Kaspersky reposted
Florian Roth ⚡️
@cyb3rops
Thanks to @CISAgov for publishing the guide and the IOCs to detect the ongoing Citrix Netscaler ADC compromises exploiting CVE-2023-3519
www.cisa.gov/sites/default/files/2023-07/aa23-201a_csa_th…
via @O_P
Florian Roth ⚡️
@cyb3rops
#citrix NetScaler ADC RCE
-> this looks bad; like a #shitrixreloaded
support.citrix.com/article/CTX561482/citrix-adc-and-citri…
reminds me of :This post is unavailable. See it on X. -
Eugene Kaspersky
@e_kaspersky
. @KasperskyICS takes a look at some common TTPs of attacks against industrial organizations - ics-cert.kaspersky.com/publications/reports/2023/07/20/co…
-
Eugene Kaspersky
@e_kaspersky
Facial recognition on 🚆?
Governmental crackdowns on #ai?
The @kaspersky team discusses these topics and more on their weekly #podcast
🎧 - listen now - www.kaspersky.com/blog/transatlantic-cable-podcast-308/48… -
Eugene Kaspersky
@e_kaspersky
Many on social media ask - Eugene, you #travel a lot, it must all be ⭐️⭐️⭐️⭐️⭐️, ⛴️ & private ✈️... sadly, I disappoint on that front... here's why - kas.pr/iu63
-
Eugene Kaspersky reposted
Jeff Esposito
@jeffespo
Microsoft to Offer Some Cybersecurity Tools Free After Suspected China Hack www.wsj.com/articles/microsoft-to-offer-some-cybersecurit… via @dnvolz
-
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
Los equipos de fútbol deben planificar su #defensa dependiendo del rival y del juego. ⚽ Lo mismo ocurre con las #empresas en un contexto de #ciberataques. 💥 Aquí los detalles 👉 kas.pr/ykx8
#ciberseguridad #malware #ransomware #cybersecurity latam.kaspersky.com/blog/defensa-proactiva/25964/ -
Eugene Kaspersky
@e_kaspersky
An analysis of initial attack samples exploiting the #cve202323397 vulnerability kas.pr/ov8u
-
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
YES, you can be a great leader, whether you're an 'iron lady' or not. Elizaveta Kalenchuk, our Innovation Ecosystem Manager, found success comes through energy and communication. 💪
Follow her #tips and you can be one too! 👉 kas.pr/n6oc -
Eugene Kaspersky
@e_kaspersky
Should we protect embedded #linux devices? kas.pr/hx3f
-
Eugene Kaspersky
@e_kaspersky
Life imitating fiction? #mitm attack in 1915 film? kas.pr/717w
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Have you ever wondered what our Earth will look like in 2050? Insanely, we have our own project that shows what a shocking future awaits humanity?
What do you think?
See more here👉 kas.pr/5jdf! -
Eugene Kaspersky
@e_kaspersky
Reshare when you get it :)
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
#lowcode apps: While they slash #it costs, they also come with a hidden danger — #informationsecurity risks.
Here's how you can mitigate these risks ➡️ kas.pr/f47s
#nocode #cybersecurity #development #technology -
Eugene Kaspersky
@e_kaspersky
Good one for #reverseengineering colleagues looking to level up their skills in this course from @sh1shk0va
Kaspersky
@kaspersky
New Course Alert!📚
Suricata for Incident Response and Threat Hunting
👉kas.pr/63sv
Suricata is the foundation for effective intrusion detection and prevention. NOW it’s more crucial than ever for businesses, enterprises or cybersecurity consultancies!! -
Eugene Kaspersky
@e_kaspersky
Is Threads the future? or is it just a passing fad?
-
Eugene Kaspersky
@e_kaspersky
There is no question that Threads has taken the web by storm. Should you join? Is it safe? Some thoughts for you
kas.pr/gb6e -
Eugene Kaspersky
@e_kaspersky
A bit of reflection on the double celebration we had last week with figures, more pictures and thoughts from #kaspersky2526 kas.pr/4rkg
Eugene Kaspersky
@e_kaspersky
It is always great to get our @kaspersky colleagues together to celebrate another trip around the sun for our annual birthday party. #kaspersky2526
-
Eugene Kaspersky reposted
Naz Baloch
@NazBaloch_
Met Genie Gan from Kaspersky, discussed cybersecurity solutions and prevention strategies.
Escalating cyberattacks needs to be curbed as digital crimes remain an ongoing and serious problem with attacks seemingly increasing at a severe level.
The private and public sectors could further encourage better reporting.
Cyber attacks are the negative side of technological advancement.
cyber security is very important therefore, deploying the right infrastructure and solutions to curb cyber attacks is essential.
Misuse of technology is a crime and needs to be stopped.
Effective action and prevention along with professional training programs will help prevent cyberattacks. -
Eugene Kaspersky
@e_kaspersky
New attack method that bitflips memory cells - kas.pr/5ceg
-
Eugene Kaspersky
@e_kaspersky
Still wondering if
@TheSAScon is right for you? Here are some more reasons that you should think about coming to #thesas2023 More info: kas.pr/ru8d -
Eugene Kaspersky reposted
TheSAS2026
@TheSAScon
📅 Pencil it into your diary now, the Security Analyst Summit 2023 is returning soon!
💼🔒 Join us to interact with a stellar group leading anti-malware experts, law enforcement professionals, CERTs, and influencers.
#thesas2023
More details ▶️ thesascon.com -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
🔒 #microsoft's July 2023 #patchtuesday is here! 🚀
132 #vulnerabilities were tackled, including 9 critical issues and 6 #zerodays! But that's not all - they’re once again fixing apparently dead #internetexplorer.
Curious why? Read on ⬇️
kas.pr/5kvr -
Eugene Kaspersky
@e_kaspersky
On this week's edition of the @kaspersky podcast, the team discusses whether big tech should be able to read your messages (NO), a snoopers' charter and more. kas.pr/6s96
-
Eugene Kaspersky reposted
Jeff Esposito
@jeffespo
New @kaspersky #podcast🎙️🎙️ hot off the presses. This week, we discuss:
- French #spyware?
- Another govt is against E2E encryption & more
Check out @davidmbuxton @jagsharma & my takes here: www.kaspersky.com/blog/transatlantic-cable-podcast-307/48… -
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
Researchers at @Kaspersky have found a new remote access trojan (RAT) called ‘EarlyRat’ which is being used by #lazarus in attacks that exploit the #log4j vulnerability in #phishing campaigns. www.scworld.com/news/threat-intelligence/log4j-exploited-…
-
Eugene Kaspersky
@e_kaspersky
Microsoft patches IE... again ... kas.pr/m6xr #patchtuesday
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
What is 'Malware-as-a-Service', how are #cybercriminals utilizing it and what #malware do they distribute under this model.
Learn all this and more ⇒ kas.pr/q1eh -
Eugene Kaspersky
@e_kaspersky
What can businesses learn from the #moveit hack and its aftermath? kas.pr/9wt8
-
Eugene Kaspersky reposted
Fabio Assolini
@assolini
Email crypto phishing scams: stealing from hot and cold crypto wallets securelist.com/hot-and-cold-cryptowallet-phishing/110136/
-
Eugene Kaspersky reposted
Tatyana Shishkova
@sh1shk0va
In the 5th video in a #suricatatips series, I'm talking about the IP reputation component in #suricata: youtu.be/AlS8ywdwCT8
-
Eugene Kaspersky
@e_kaspersky
A nighttime walkabout, er boat-about the beautiful #stpetersburg kas.pr/3m56
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Unlock the Future of Transportation! From connected autonomous vehicles (CAVs) to smart cities to integrated supply chains. Witness the disruption of cutting-edge technologies in action. @SASIGEvents
Register now!👉kas.pr/ofm8 -
Eugene Kaspersky
@e_kaspersky
Would you be interested if I joined as well?
Kaspersky
@kaspersky
Exciting news! We've just created our official #threads account!
Follow us now for the latest #cybersecurity updates, expert tips, and industry insights ➡️ www.threads.net/@kasperskylab
See you there! -
Eugene Kaspersky
@e_kaspersky
Could you fend off a #deepfake call to your phone? www.kaspersky.com/blog/audio-deepfake-technology/48586/
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Curious about the Darknet's Malware-as-a-Service?😲
Alexander Zabrovsky will unveil it for you. Discover how cybercriminals profit from offering malware services!!
Enjoy our recorded webinars👉kas.pr/emz7 -
Eugene Kaspersky reposted
Artem I. Baranov
@artem_i_baranov
-
Eugene Kaspersky
@e_kaspersky
It is always great to get our @kaspersky colleagues together to celebrate another trip around the sun for our annual birthday party. #kaspersky2526
-
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
#bugbounty programs play a vital role in enhancing #security measures. 🔒 Here are the latest updates to #kaspersky's program, aiming to foster a more secure environment for its valued #customers. 💻 support.kaspersky.com/vulnerability/overview/12428?el=124…
-
Eugene Kaspersky
@e_kaspersky
Did you know that we have a @kaspersky #podcast? NO? Well, tune in as the team talks the latest #infosec and #privacy news. Check it out and subscribe: www.kaspersky.com/blog/transatlantic-cable-podcast-306/48…
-
Eugene Kaspersky reposted
Durov’s Code
@durovs_code
🧑💻 Kaspersky Thin Client
It's a secure and efficient remote workspace solution powered by the KasperskyOS microkernel. With Cyber Immunity principles, it prioritizes security from development.
@kaspersky #secureworkspace #kasperskythinclient #cybersec #technews -
Eugene Kaspersky
@e_kaspersky
Secure by design? Not a buzzword but something to believe in eugene.kaspersky.com/2023/07/07/cyber-immunity-in-st-p-co…
-
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
🎉Hooray! @kaspersky turns 26 and it's time to celebrate! From day one, Kaspersky has relentlessly pursued its mission to create a safer world for all🛡️
Let's join in the jubilation as we mark this incredible #milestone.
#cybersecurity #companybirthday kaspersky.everyonesocial.app/content/623b29a4-711c-44d5-a… -
Eugene Kaspersky
@e_kaspersky
Scammers posing as travel agency employees offer tickets at extremely attractive prices. After payment, the booking shows up in all systems — it’s completely real.
What's the trick?👉 kas.pr/eii2 -
Eugene Kaspersky
@e_kaspersky
Email crypto phishing scams: how the cybercriminals steal from hot and cold crypto wallets? And how to stay safe? 👉 kas.pr/wo5n
-
Eugene Kaspersky
@e_kaspersky
There are plenty of low-code platforms out there: Bubble, Webflow, Parabola, Airtable...
The low-code apps lower IT costs, but boost #cybersecurity risks.
How to mitigate them? 👉 kas.pr/f6aw -
Eugene Kaspersky
@e_kaspersky
-
Eugene Kaspersky reposted
Kurt Baumgartner
@k_sec
Andariel continues offensive efforts globally with new and changing code
securelist.com/lazarus-andariel-mistakes-and-easyrat/110119/ -
Eugene Kaspersky
@e_kaspersky
An overview of social engineering tricks against businesses: from classic to new trends 👉 kas.pr/63by
-
Eugene Kaspersky reposted
AV-Comparatives
@AV_Comparatives
AV-Comparatives’ latest Mobile Security Report 2023 is now available. www.av-comparatives.org/tests/mobile-security-review-2023/ Nine security products for Android have been thoroughly tested and reviewed.
-
Eugene Kaspersky
@e_kaspersky
LED data exfiltration?
Researchers published a paper describing a “video-based cryptanalysis” method. This term is far from easy-to-understand, as is the paper itself. But, as always, we’ll try to explain everything in plain language 👉 kas.pr/12nd -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
ICYMI - Catch our re-run webinar with @Seifreed, Dmitry Galov and @_xdanx as they look at #ransomware trends for 2023. Included:
✔️ 2022 ransomware overview
✔️ Updated TTPs
✔️ Target types gangs are after
✔️ How to protect your systems
Learn more ⇒ kas.pr/81u6 -
Eugene Kaspersky
@e_kaspersky
Web skimmers: why are they particularly sneaky and dangerous for online shopping, and how to protect yourself?
Read on 👉 kas.pr/36ym -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Ever wondered about what goes behind the scenes of our products? Well, pack your curiosity, because today for #kasperskynext we're deep diving into our Data & Transparency Centers.
-
Eugene Kaspersky
@e_kaspersky
We are delighted to announce a partnership with the Indian Institute of Technology Bombay!
We will join forces to advance cybersecurity education and research, fostering a robust cybersecurity workforce in #india. -
Eugene Kaspersky
@e_kaspersky
What should we do with kids who hack? 👉 kas.pr/zgo7
-
Eugene Kaspersky
@e_kaspersky
8 of the most daring crypto thefts in history: The most sophisticated, the most obscure, the most hurtful and even the most cinematic.
Bonus track: how to stay safe.
Enjoy 👉 kas.pr/v7mz -
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
Take a look about the latest #lockbit research I leaded at @Kaspersky - LockBit Green and phishing that targets organizations securelist.com/crimeware-report-lockbit-switchsymb/110068/
-
Eugene Kaspersky
@e_kaspersky
Warning! Vacation schedule scam
Cybercriminals prey on corporate credentials by sending fake HR emails 👉 kas.pr/3buz -
Eugene Kaspersky
@e_kaspersky
Update your devices
Boris Larin
@oct0xor
Today Apple released updates for CVE-2023-32434 (Kernel) and CVE-2023-32435 (WebKit) in-the-wild zero-days which were discovered by us (@kucher1n, @bzvr_ and yours truly) in the #iostriangulation attacks. Update your iOS/iPadOS/macOS/watchOS now!
-
Eugene Kaspersky reposted
Kurt Baumgartner
@k_sec
we go deeper yet into OpTriangulation...
securelist.com/triangledb-triangulation-implant/110050/
funny thing, it reminds me of a simple string xor decoder that i wrote for purple lambert research a few years ago.
course, many malware families use the same obfuscation...
#include <stdio.h>
#include <string.h>
int main(int argc, const char* argv[]){
unsigned int i=0;
unsigned char c1, c2, x1;
const int s1[] = {0x76, 0x18, 0x6C, 0x08, 0x64, 0x08, 0x00}; //obfuscated string value here
const int *s2 = malloc(sizeof(s1));
memcpy(s2,s1,sizeof(s1));
// simple xor between current and next value
while (s2[i+1] != '\0') {
c1 = (unsigned char) s1[i];
c2 = (unsigned char) s2[i+1];
x1 = c1 ^ c2;
printf("%c", x1);
i++;
}
printf("\n");
return 0;
} -
Eugene Kaspersky
@e_kaspersky
The latest from our team on #iostriangulation over on @securelist
securelist.com/triangledb-triangulation-implant/110050/ -
Eugene Kaspersky reposted
Georgy Kucherin
@kucher1n
Our next blogpost on #iostriangulation (securelist.com/triangledb-triangulation-implant/110050/) is finally out. Today we are ready to share details about the final payload used in the attack, which is a #spyware implant that we dubbed #triangledb @bzvr_ @2igosha [1/3]
-
Eugene Kaspersky
@e_kaspersky
Want to learn more about cybersecurity, discuss security news in a community of like-minded people as well as Kaspersky experts?
Join Kaspersky Club on Discord 👉 kas.pr/8nt6
A global community of people interested in cybersecurity and related topics🎤 -
Eugene Kaspersky
@e_kaspersky
Got a smart pet feeder?
We analyzed one of them and found a bunch of silly vulnerabilities that make the device open for a range of attacks 👉 kas.pr/i9yq
PS: the device stays vulnerable as the vendor never responded to any of our requests since Oct 2022 -
Eugene Kaspersky reposted
Leonid Bezvershenko
@bzvr_
Unmunging hex strings is what I've been doing recently... #iostriangulation
-
Eugene Kaspersky
@e_kaspersky
in 2023, two-factor authentication (2FA) is no longer a luxury but rather a vital necessity.
But there are many 2FA methods around and not all of them are good enough.
Here are a few tips to choose the most secure ones 👉kas.pr/9cow -
Eugene Kaspersky
@e_kaspersky
Nearly a quarter century fighting the good fight together @craiu. I will miss you dearly and a tweet cannot simply state my gratitude and admiration.
See you at #thesas2023 and remember the doors are always open for you here.
Costin Raiu
@craiu
23 years ago, I joined the Kaspersky team. Today, I am 46 and that makes it half my life dedicated to protecting the world. You probably know some of the research we did over the years in GReAT – looking back, I’m very proud of what we accomplished. It has been an incredible journey that has allowed me to meet and work with many amazing people. Time has come for me to look for new challenges – as I am stepping down from K, I am deeply grateful to my team, GReAT. To current and past GReATers, thank you for everything you’ve taught me. And to my friend and mentor, @e_kaspersky, thank you for believing in me! Looking forward, I want to spend more time working on some personal and global world challenges. Hope to meet some of you at conferences or online!
-
Eugene Kaspersky
@e_kaspersky
Money is the root of all evil.
The Malware-as-a-Service (MaaS) business model emerged as a result of this, allowing #malware developers to share the spoils of affiliate attacks.
In this new research we analyzed how MaaS is organized 👉 kas.pr/3mkw -
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
Selling into the enterprise space? #enterprise security is Kaspersky’s fastest growing #b2b segment (up by 20%+ in 2022).
Make the most of your expertise as a #kaspersky Enterprise Partner 👉 kas.pr/63xf kaspersky.everyonesocial.app/content/b756ff50-a279-423f-8… -
Eugene Kaspersky
@e_kaspersky
What’s the best way to lock your smartphone?
PIN code, password, pattern lock, fingerprint, or face recognition?
Turns out it's a combination 👉 kas.pr/d8im
Eugene Kaspersky
@e_kaspersky
Spoiler:
the perfect security combo for Android phones is a fingerprint for everyday unlocking, plus a long PIN code — or even better, a strong password — as a fallback.
The worst idea is using face recognition to unlock your phone -
Eugene Kaspersky
@e_kaspersky
Network-wide protection: how to set up VPN on a router to get all the benefits of a secure connection - not just on your phone, but on your home computer, game console and smart TV too?
A step by step guide 👉 kas.pr/xa5w -
Eugene Kaspersky
@e_kaspersky
Boys and Girls! I have some news... The Security Analyst Summit, yes @TheSAScon is BACK...
youtu.be/yFdcNupjKU0
#thesas2023
Eugene Kaspersky
@e_kaspersky
You can learn more about the venue, CFP and trainings - kas.pr/ru8d
-
Eugene Kaspersky
@e_kaspersky
#bugbounty programs are vital for security. Take a look at the updates to our program: support.kaspersky.com/general/vulnerability.aspx?el=12429
-
Eugene Kaspersky
@e_kaspersky
#doublefinger targeting #cryptowallet when connected to infected computers. This new research from @61ack1ynx discusses how this targeted attack looks at stealing #cryptocurrency
Full blog: securelist.com/doublefinger-loader-delivering-greetinggho…
Video interview: youtu.be/Yg24TpA05xMPost not available here, view on X
Eugene Kaspersky
@e_kaspersky
Eugene Kaspersky
@e_kaspersky
-
Eugene Kaspersky
@e_kaspersky
Minecraft players under attack
Mods downloaded from CurseForge and dev.bukkit.org contain dangerous malware dubbed fractureiser.
What we know so far and how to stay safe 👉 kas.pr/2r9w -
Eugene Kaspersky
@e_kaspersky
Hacking YouTube channels with stolen cookies?
Yes, scammers can hack a YouTube channel without knowing a password and second factor 👉 kas.pr/6ca1 -
Eugene Kaspersky reposted
Runa Sandvik
@runasand
The way Apple describes security features is pushing people away. It's hard to convince someone to use Lockdown Mode, Advanced Data Protection, or Security Keys when Apple calls these features "extreme" and only for those facing "concerted threats." www.glitchcat.xyz/p/apples-security-marketing-is-pushing
-
Eugene Kaspersky
@e_kaspersky
Yesterday, we told you about #iostriangulation. Today, we've got the tools to help you see if you are infected:
@securelist blog: securelist.com/find-the-triangulation-utility/109867/
@github: github.com/KasperskyLab/triangle_check/releases -
Eugene Kaspersky reposted
Davy Douhine
@ddouhine
Repeat after me:
Eugene Kaspersky
@e_kaspersky
We've discovered a new cyberattack against iOS called Triangulation.
The attack starts with iMessage with a malicious attachment, which, using a number of vulnerabilities in iOS installs spyware. No user action is required.
#iostriangulation -
Eugene Kaspersky
@e_kaspersky
We've discovered a new cyberattack against iOS called Triangulation.
The attack starts with iMessage with a malicious attachment, which, using a number of vulnerabilities in iOS installs spyware. No user action is required.
#iostriangulationPost not available here, view on X
Eugene Kaspersky
@e_kaspersky
Important: The activity observed in Operation Triangulation does not overlap with already known iOS campaigns, such as Pegasus, Predator or Reign.
Eugene Kaspersky
@e_kaspersky
Important: Disabling iMessage would prevent iOS devices from Triangulation attack
-
Eugene Kaspersky
@e_kaspersky
-
Eugene Kaspersky
@e_kaspersky
-
Eugene Kaspersky
@e_kaspersky
BrutePrint: bypassing smartphone fingerprint protection
#android fingerprint protection isn’t that reliable after all: it can be brute-forced even without a copy of your fingerprint 👉 kas.pr/w4joPost not available here, view on X
Eugene Kaspersky
@e_kaspersky
Eugene Kaspersky
@e_kaspersky
What about iPhones?
Touch ID turned out to be more resistant to BrutePrint because the communication between the fingerprint sensor and the rest of the system is encrypted. There’s no way to intercept or to feed the system a prepared fingerprint on a device -
Eugene Kaspersky
@e_kaspersky
Join on June 7 4pm CET for our webcast on cybersecurity of automotive industry.
Topics:
✅ Threat landscape evolution over the last 10 years
✅ Top threats the automotive industry
✅ Standards of automotive #cybersecurity
Sign up 👉 kas.pr/bm65 -
Eugene Kaspersky
@e_kaspersky
This is amazing!
CreativeApplications.Net
@creativeapps
Paragraphica – Context to image (AI) camera / @BjoernKarmann
→ www.creativeapplications.net/objects/paragraphica-context…
A camera that utilises location data and AI to visualise a “photo” of a specific place and moment. -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
New Course Alert!📚👉kas.pr/9gmi
Suricata is the foundation for effective intrusion detection and prevention. NOW it’s more crucial than ever for businesses, enterprises or cybersecurity consultancies!! -
Eugene Kaspersky
@e_kaspersky
Snooker – a British thing with colonial roots, right?
But… snooker is real popular in Nepal too! A mystery. An astonishing one at that when you come across a snooker hall at 4000m+!
👉 kas.pr/j6fb -
Eugene Kaspersky
@e_kaspersky
My office
-
Eugene Kaspersky
@e_kaspersky
Сloud technologies differ in terms of both costs and risks. What cloud type should you choose, and how should you begin your migration?
A useful cheat-sheet on cloud types and their risks 👉 kas.pr/rez1 -
Eugene Kaspersky
@e_kaspersky
Beware the .zip and .mov domains!
Website names in the ZIP and MOV domains are indistinguishable from file names. How will this affect #cybersecurity, and what will threat actors do?👉 kas.pr/3zzo -
Eugene Kaspersky
@e_kaspersky
👀👀👀
TheSAS2026
@TheSAScon
#thesas2023 return loading...
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
#ai chatbots such as #chatgpt are the current media darlings, but one point keeps coming up again and again - should #ai face stiffer regulation than is currently being proposed?
@e_kaspersky looks at this and more ⇒ kas.pr/x32r -
Eugene Kaspersky reposted
Dan Demeter
@_xdanx
Our first @kaspersky X training CTF is live right now. It consists of 2 popular tracks and an exotic one:
- IR
- Reversing
- Yara (!)
That's right! We have a dedicated Yara track with amazing challenges.
Head over to codebreakers.ctfd.io for more info. -
Eugene Kaspersky
@e_kaspersky
Meet the #goldenjackal APT group. Don’t expect any howls 👉 kas.pr/ir2o
Post not available here, view on X
Eugene Kaspersky
@e_kaspersky
Interestingly, some of the #goldenjackal samples were deployed only on systems that were not protected by @kaspersky during the infection phase. This may indicate that the actor is trying to protect some of its tools and avoid specific security solutions.
Eugene Kaspersky
@e_kaspersky
EOF
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Catch our re-run webinar with @Seifreed, Dmitry Galov and @_xdanx as they look at #ransomware trends for 2023. Included:
✔️ 2022 ransomware overview
✔️ Updated TTPs
✔️ Target types gangs are after
✔️ How to protect your systems
Learn more ⇒ kas.pr/81u6 -
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
Discover the hidden dangers of #gps tracking!🗺️ Kaspersky's latest blog reveals how #geolocation services work and who tracks your #location when your #smartphone pins it down.
#privacy #technology www.kaspersky.com/blog/gps-agps-supl-tracking-protection/… -
Eugene Kaspersky
@e_kaspersky
Recently we uncovered an unknown APT in the RU-UA conflict that involved use of #powermagic & #commonmagic implants.
We dug deeper and identified a cluster of even more sophisticated activities from the same threat actor we dubbed #cloudwizard 👉 kas.pr/ej2gPost not available here, view on X
Eugene Kaspersky
@e_kaspersky
Interestingly thу decryption DLL has a an incorrect implementation and we found a GitHub gist of the code that has been likely borrowed by the implant’s developers. In the comments to this gist, GitHub users highlight the error
Eugene Kaspersky
@e_kaspersky
After obtaining #cloudwizard orchestrator, we were still missing the framework installer. With the older telemetry data we identified multiple installers used in 2017-20. This may indicate that the installer is used to deploy CloudWizard via physical access to target machines
Post not available here, view on X
Eugene Kaspersky
@e_kaspersky
So who's behind #cloudwizard?
The facts allow us to conclude with medium to high confidence that the CloudWizard framework is operated by the actor behind Operation Groundbait and Operation BugDrop. -
Eugene Kaspersky
@e_kaspersky
It’s obvious already that AI needs regulating, but how?
Here’s my take on how we should approach artificial intelligence 👉 kas.pr/mk9e -
Eugene Kaspersky
@e_kaspersky
ChatGPT jailbreaks? Indeed!
Researchers and hobbyists have begun looking for ways to bypass LLM rules. We review some of the tricks and see if the jailbreaks can be misused against #cybersecurity 👉 kas.pr/66u1 -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Calling all InfoSec pros and future codebreakers! 🚨
Gear up for the ultimate challenge in the first-ever xTraining Capture the Flag (CTF) competition.
Claim your spot and show us what you've got! 💻 #ctf #infosec #codebreakers #xtraining
👉kas.pr/hic4 -
Eugene Kaspersky
@e_kaspersky
Recently we found a suspicious shellcode running in the memory of a system process. We decided to investigate how the shellcode was initially placed into the process and where on the infected system the threat was hidden.
We named this #malware #minas 👉 kas.pr/fn5y -
Eugene Kaspersky
@e_kaspersky
Are geolocation services spying on you?
Learn how geolocation services work, and who learns of your location when your smartphone pins it down 👉 kas.pr/om2c -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Four top tip for blockchain assets security ➡️ kas.pr/p5dn
-
Eugene Kaspersky
@e_kaspersky
Cybercriminals are increasingly using deepfakes in attacks against companies.
What can we do to be safer? 👉 kas.pr/2riu -
Eugene Kaspersky
@e_kaspersky
A bonus of trekking up to the Everest Base Camp is needing to fly in to (and later out of) the airport in Lukla to begin the trek.
Why is that a bonus? 👉 kas.pr/bm8y -
Eugene Kaspersky
@e_kaspersky
Crypto mixers, nested exchanges, cash-out, intermediary crypto wallets, DeFi, darkweb laundering services...
How cybercriminals launder dirty crypto and what this means for #ransomware victims 👉 kas.pr/y6zw -
Eugene Kaspersky
@e_kaspersky
Microkernel OS vs Monolithic kernel OS. What's better and which one will hold the future? 👉 kas.pr/f782
-
Eugene Kaspersky
@e_kaspersky
What day today?
It's Anti-Ransomware Day!
We look back on the events that shaped the ransomware landscape in 2022, review the trends that were predicted last year, discuss emerging trends, and make a forecast for the immediate future 👉 kas.pr/p8v1 -
Eugene Kaspersky
@e_kaspersky
Deepfakes are now a huge darknet industry.
We made a deep dive to the darknet forums to study this underground market using Kaspersky Digital Footprint Intelligence service, and here are the findings 👉 kas.pr/9bmk -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Kinoko No Yama, Takenoko No Sato, Umaibou Cheese Flavour and Jagarico Wasabi Soy Sauce - just a few of the popular Japanese snacks @e_kaspersky tried on his recent trip to #japan.
Check it out ⇒ youtu.be/WhXzzJqhn1g #snacks #tourism -
Eugene Kaspersky
@e_kaspersky
In its February update, Microsoft buried Internet Explorer once and for all. Or did it?
We investigate what really happened 👉 kas.pr/er4h -
Eugene Kaspersky
@e_kaspersky
A few useful tips on how to choose an alternative to Google Chrome that take data privacy more seriously 👉 kas.pr/4yom
-
Eugene Kaspersky
@e_kaspersky
We are proud to share that the last decade has seen our products stand the test of time and ace over 800 independent reviews.
With 587 first places🥇 and 685 top-3 finishes🥉in these tests, our solutions are trusted by millions worldwide🌍
Details 👉 kas.pr/r86q -
Eugene Kaspersky
@e_kaspersky
Hi all – from Everest Base Camp! 5364 meters above sea-level! But that’s enough for me – we weren’t planning on going further anyway :)
-
Eugene Kaspersky
@e_kaspersky
Jocker, Harly, now Fleckpe
Not quite an Easter egg: a new family of Trojan subscribers on Google Play 👉 kas.pr/6h2q -
Eugene Kaspersky reposted
Jeff Esposito
@jeffespo
I love it when people have fun at work. Sadly, I was back at JP office when @e_kaspersky tried these snacks, but is definitely worth the watch for his reactions to Japanese snacks - youtu.be/WhXzzJqhn1g
-
Eugene Kaspersky
@e_kaspersky
MTFBWY Earthling!
On May 4 we always review the status of #cybersecurity in a galaxy far, far away.
Today: Cybersecurity in season 3 of The Mandalorian 👉 kas.pr/n5wc
Eugene Kaspersky
@e_kaspersky
JICYMI:
#cybersecurity in Mandalorian, S01: www.kaspersky.com/blog/star-wars-mandalorian-cybersecurit…
#cybersecurity in Mandalorian, S02: www.kaspersky.com/blog/mandalorian-season-2-cybersecurity…
Eugene Kaspersky
@e_kaspersky
BTW, we now know how droids get their software updates.
It turns out, they visit bars to get updated… through booze! (I guess that makes a good excuse when asked “why are you drunk again?”: “Just updating, darling!”)
Eugene Kaspersky
@e_kaspersky
The bars serve the drink Nepenthe, which is a lubricant for protection against mechanical wear-and-tear mixed with subparticles delivering programming updates.
Truth be told, this doesn’t seem very safe. Still, at least now we know they can get any updates at all! -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Enhance your network security and stay ahead of the ever-evolving threat landscape with Kaspersky xTraining's Suricata for Incident Response and Threat Hunting course. #networksecurity #training #suricata
👉 kas.pr/9gmi
www.youtube.com/watch?v=XC7o9Jzh730 -
Eugene Kaspersky reposted
Costin Raiu
@craiu
No emojis, just security 🤗
-
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Join @Seifreed, Dmitry Galov and @_xdanx as they look at #ransomware trends for 2023. Included in the webinar:
✔️ 2022 ransomware overview
✔️ Updated TTPs
✔️ Target types gangs are after
✔️ How to protect your systems
Learn more ⇒ kas.pr/81u6 -
Eugene Kaspersky
@e_kaspersky
Fake accounts on LinkedIn: time for a purge!
Why you should purge your company’s LinkedIn page from fake employee profiles, and how to do it
👉 kas.pr/19sq -
Eugene Kaspersky
@e_kaspersky
How good #chatgpt recognizes malicious URL?
We conducted an experiment:
DR: 87.2% / 93.8%
FPR: 23.2% / 64.3%
For a 0-shot system it's amazing. But it has limitations for #cybersecurity due to “hallucination” tendency and limited context window 👉 kas.pr/zkt2 -
Eugene Kaspersky
@e_kaspersky
-
Eugene Kaspersky
@e_kaspersky
We recently released a new version of @kaspersky Security & VPN for complete protection of #android devices.
An overview of new features and updates 👉 kas.pr/bf6b -
Eugene Kaspersky
@e_kaspersky
What is Conversation Hijacking and how to deal with it?
Cybercriminals can access the e-mails of folks you’re in correspondence with and then try to hijack your conversations 👉 kas.pr/ew2x -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
ICYMI - Vulnerabilities have been found in iOS & macOS. The flaws include one which allows attackers to gain access to sensitive user info by intercepting net traffic, as well as a bug that allows malware to bypass Apple's security & gain root access.
www.kaspersky.com/blog/ios-macos-vulnerabilities-april-20… -
Eugene Kaspersky
@e_kaspersky
The deepest mine in Europe?
It's in the town of Gui (pronounced Guy; not Gay) not far from Orenburg.
Guess what I just did the other week? 👉 kas.pr/446j -
Eugene Kaspersky
@e_kaspersky
How AI can leak your private data?
Image-generating neural networks like DALL-E, Imagen or Stable Diffusion are already everywhere.
Put aside the ethics and legality of generative art let's discuss what privacy risks do they pose? 👉 kas.pr/me77 -
Eugene Kaspersky
@e_kaspersky
We tracked #tomiris APT over 3 new attack campaigns in 2021-2023, and our telemetry allowed us to shed light on the group.
@JusticeRage and @securechicken share our findings with the community, and discuss further evidence of a connection to #turla 👉 kas.pr/c7zd -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Amazing news! 🏆
AV-TEST has confirmed that Kaspersky's Endpoint Security for Business, Small Office Security, and Internet Security have all proven to be 100% effective against ransomware attacks!! -
Eugene Kaspersky
@e_kaspersky
5 types of attacks on hardware crypto wallets
Hardware crypto wallets are effective at protecting your cryptocurrency, but they can still be stolen from.
Let’s address the risks their owners need to be protected from 👉 kas.pr/s15x -
Eugene Kaspersky reposted
Kaspersky
@kaspersky
Introducing our fastest #vpn yet! Powered by the #wireguard protocol and Hydra servers. Enjoy lightning-fast speeds and enhanced security features, including #malware blocking and data encryption as standard.
Learn more 👇
www.kaspersky.com/blog/fastest-vpn-wireguard-hydra-server… -
Eugene Kaspersky
@e_kaspersky
We detected a significant increase in attacks with QBot Trojan using e-mail messages based on real business letters. This afforded the attackers the opportunity to join the correspondence thread with messages of their own 👉 kas.pr/dt8h
-
Eugene Kaspersky
@e_kaspersky
Top-10 risks of using open-source applications 👉 kas.pr/56rb
-
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
As many groups are using common TTPs, #ransomware is now becoming a RaaS model. #kaspersky's next #webinar features👇
✔️Insights from many RaaS operations
✔️@kaspersky stats on ransomware evolution & TTPs
✔️Attack workflow via MITRE ATT&CK
Register now👇 www.brighttalk.com/webcast/15591/579045 -
Eugene Kaspersky
@e_kaspersky
The #lazarus group has multiple sub-campaigns. We have previously published information about the connections of each cluster of this group.
A new addition to this research is a detailed analysis of an active cluster dubbed DeathNote.
👉 kas.pr/ns42 -
Eugene Kaspersky
@e_kaspersky
In Feb 2023, Kaspersky proactive detection technologies discovered exploits similar to CLFS.
Further research revealed a zero-day vuln in Windows (incl W11) used by a sophisticated #ransomware group.
Further details on #nokoyawa attacks 👉 kas.pr/p74e by @oct0xor -
Eugene Kaspersky
@e_kaspersky
Overview of Google Play threats sold on the dark web.
Highlights:
✅ Loader for app delivery to Google Play = $2-20K
✅ Cryptocurrency trackers most often hide malware
Details 👉 kas.pr/v7fa -
Eugene Kaspersky
@e_kaspersky
What really goes on when your device is in repair?
Informally servicemen admit they occasionally held viewings of homemade porn found on the devices they repair.
How to protect yourself from nosy maintenance technicians? 👉 kas.pr/z5uj -
Eugene Kaspersky reposted
Georgy Kucherin
@kucher1n
Hey everyone, this is my first tweet! We identified a backdoor we dubbed #gopuram, the final payload in the #3cx attack. The threat actor (likely to be Lazarus) has deployed it to cryptocurrency companies. More details in this thread and on Securelist (securelist.com/gopuram-backdoor-deployed-through-3cx-supp…)
-
Eugene Kaspersky reposted
Marc Rivero López
@Seifreed
An excellent guide from @kaspersky that identifies the benefits and drawbacks of using an #mssp and provides guidance for #organizations looking to choose one👇
#business #threatintelligence #soc #cybersecurity #infosec securelist.com/selecting-the-right-mssp/109321/?reseller=… -
Eugene Kaspersky
@e_kaspersky
-
Eugene Kaspersky
@e_kaspersky
How to choose the right MSSP?
This paper aims to provide guidance for organizations looking to select an MSSP and help to identify the benefits and drawbacks of using a provider.
Read on 👉 kas.pr/zvv2 -
Eugene Kaspersky
@e_kaspersky
It’s an honor to meet @PierreLevyDiplo @HenriVerdier and delegation of @AmbNum at our HQ in #moscow
-
Eugene Kaspersky
@e_kaspersky
Amazing gorilla watching in #rwanda. Highly recommended
-
Eugene Kaspersky
@e_kaspersky
I have accepted invitation to testify before US House of Representatives & address allegations about KL. Hope to get expedited visa.
-
Eugene Kaspersky
@e_kaspersky
Thanks to bug mitigation technologies the bug discovery time has changed dramatically since 2000s. @mdowd at #thesas2017
-
Eugene Kaspersky
@e_kaspersky
Stay tuned to FIDE World Chess Grand Prix on Feb 18-28 worldchess.com/gp2017/ #klchess
-
Eugene Kaspersky
@e_kaspersky
Microsoft kills off ISVs by foisting its products on users that are in no way better. Here’s my call to action: kas.pr/G7bH
-
Евгений Касперский
@e_kaspersky_ru
Однажды обезвреженный в ходе полицейской операции USB-червь Retadup воскрес и теперь доставляет троянец CoffeeLoader с обновлённым упаковщиком, расшифровывающим нагрузку через видеокарту. Как устроена новая кампания: kas.pr/zv9s
-
Евгений Касперский
@e_kaspersky_ru
Как тестировать облако на проникновение: три уровня инфраструктуры и пять критических вопросов, на которые должно ответить исследование. Наш подход, выстроенный на десятках проектов: kas.pr/81xg
-
Евгений Касперский
@e_kaspersky_ru
Ранее не описанная группа Citrus Ransomware: VLESS-туннели для маскировки трафика, шифровальщик семейства Sn00py и PowerShell-скрипты, написанные с помощью LLM. Начальный доступ – через подрядчиков, цели – российские компании. Полный разбор: kas.pr/3iij
-
Евгений Касперский
@e_kaspersky_ru
VPN сделал удалёнку возможной. Но у модели есть существенные ограничения в области безопасности. Почему ZTNA – правильная альтернатива и как организовать прощание с корпоративным VPN: kas.pr/7w92
-
Евгений Касперский
@e_kaspersky_ru
Безопасность систем виртуализации на примере двух инцидентов с программами-вымогателями в инфраструктурах ESXi и Proxmox: разбираем, как небрежное хранение паролей и ошибки конфигурации виртуальных сред делают возможными атаки со значительным ущербом. В статье также расширенный обзор угроз и практические рекомендации: kas.pr/ouy6
-
Евгений Касперский
@e_kaspersky_ru
Шифровальщик C3RB3R атакует NAS Synology через уязвимости 2024 года. Как происходит атака, кто в зоне риска и что делать, если файлы зашифрованы: kas.pr/diz9
-
Евгений Касперский
@e_kaspersky_ru
Arra Ghouls: ранее неизвестная киберпреступная группировка, атакующая организации в России и Беларуси. Среди целевых индустрий – телекоммуникации, промышленность (в частности, фармацевтика), а также ИТ, коммерция (оптовые поставки для предприятий) и финансы (консалтинг). В арсенале – собственный RAT на Go, фреймворки с открытым исходным кодом: Havoc, RootRat и Metasploit, а также кейлоггер на Rust. Разбор: kas.pr/y6ea
-
Евгений Касперский
@e_kaspersky_ru
Расследование подозрительной активности в сети разработчика ПО: месяцы присутствия группы Black Owl (BO Team), компрометация инфраструктуры разработки (CI/CD) и сервера цифровой подписи ПО. Вероятный план злоумышленников – атака на цепочку поставок (supply chain attack). Подробности в отчете нашей команды ICS CERT: kas.pr/f1vr
-
Евгений Касперский
@e_kaspersky_ru
Бесфайловый взлом SharePoint в канун Рождества 2025 года: как злоумышленники, которых мы со средней степенью уверенности связываем с Storm-2603, эксплуатировали уязвимости ToolShell (CVE-2025-53770 и CVE-2025-53771), спрятали веб-шелл в памяти процесса IIS, повысили привилегии и попытались развернуть шифровальщик Warlock, который был заблокирован модулем проактивной защиты Kaspersky Endpoint Security. Подробности: securelist.ru/storm-2603-fileless-toolshell-attack/117252/
-
Евгений Касперский
@e_kaspersky_ru
Наш фильм о путешествии по Латинской Америке! Много мозговзрывательных видов! Осмотрены: аргентинская Патагония, разноцветные скалы провинции Жужуй, Атакама, а также Амазония. kas.pr/layou
This media couldn't be displayed. See it on the original post. -
Евгений Касперский
@e_kaspersky_ru
*ИИ в реальных атаках*
Мы обнаружили кибератаку против образовательных учреждений в Африке и Латинской Америке, в которой ключевую роль в сыграл CyberStrikeAI. Этот открытый фреймворк c LLM-оркестратором на стороне управляющего сервера планирует действия, подбирает инструменты и формирует команды, а имплант исполняет их на скомпрометированных узлах. С помощью CyberStrikeAI атакующие прошли путь от разведки до полной компрометации домена.
Подробнее 👉 kas.pr/zx3a -
Евгений Касперский
@e_kaspersky_ru
Советы по безопасному использованию электронных книг: каким правилам следовать при поиске книг в Интернете, чтобы не стать жертвой мошенников?
👉 kas.pr/5yzt -
Евгений Касперский
@e_kaspersky_ru
Инцидент с сертификатами eMudhra: как закрытый ключ сертификата оказался равен четырём и почему обновления браузеров недостаточно для защиты от уязвимых сертификатов eMudhra?
И, главное: как правильно защищаться? 👉 kas.pr/fb2k -
Евгений Касперский
@e_kaspersky_ru
Киберзащита генерирует офигеть как много оповещений, и значительная часть из них — ложноположительные срабатывания. Разбирать их "ручками" категорически неправильно, нужно отфильтровывать автоматически. Но написать хороший фильтр сложно и долго. Но всё же есть выход - LLM.
Рассказываем о практических кейсах и подводных камнях 👉 kas.pr/1q69 -
Евгений Касперский
@e_kaspersky_ru
История одного этичного раскрытия уязвимости в миллионах камер видеонаблюдения Intelbras 👉 kas.pr/1ir4
-
Евгений Касперский
@e_kaspersky_ru
ИИ используют для деанонимизации пользователей по обезличенным текстам на форуме, а также для автоматизации OSINT и сбора цифрового досье. Что происходит и как сократить свой цифровой след: kas.pr/tvy8
-
Евгений Касперский
@e_kaspersky_ru
Один из самых резонансных докладов #thesas2026 теперь в онлайне!
Небезопасный сосед: как цепочка уязвимостей в Kubernetes и Konnectivity привела к обходу изоляции в облачной инфраструктуре
👉 kas.pr/ff6v -
Евгений Касперский
@e_kaspersky_ru
ИИ тут, ИИ там…! ИИ‑агенты становятся всё более привычными в корпоративной инфраструктуре. И это создаёт новые риски для безопасности - неудивительно, что обнаружение, отслеживание и контроль ИИ‑агентов — сегодня одна из самых насущных задач для ИБ-экспертов.
Мы реализовали внушительный арсенал технологий, чтобы противостоять этим угрозам 👉 kas.pr/96y5 -
Евгений Касперский
@e_kaspersky_ru
Буткит BlackLotus вернулся – в новом обличье. Наши эксперты обнаружили UEFI-буткит BlackX в атаках на дипломатические ведомства Центральной Азии. Уязвимость, которую использовал буткит, исправили еще в 2023 году, и у жертв были установлены все обновления. Как же удалось осуществить эти атаки? Детали с SAS: kas.pr/dp1v
-
Евгений Касперский
@e_kaspersky_ru
Абсолютно безопасный ИИ-агент – это выключенный ИИ-агент. Но нам, увы, надо, чтобы он работал.
Как дать агенту “руки” и не получить дыру в безопасности: про письма-отмычки, снесённую базу данных. И про то, как принципы кибериммунитета помогают построить безопасную агентную инфраструктуру: kas.pr/4f5a -
Евгений Касперский
@e_kaspersky_ru
Делимся описанием нашумевших уязвимостей в PHP и рассказываем, как мы детектируем вредоносную активность, с ними связанную. Наши продукты и сервисы, если что, этим уязвимостям не подвержены: kas.pr/j4z8
-
Евгений Касперский
@e_kaspersky_ru
Большое исследование нашей команды Security Services про безопасность современного склада глазами атакующего. Как скомпрометировать склад через сканер штрихкодов, мобильный принтер или розетку за стеллажом, почему WMS – главная цель и что с этим делать. Подробности: kas.pr/hp5w. Представлено на конференции SAS 2026.
-
Евгений Касперский
@e_kaspersky_ru
Доклады самого топового уровня на переднем краю кибербеза у нас на Security Analyst Summit на острове Бали! Традиционно – конференция получается высочайшего уровня! Спасибо всем причастным
This media couldn't be displayed. See it on the original post. -
Евгений Касперский
@e_kaspersky_ru
Мощный сентябрьский пакет обновлений от Google для телефонов Pixel: патчи для 110 уязвимостей, из них 46 критических. В том числе выпущено исправление для уязвимости нулевого дня в сотовом модеме (CVE-2026-58704), которая, судя по всему, уже используется в целевых атаках. Подробности: kas.pr/32u3
-
Евгений Касперский
@e_kaspersky_ru
Практический опыт наших специалистов по реагированию на инциденты – как расследовать компрометацию 1С, где искать следы атакующего, как читать журнал регистрации и много что ещё: kas.pr/2okx
-
Евгений Касперский
@e_kaspersky_ru
Новое исследование кибербезопасности механизмов обновления по воздуху для транспортных средств: как исключить манипуляции с пакетами обновлений и минимизировать возможный ущерб в случае компрометации платформы обновлений?
👉 kas.pr/a3us -
Евгений Касперский
@e_kaspersky_ru
Новая версия троянца #macsync для #macos: бинарные дропперы вместо скриптовых, использование #icloud для доставки пейлоада, хуки GIT для закрепления и много других новых функций и техник👉 kas.pr/e599
-
Евгений Касперский
@e_kaspersky_ru
Правда и вымысел про скрытое имя сети Wi-Fi. Стоит ли овчинка выделки?👉 kas.pr/n8xv
Спойлер: не только не стоит, но делает только хуже -
Евгений Касперский
@e_kaspersky_ru
Одиссей и троянцы: под видом голливудских блокбастеров (включая, да, “Одиссею”) в торрент-трекерах распространяется новый вредонос MovieReaper. Фиксируем сотни заражений, в том числе в России. Выполняется в памяти, на диске почти ничего, адрес одного из C2 – в блокчейне Solana. Подробности: kas.pr/x54g
-
Евгений Касперский
@e_kaspersky_ru
Финансово мотивированная группировка Toy Ghouls, атакующая российские организации с 2025 года, расширяет свой инструментарий: вдобавок к шифровальщику GenieLocker мы впервые зафиксировали использование собственного бэкдора – сразу в двух версиях, с нестандартными C2-каналами (MQTT-брокер HiveMQ и мессенджер Element). Подробности: kas.pr/jn6b
-
Евгений Касперский
@e_kaspersky_ru
Недавно нас попросили добавить детект на рекламное ПО, но его анализ сразу вызвал подозрения. Оказалось, что реклама в этом ПО вообще нерабочая, зато оно запускает цепочку заражения, которая доставляет в систему бэкдор ValleyRAT.
Подробный анализ атаки 👉 kas.pr/vk8g -
Евгений Касперский
@e_kaspersky_ru
Благими намерениями вымощена дорога в ад. При всём уважении к неравнодушным гражданам, которые стремятся помочь ближнему, потерявшему пластиковую карту, спешу их предостеречь и проинформировать.
Что ни в коем случае нельзя делать в таком случае? И, наоборот, что нужно сделать сразу и немедленно? Какие карты лучше не уничтожать (при этом не попав в ловушку)?
👉 kas.pr/3f7c -
Евгений Касперский
@e_kaspersky_ru
Обнаружили первый многоступенчатый Android-загрузчик с цепочкой заражения через головные устройства автомобилей (система, совмещающая функции мультимедиа и частично функции управления автомобилем)
Рассказываем подробно 👉 kas.pr/o5d2 -
Евгений Касперский
@e_kaspersky_ru
Пароли остаются одним из самых слабых мест в защите организаций, чем продолжают пользоваться различные хакерские группировки. Чего от них ждать и как защититься?
👉 kas.pr/i91g -
Евгений Касперский
@e_kaspersky_ru
Наши квартиры облеплены IP-камерами. Видеоняни, наблюдение, умные телевизоры, роботы-пылесосы, кошачьи кормушки – на человека могут смотреть десятки объективов.
Рассказываем о реальных инцидентах, их причинах, а также даём пять простых советов, как исключить риски попасть в шоу для вуайеристов.
kas.pr/x3p1 -
Евгений Касперский
@e_kaspersky_ru
Атаки ClickFix на геймеров на форумах Steam: злоумышленники под видом полезных советов публикуют вредоносные инструкции, предлагая выполнить команды в PowerShell от имени администратора. Результат: установка криптомайнера XMRig. Подробности: kas.pr/v7q1
-
Евгений Касперский
@e_kaspersky_ru
APT-группа HoneyMyte обновила CoolClient: бэкдор получил руткит уровня ядра Windows 👉 kas.pr/5e9s
-
Евгений Касперский
@e_kaspersky_ru
APT-группа Head Mare использует уязвимости в необновленном сервере TrueConf для доставки вредоносного ПО PhantomCore участникам телеконференций 👉 ics-cert.kaspersky.ru/publications/reports/2026/08/07/hea…
-
Евгений Касперский
@e_kaspersky_ru
PhantomPyramid, StrRAT, Strela Stealer, IcedID: что общего у этих кибератак?
Они все использовали технику polyglot для создания файлов-матрёшек с целью маскировки вредоносных исполняемых файлов.
Рассказываем о специфических уловках злоумышленников и (админу на заметку!) методах борьбы против них 👉 kas.pr/22sn -
Евгений Касперский
@e_kaspersky_ru
Посетив привычный сайт, вместе с любым рекламным баннером можно получить скрипт, ворующий криптовалюту.
Как защититься от атак, приходящих через рекламу? Разбираем кейс взлома рекламной платформы Adform 👉 kas.pr/ej3p -
Евгений Касперский
@e_kaspersky_ru
15 самых распространенных расширений файлов, используемых во вредоносных почтовых рассылках в 2026 году 👉 kas.pr/8ded
-
Евгений Касперский
@e_kaspersky_ru
Космос - "новая оперативная среда", читай - новый домен для кибератак.
Рассказываем историю (спойлер: с 1957 г. было зафиксировано ~100 целевых атак), проводим ретроспективный анализ происшествий, выявляем тенденции и делаем прогнозы 👉 kas.pr/xe4o -
Евгений Касперский
@e_kaspersky_ru
Фишеры всё чаще используют легитимные облачные платформы (в т.ч. Cloudflare Workers, Vercel, Netlify, GitHub Pages, IPFS), чтобы избежать обнаружения и упростить создание инфраструктуры.
Разбираем механику реальной AitM-атаки в "облаке", показываем подробную статистику: какие именно платформы и домены злоумышленники выбирают для размещения фишинга чаще всего 👉 kas.pr/f2uz -
Евгений Касперский
@e_kaspersky_ru
Группа Toy Ghouls, ранее использовавшая сторонние шифровальщики (RedAlert, LockBit, Babuk), перешла на собственную разработку – GenieLocker. Разбираем версии для Windows и Linux/ESXi, схему шифрования и особенности атак на российские промышленные предприятия:
-
Евгений Касперский
@e_kaspersky_ru
Развёрнутые в инфраструктуре ИИ-агенты – ценный объект для эксплуатации злоумышленниками. Реальные инциденты и как построить защиту – подробности: kas.pr/y9of
-
Евгений Касперский
@e_kaspersky_ru
Рассказываем о новой фишинговой кампании APT-группы GOFFEE, которая направлена преимущественно на технологический сектор (география атак – Россия и Беларусь), а также о расширении её арсенала, в том числе об обнаруженном импланте в Linux-контейнере: kas.pr/dc5t
-
Евгений Касперский
@e_kaspersky_ru
ClickFix – техника атаки, в ходе которой жертву обманом убеждают самостоятельно выполнить вредоносные действия, например, скопировать и запустить вредоносную команду. Такие атаки активно адаптируются и под macOS. Подробности: kas.pr/bm59
-
Евгений Касперский
@e_kaspersky_ru
APT-группа Awaken Likho (Core Werewolf) разработала собственный мини-бэкдор, написанный на AutoIt, отходя от использования легитимного ПО для удалённого управления. Обнаружили мы его проактивно, использование в реальных атаках пока не фиксировали. Рассказываем подробнее:
-
Евгений Касперский
@e_kaspersky_ru
Наш эксперт рассказывает об атаках с помощью шифрования встроенным BitLocker в Колумбии и Мексике и об ошибках конфигурации, которые дают злоумышленникам возможность для первоначального доступа. Подробности: kas.pr/v3i7
-
Евгений Касперский
@e_kaspersky_ru
Мы обнаружили новую APT-атаку HelloNet, которая началась минимум в мае 2026. Злоумышленники используют систему обновления ViPNet для запуска имплантов и закрепления в системе. Подробности: kas.pr/cr3p
-
Евгений Касперский
@e_kaspersky_ru
Новый бэкдор CloudAtlasGo APT-группы Cloud Atlas: используется с начала мая, написан на Golang, основной канал связи он – WebRTC, а также облачные сервисы для сигналов о соединении. Подробности: kas.pr/wrv9
-
Евгений Касперский
@e_kaspersky_ru
ИИ решает капчу с картинками лучше и быстрее человека. Уже тестируют новый формат видеокапчи с жестами рукой, но и её обманули простым фото. Как теперь сайты фильтруют ботов и что будет дальше: kas.pr/v5rb
-
Евгений Касперский
@e_kaspersky_ru
Новый инструмент в арсенале APT-группы ToddyCat автоматизирует кражу доступа к корпоративной почте Gmail через Google API, используя скрытый запуск браузера и OAuth-авторизацию. Разбираем, как работает эта атака и как ее обнаружить: kas.pr/s32o
-
Евгений Касперский
@e_kaspersky_ru
Расследование одного инцидента со ScreenConnect привело к раскрытию масштабной кампании: более 90 поддельных сайтов на 10 языках, замаскированных под популярное ПО. Цель – скрытая установка средств удалённого доступа и AsyncRAT. Разбор: kas.pr/wfa8
-
Евгений Касперский
@e_kaspersky_ru
Наши исследователи выявили новую кампанию Armored Likho: злоумышленники атакуют госорганизации и энергосектор в России, Бразилии и Казахстане с помощью нового Python-стилера BusySnake. Особенность кампании – ИИ-сгенерированные загрузчики, которые усложняют атрибуцию атак:
-
Евгений Касперский
@e_kaspersky_ru
Уязвимость CVE-2024-2658 в компоненте FlexNet Publisher, используемом в программном обеспечении Schneider Electric Floating License Manager, – серьезная угроза для промышленных предприятий, она позволяет хакерам повысить привилегии до уровня SYSTEM и атаковать узлы промышленной сети. Читайте наш разбор, как работает этот метод эксплуатации и как своевременно обнаружить угрозу: kas.pr/t7iz
-
Евгений Касперский
@e_kaspersky_ru
Исследователи GReAT нашли около 250 000 потенциальных проблем с настройками (мисконфигураций) в GitHub Actions в 30 000 популярных репозиториях, включая критические недочёты, способные привести к компрометации цепочки поставок. Подробности: kas.pr/dis8
-
Евгений Касперский
@e_kaspersky_ru
Малый и средний бизнес в 2026 чаще всего атакуют через фейковые ИИ-сервисы, мессенджеры и офисные приложения – а доступы к таким компаниям активно продают в даркнете. Подробности в нашем исследовании: kas.pr/8jp3
-
Евгений Касперский
@e_kaspersky_ru
Найден вредоносный Powershell-скрипт, который крадет Telegram-аккаунты без пароля и SMS. Он маскируется под «Обновление телеметрии Windows» и незаметно копирует папку tdata. Подробности и как защититься: kas.pr/i389
-
Евгений Касперский
@e_kaspersky_ru
Атака на цепочку поставок: скомпрометированная версия браузера Hola для Windows устанавливала в систему криптомайнер. Если вы пользователь, рекомендуем обновиться. Подробности: kas.pr/3sur
-
Евгений Касперский
@e_kaspersky_ru
Полностью автономный безлюдный SOC: миф или реальность? Идея привлекательная, но на практике упирается в качество данных, галлюцинации ИИ и регуляторные риски. Подробности: kas.pr/9k7b
-
Евгений Касперский
@e_kaspersky_ru
Опасные обои: в Steam Workshop – мастерской Steam для обмена пользовательским контентом – с конца 2025 года распространяют вредоносное ПО под видом обоев-приложений. Главная цель – кража аккаунтов игроков. Подробности: kas.pr/syp2
-
Евгений Касперский
@e_kaspersky_ru
За последние два месяца анонимный исследователь Nightmare Eclipse (Chaotic Eclipse) опубликовал шесть уязвимостей для Windows с готовыми эксплойтами. Наиболее опасная – MiniPlasma. Подробности и как выявить её эксплуатацию: kas.pr/3zoq
-
Евгений Касперский
@e_kaspersky_ru
Полезное руководство для ИБ-специалистов и сисадминов по обнаружению и блокировке ИИ-функций, встроенных в популярные программные продукты, включая:
Copilot (Win, 365, Edge), Gimini (Chrome, Workspace) и Apple intel.
Здесь 👉 kas.pr/o9wo -
Евгений Касперский
@e_kaspersky_ru
Разбираем новый мессенджер Илона Маска XChat: что известно о его сквозном шифровании и насколько новый сервис может конкурировать с Signal, WhatsApp и Telegram 👉 kas.pr/7e4o
-
Евгений Касперский
@e_kaspersky_ru
Накануне ЧМ-2026 по футболу наши эксперты изучили публичные Wi Fi в Мехико, Гвадалахаре и Монтеррее, городах, где пройдут матчи чемпионата. Результат: несмотря на широкое распространение WPA2/WPA3, заметная доля (10-12%) сетей остается открытой, почти половина точек доступа поддерживает WPS. Подробности: kas.pr/9bfc
-
Евгений Касперский
@e_kaspersky_ru
Неизвестная группа как минимум с 2024 года атакует российские организации, в том числе вузы и компании энергетического сектора. Разбираем инструменты и эволюцию кампании: kas.pr/j85s
-
Евгений Касперский
@e_kaspersky_ru
Argamal — новый RAT, который распространяется через зараженные игры для взрослых в стиле хентай. Через несколько дней после запуска игра загружает троянец, дающий злоумышленникам полный контроль над устройством. Разбираем кампанию: kas.pr/4g1w
-
Евгений Касперский
@e_kaspersky_ru
Мы взяли случайную выборку из 100 популярных Docker-образов, результат: 64 из них имеют критические уязвимости, и только каждый десятый – в полностью актуальном состоянии. Разбираем риски и проблемы контейнерной безопасности, небезопасные настройки и способы защиты, включая роль нашего ИИ-ассистента. Погружение в вопрос: kas.pr/zma4
-
Евгений Касперский
@e_kaspersky_ru
Злоумышленники распространяют майнер под видом «обновления плеера» через популярные сайты с пиратскими фильмами, сериалами и книгами. Кампания, скорее всего, действует как минимум с 2022 года: kas.pr/kg1i
-
Евгений Касперский
@e_kaspersky_ru
Мошенники маскируют фишинг под легитимные рассылки через Google AppSheet: письма приходят с адреса noreply@appsheet.com и проходят спам-фильтры. Как распознать подделку и защититься: kas.pr/tc78
-
Евгений Касперский
@e_kaspersky_ru
Рассказываем про новые и старые инструменты APT-группы Cloud Atlas. Злоумышленники активно используют скрытые SSH-туннели, Tor, RevSocks и утилиту PowerCloud и много что ещё. Разбор техник и свежие IoC: kas.pr/5b5q
-
Евгений Касперский
@e_kaspersky_ru
Неофициальные ТВ-боксы на Android могут оказаться реальной угрозой в домашней Wi-Fi-сети – рассказываем про риски и меры безопасности: kas.pr/ew6w
-
Евгений Касперский
@e_kaspersky_ru
Наши эксперты обнаружили неисправимую уязвимость в чипах Qualcomm (CVE-2026-25262), которые широко используются в смартфонах, автомобилях и IoT. Для эксплуатации нужен физический доступ к устройству. Подробности: kas.pr/xh3d
-
Евгений Касперский
@e_kaspersky_ru
Подробно рассказываем про уязвимость CVE-2026-3102 в ExifTool, обнаруженную экспертами GReAT: как вредоносные метаданные (!) в файлах изображений могут привести к взлому Mac: kas.pr/di1j
-
Евгений Касперский
@e_kaspersky_ru
ПК-угрозы в 1-м кв. 2026: отражены 343+ млн веб-атак, заблокированы 15+ млн вредоносных и потенциально нежелательных локальных объектов, выявлены почти 3 тыс. новых модификаций шифровальщиков, также 260 тыс. пользователей столкнулись с майнерами. Подробности и ещё больше цифр:
-
Евгений Касперский
@e_kaspersky_ru
Новая волна атак Leek Likho на госсектор через фишинг в Telegram, злоумышленники закрепляются в системе через PowerShell , используют Tor и SSH для скрытого доступа, а для кражи файлов — rclone. Подробности: kas.pr/51mi
-
Евгений Касперский
@e_kaspersky_ru
Аналитика и прогнозы на 2026 по шифровальщикам и вымогателям: количество атак снижается, но риск остаётся высоким. Наблюдаем новые семейства на основе постквантовой криптографии, фокус на RDWeb для первоначального доступа, рост числа атак с кражей данных и вымогательством без шифрования. Подробный отчёт: kas.pr/w95g
-
Евгений Касперский
@e_kaspersky_ru
В xrdp – сервере удалённого рабочего стола по протоколу RDP для Linux – наши эксперты обнаружили уязвимость CVE-2025-68670: переполнение буфера могло привести к удалённому выполнению кода без аутентификации. Проблема уже исправлена в актуальных версиях. Подробности:
-
Евгений Касперский
@e_kaspersky_ru
Мы изучили 231 миллион паролей, собранных в утечках 2023–2026: большинство из них крайне ненадежны, для подбора 48% нужно меньше минуты. Подробности: kas.pr/urf6
-
Евгений Касперский
@e_kaspersky_ru
Новый троян VoidStealer научился обходить защиту сохранённых данных в Chrome: инфостилер подключается к процессу браузера как отладчик и перехватывает мастер-ключ из оперативной памяти. Под угрозой куки, сессии и пароли в Chrome и других браузерах – Microsoft Edge, Brave, Opera, Vivaldi и так далее. Подробности: kas.pr/7jhs
-
Евгений Касперский
@e_kaspersky_ru
Мы внедрили новую категорию веб-фильтрации «Сайты с неопределенным уровнем доверия»: это подозрительные ресурсы, которые нельзя однозначно отнести к фишинговым, но их деятельность небезопасна. Подробный лонгрид, что это такое: kas.pr/5z5d
-
Евгений Касперский
@e_kaspersky_ru
Исследование активностей группировки BO Team: от атак на медицину к фокусу на производственный, телекоммуникационный и нефтегазовый секторы. Анализируем исходники бэкдора ZeronetKit, рассказываем о свежих атаках и про задействованную в них UNIX/Linux‑версию, а также пересечения с Head Mare. Подробнее: kas.pr/3dv1
-
Евгений Касперский
@e_kaspersky_ru
Атака на цепочку поставок DAEMON Tools: с 8 апреля 2026 через официальный сайт распространяются версии c бэкдором (ПО подписано действительным сертификатом). Фиксируем заражения в 100+ странах. Подробнее: kas.pr/z7k3
-
Евгений Касперский
@e_kaspersky_ru
В честь 4 мая (MTFBWY!) наши исследователи озаботились подробным разбором экзистенциальных вопросов кибербезопасности дроидов во вселенной "Звёздных войн". Например:
1) Почему некоторые из них готовы по велению хозяина преступать закон?
2) От чего зависит, кого именно они считают хозяином?
3) Как они сами определяют, кому именно хранить верность и чьи приказы выполнять?
Подробный тематический рисёрч и даже рекомендации: kas.pr/5vwk -
Евгений Касперский
@e_kaspersky_ru
Мы всё чаще видим фишинг через e-mail-сервис Amazon SES (часть экосистемы AWS): письма проходят аутентификацию и выглядят легитимно, а ссылки ведут на поддельные формы. Как это работает + рекомендации: kas.pr/tg41
-
Евгений Касперский
@e_kaspersky_ru
Группировка Silver Fox атакует организации в России и Индии: фишинг «от налоговой» → модифицированный загрузчик → известный бэкдор ValleyRAT + ранее недокументированный Python‑бэкдор ABCDoor. Подробнее: kas.pr/haz5
-
Евгений Касперский
@e_kaspersky_ru
SIEM‑корреляция эволюционирует: вместо статичных правил и одиночных событий — обновляемый контент и цепочки атак как последовательности действий. Подробнее: kas.pr/and3
-
Евгений Касперский
@e_kaspersky_ru
В цифровом мире “уши” есть не только у стен — но и много чего еще, включая автомобили. Современная машина – компьютер на колёсах с разнообразными датчиками: хранит/передаёт GPS‑маршруты, телеметрию и следы подключённого смартфона (звонки, контакты, голосовые команды). А у авто с модемом и SIM-картой данные могут быть доступны и через серверы производителя. Подробнее здесь: kas.pr/hn21
-
Евгений Касперский
@e_kaspersky_ru
Наблюдаем волну фишинга (с середины апреля 2026): сайт выдуманного ресурса «МНЦ — Центра цифровой безопасности» предлагает “проверить личный кабинет” и просит оставить номер телефона. На который потом звонят мошенники с разными сценариями, в том числе, убеждающие перевести деньги на “безопасный счет”. Подробности: kas.pr/j8v5
-
Евгений Касперский
@e_kaspersky_ru
"Срочно в номер": уязвимость Copy Fail позволяет получить root практически на любой сборке Linux. Рассказываем детали, показываем как защититься с помощью наших продуктов, даём рекомендации по настройке SIEM
👉 kas.pr/jo2e -
Евгений Касперский
@e_kaspersky_ru
Рассказываем про атаки хакерской группы HeartlessSoul на российскую авиационную промышленность через фишинг и вредоносную рекламу с целью кражи данных. Особый интерес – к геоданным (разнообразным GIS-файлам). Подробности, а также индикаторы компрометации: kas.pr/1om5
-
Евгений Касперский
@e_kaspersky_ru
Ландшафт угроз для систем промышленной автоматизации на Ближнем Востоке, 4 квартал 2025: высокий риск целевых атак, проблемы с сегментацией сети, много шпионских атак. Йемен на втором месте в мире по доле атакованных компьютеров АСУ в мире, а Израиль – в десятке самых безопасных стран. Больше данных и подробности: kas.pr/sm5e
-
Евгений Касперский
@e_kaspersky_ru
Учёные из трех университетов Гонконга опубликовали научную работу, в которой показывают, что оптоволоконный кабель можно использовать для прослушки. Разбираемся, насколько это возможно на практике: kas.pr/a1zu
-
Евгений Касперский
@e_kaspersky_ru
Представляем обзор международной практики по обману налогоплательщиков, готовящих к подаче свои декларации.
Как негодяи обманывают граждан? Методы как классические, так и посвежее, с элементом ИИ:
❌Имитация легитимных сайтов, в том числе государственных служб разных стран (Германия, Франция, Австрия, Швейцария, Бразилия, Чили, Колумбия).
❌ Кража учетных данных и личной информации.
❌ Распространение вредоносного ПО под видом "важных документов" или “’электронного ключа” от налоговой (PDF, ZIP-архивы с паролем).
❌ Платные "услуги": Мошеннические предложения по оформлению/проверке налоговых документов с целью кражи данных.
❌ Атаки на криптоинвесторов.
❌ Фишинговые ИИ-модели: "помощь" с заполнением деклараций и т. п.
Подробности: kas.pr/zoa7 -
Евгений Касперский
@e_kaspersky_ru
Раскрываем детали ранее неизвестной техники повышения привилегий в Windows RPC. Уязвимость обусловлена архитектурным просчётом и на данный момент не исправлена. Рассказываем также и про меры по снижению рисков: kas.pr/npk6
-
Евгений Касперский
@e_kaspersky_ru
Самые тёплые пожаления из Вьетнама, где я по работе, так что короткое видео – и бежать!
-
Евгений Касперский
@e_kaspersky_ru
Более 20 вредоносных iOS-криптокошельков: как криптостилер FakeWallet распространяется через App Store: kas.pr/v92a
-
Евгений Касперский
@e_kaspersky_ru
Злоумышленники подменили легитимные адреса для загрузки ПО для системного администрирования CPU-Z, HWMonitor (HWMonitor Pro) и Perfmonitor 2 на веб-сайте cpuid[.]com, и посетители скачивали протрояненные дистрибутивы с вредоносных страниц. Происходило это с 9 по 10 апреля. Подробности: kas.pr/zqv7
-
Евгений Касперский
@e_kaspersky_ru
Описываем хактивистские атаки RGB-Team, нацеленные на организации в России, происходившие вплоть до июля 2024. Рассказываем про самописный червь CMoon, откуда он взялся и как связан с вымогателями Eternity: kas.pr/oc3n
-
Евгений Касперский
@e_kaspersky_ru
Троянец с очень длинной цепочкой заражения: ClipBanker распространяется под видом проекта на GitHub, содержащего легитимное ПО Proxifier во вредоносной обёртке. Подробности: kas.pr/8a2e
-
Евгений Касперский
@e_kaspersky_ru
Сводный отчёт от нашей команды сервисов безопасности (MDR, реагирование на инциденты, Compromise Assessment и SOC Consulting) за 2025-й год: меньше критичных инцидентов, чаще всего злоумышленники эксплуатируют CVE в продуктах Microsoft, самые популярные векторы начального доступа: внешние приложения, валидные аккаунты и доверенные отношения (>80% атак). И много ещё интересного, полный отчёт здесь: kas.pr/zm8p
-
Евгений Касперский
@e_kaspersky_ru
Много шума наделала новость про набор эксплойтов для iPhone под названием Coruna, ну а мы делимся его обобщённым обзором от Бориса Ларина @oct0xor из команды GReAT. И да, связи с «Операцией Триангуляция» прослеживаются. Подробности: kas.pr/35sm
-
Евгений Касперский
@e_kaspersky_ru
Под видом средства для обхода блокировов FixIt на Youtube активно распространяют ворующий данные вредонос Arcane. Цель – русскоязычная аудитория. Подробности от коллег из GReAT: kas.pr/o711
-
Евгений Касперский
@e_kaspersky_ru
Рассказываем про вымогательскую группу Toy Ghouls (a.k.a. bearfly или laboo.boo), нацеленную на российские организации. Используют они преимущественно общедоступные утилиты и слитый код. Есть признаки возможной связи с группой Head Mare, а в записках с требованием выкупа злоумышленники представляются монстром Лабубу. Подробности: kas.pr/4of1
-
Евгений Касперский
@e_kaspersky_ru
Мобильная вирусология – 2025: более 815 тысяч вредоносных установочных пакетов, включая 255 мобильных банковских троянцев. Другие цифры года и подробности: kas.pr/ivv9
-
Евгений Касперский
@e_kaspersky_ru
Четвертый квартал 2025 года оказался очень насыщенным по количеству обнаруженных критических уязвимостей. Подробности – в нашем отчёте: kas.pr/wis2
-
Евгений Касперский
@e_kaspersky_ru
Рассказываем о масштабной фишинговой рассылке, организованной хактивистской группировкрой Head Mare, с новой версией бэкдора PhantomCore (PhantomDL): kas.pr/c2q8
-
Евгений Касперский
@e_kaspersky_ru
Новая кампания атак Librarian Likho: автоматизация фишинга, динамическая замена командного сервера в скриптах, обновлённые механизмы обхода средств защиты и не только. Подробности: kas.pr/gi4q
-
Евгений Касперский
@e_kaspersky_ru
Новая волна атак на российские организации Head Mare: новый бэкдор PhantomHeart, переработанный в виде PowerShell-скрипта, и в целом растущая опора на нативные механизмы Windows, а также много ещё чего интересного: kas.pr/o613
-
Евгений Касперский
@e_kaspersky_ru
Игры кончились: когда «бесплатно» обходится слишком дорого. Рассказываем про загрузчика RenEngine?
securelist.ru/renengine-campaign-with-hijackloader-lumma-… -
Евгений Касперский
@e_kaspersky_ru
Рассказываем про обновлённые инструменты APT-группы HoneyMyte, включая новую версию бэкдора CoolClient: kas.pr/21oz
-
Евгений Касперский
@e_kaspersky_ru
Вредоносное обновление антивирусного ПО eScan – что оно делало, и как эту атаку провернули (пишут про нелегитимный доступ к одному из региональных серверов обновлений), что известно на данный момент: kas.pr/c8jh
-
Евгений Касперский
@e_kaspersky_ru
Рассказываем о ранее не описанном DCOM-объекте, который может использоваться для горизонтального перемещения: kas.pr/m17w
-
Евгений Касперский
@e_kaspersky_ru
Изучаем безопасность протокола Zigbee в промышленной среде: kas.pr/2teq
-
Евгений Касперский
@e_kaspersky_ru
Рассказываем о способах обнаружения фреймворка Mythic на основе анализа сетевого трафика: kas.pr/5tpo
-
Евгений Касперский
@e_kaspersky_ru
Тем временем эксплуатация React4Shell (CVE-2025-55182) набирает обороты, мы видим кратный рост числа атак на ханипоты. Подробности, в том числе постэксплуатационная активность и IoC здесь: kas.pr/h15
-
Евгений Касперский
@e_kaspersky_ru
Злоумышленники используют страницы диалогов в ChatGPT и платную рекламу в Google, чтобы пользователи Mac-устройств, которые хотят установить ИИ-браузер Atlas, вместо него скачивали и запускали вредоносный скрипт: kas.pr/noz3
-
Евгений Касперский
@e_kaspersky_ru
Серьезность критической уязвимости CVE-2025-55182 (React4Shell) оценена на 10 из 10 по шкале CVSS. Она затрагивает функционал React Server Components, который применяется в приложениях с использованием библиотеки React. Рассказываем, в чём угроза и как защититься 👉
-
Евгений Касперский
@e_kaspersky_ru
Новые инструменты и методы APT-группы Tomiris (атакует преимущественно высокостатусные политические и дипломатические структуры): фреймворки Havoc и AdaptixC2, реверс-шеллы (в т.ч. для Telegram) 👉 kas.pr/aed1
-
Евгений Касперский
@e_kaspersky_ru
Публикуем исследование, как APT ToddyCat развивала методы получения скрытого доступа к электронной почте своих целей. В первой части – инциденты во второй половине 2024 — начале 2025 года 👉 kas.pr/x665
-
Евгений Касперский
@e_kaspersky_ru
Что на картинке?
Doom - это понятно. Интереснее на чём - это головное устройство одной китайской машины. И всё вместе - наше новое исследование автобезопасности, которое подробно рассказывает, как удалось совместить первое и второе
kas.pr/6mym -
Евгений Касперский
@e_kaspersky_ru
Что новенького в бэкдоре GoRed?
Рассказываем о новых TTP, инструментах и объектах инфраструктуры операторов этой малвари, а также любопытных пересечениях с другими хакерскими группировками 👉 kas.pr/4gc2 -
Евгений Касперский
@e_kaspersky_ru
Уязвимость Pixnapping для Android позволяет вредоносному ПО с помощью жонглирования полупрозрачными окнами пиксель за пикселем извлекать скриншоты из приложений. Плохая новость: подвержены, видимо, все Android-фоны. Хорошая: в реальных атаках эксплуатация уязвимости замечена (пока) не была. Подробности: kas.pr/193j
-
Евгений Касперский
@e_kaspersky_ru
Разбираем вредоносные кампании BlueNoroff, получившие названия GhostCall и GhostHire. Фишинговые сайты, замаскированные под Zoom, ZIP-архивы с вредоносными проектами GitHub, активное использование ИИ и многое другое, все подробности: kas.pr/j946
-
Евгений Касперский
@e_kaspersky_ru
11/11 11:11
-
Евгений Касперский
@e_kaspersky_ru
Сегодня мы подписали меморандум о взаимопонимании с вьетнамской Академией народной безопасности, ведущим местным правоохранительным вузом. Будем делиться опытом и активно сотрудничать.
-
Евгений Касперский
@e_kaspersky_ru
Chat-GPT: рассказываем про политику по сбору данных, разбираем, как настроить максимальный уровень защиты 👉 kas.pr/t8kj
-
Евгений Касперский
@e_kaspersky_ru
Фреймворк для постэксплуатации AdaptixC2 (можно сказать, что это альтернатива Cobalt Strike, появившаяся в 2025), распространяется теперь и через npm. Подробности, а также IoC 👉 kas.pr/t7xp
-
Евгений Касперский
@e_kaspersky_ru
Иногда совершенно неожиданный и невинный корпоративный сайт теряет трафик, так как его начинают классифицировать как "для взрослых". Причина? Скрытые SEO-спам-блоки, которые пользователи не видят, о которых владельцы сайта не в курсе, но за которые “банят” в поисковиках. Подробности: kas.pr/1mfy
-
Евгений Касперский
@e_kaspersky_ru
Обзор последней кампании активной APT-группы Mysterious Elephant, основной целью которой являются правительственные организации и внешнеполитические ведомства в Азиатско-Тихоокеанском регионе 👉 kas.pr/456n
-
Евгений Касперский
@e_kaspersky_ru
Средний пользователь интернета оставляет в нём массу следов: десятки, если не сотни аккаунтов, комментарии, объявления, не говоря уже о данных, которые о нас собирают цифровые сервисы. Возможно ли это след уменьшить? Ответ: да, и вот инструкция, как это сделать 👉
-
Евгений Касперский
@e_kaspersky_ru
На фоне сегодняшнего прекращения поддержки Windows 10 стоит ожидать ускорения перехода на 11-ю версию, в том числе в корпоративной среде. В связи с этим делимся кратким обзором изменений в криминалистических артефактах в этой системе 👉 kas.pr/y3jw
-
Евгений Касперский
@e_kaspersky_ru
Подробно рассказываем, что за артефакт AmCache, почему его изучение так полезно при криминалистических исследованиях, а заодно представляем полезную утилиту AmCache-EvilHunter 👉 kas.pr/d5un
-
Евгений Касперский
@e_kaspersky_ru
Вот вам небольшая пасхалочка в ленты!
-
Евгений Касперский
@e_kaspersky_ru
Увлекательная история про уязвимости в IT-экосистеме приложений производителя интим-игрушек (!) Lovense, и как их годам не чинили 👉 kas.pr/y4xk
-
Евгений Касперский
@e_kaspersky_ru
Червь Shai-Hulud захватил более 500 npm-пакетов, включая популярные библиотеки CrowdStrike и @ctrl/tinycolor. Рассказываем про масштабную атаку на цепочку поставок: с какого пакета началось заражение, и что делать 👉 kas.pr/jry5
-
Евгений Касперский
@e_kaspersky_ru
При всём уважении к Звёздному городку, Музею космонавтики и другим российским и зарубежным тематическим местам - лучше Музея РКК "Энергия" о первых шагах человечества в космос ничто не расскажет.
Потому что здесь всё НАСТОЯЩЕЕ. Да!
Рассказываю и показываю подробнее 👉 -
Евгений Касперский
@e_kaspersky_ru
Пожалуй, самый масштабный в индустрии технический анализ кибергрупп, атакующих Россию.
Мы разделили их на 3 кластера: хактивисты, APT-группы и новые гибридные структуры. Многие из групп появились после 2022 года и публично называли себя проукраинскими 👉 securelist.ru/three-hacktivist-apt-clusters-tools-and-ttp… -
Евгений Касперский
@e_kaspersky_ru
Изучаем, как работают механизмы защиты macOS, как их обходят атакующие и как детектировать и предотвращать такие атаки 👉kas.pr/px5f
-
Евгений Касперский
@e_kaspersky_ru
Cookie-файлы и как их готовить: зачем они нужны, чем опасны и при чем тут session hijacking 👉 kas.pr/a17y
-
Евгений Касперский
@e_kaspersky_ru
Снова у Интерпола большая кибероперация, и снова при нашей поддержке. Короткой строкой: 18 стран в Африке + Великобритания, 1200+ арестованных, почти 100 млн долларов вернули пострадавшим. Называется операция Серенгети 2.0 👉 kas.pr/c1n7
-
Евгений Касперский
@e_kaspersky_ru
История бэкдора PipeMagic с 2022 года: атаки в Юго-Восточной Азии, Саудовской Аравии и Бразилии, поддельное приложение-клиент ChatGPT и многое другое. Совместное исследование с коллегами из bi.zone 👉 kas.pr/6an3
-
Евгений Касперский
@e_kaspersky_ru
Боты, подарки и крипта: как обманывают в Telegram
Рассказываем про актуальные способы скама и фишинга в Telegram и как им противостоять 👉 kas.pr/4goo -
Евгений Касперский
@e_kaspersky_ru
Новые тренды в фишинге и скаме: как ИИ и соцсети меняют правила игры 👉 kas.pr/eic9
-
Евгений Касперский
@e_kaspersky_ru
Новые тренды в фишинге и скаме: как ИИ и соцсети меняют правила игры 👉 kas.pr/eic9
-
Евгений Касперский
@e_kaspersky_ru
Детальный технический разбор троянца Efimer: кража криптовалюты, взлом WordPress и массовая рассылка спама 👉 kas.pr/k66n
-
Евгений Касперский
@e_kaspersky_ru
Интересный случай из IR-практики в Бразилии: (снова) набирает обороты техника BYOVD (Bring Your Own Vulnerable Driver) с использованием легимимных драйверов для отключения антивирусных процессов 👉 kas.pr/1gcw
-
Евгений Касперский
@e_kaspersky_ru
Через мессенджеры начал активно распространяться мобильный шпион LunaSpy, который чаще всего прикидывается антивирусом или банковским защитником.
Что он реально делает на девайсах пользователей и как от него защититься 👉 kas.pr/8ss1 -
Евгений Касперский
@e_kaspersky_ru
Несмотря на нативную защиту от дипфейков кибермошенники начали массово заходить в соцсети и мессенджеры с фейковыми видео от инвестбанкиров 👉 kas.pr/b5qr.
Бонус-трек: как защитить свои инвестиции и не стать жертвой дипфейков. -
Евгений Касперский
@e_kaspersky_ru
У нас вышел разбор истории про атаки на серверы Microsoft SharePoint от команды GReAT.
Как обнаружили наши эксперты, нынешние уязвимости в SharePoint на самом деле берут начало от старой проблемы — неполного исправления Микрософтом дыры аж пятилетней давности.
Подробности 👉 -
Евгений Касперский
@e_kaspersky_ru
Рассказываем о целевой атаке APT41 в Африке, которую зафиксировали аналитики нашего MDR. Подробности 👉 kas.pr/3tb2
-
Евгений Касперский
@e_kaspersky_ru
История расследования кражи криптоактивов на $500K, или ещё раз о необходимости проверять open-source-пакеты перед установкой 👉 kas.pr/g615
-
Евгений Касперский
@e_kaspersky_ru
Как наладить повседневную жизнь и уменьшить при этом свой цифровой след 👉 kas.pr/x5x3
-
Евгений Касперский
@e_kaspersky_ru
В июле 2024 российские организации начали получать рассылки с целью заражения ранее неизвестным шпионом Batavia. С марта этого года число детектов растёт. Подробности здесь: kas.pr/m1cd
-
Евгений Касперский
@e_kaspersky_ru
Zoom стал самым популярным сервисом, под который маскируются киберугрозы для малого и среднего бизнеса. Также злоумышленники часто имитируют приложения Microsoft Office и ИИ-агенты (ChatGPT, DeepSeek). Подробнее – в отчёте об угрозах 2025 года 👉 kas.pr/j5q5"
-
Евгений Касперский
@e_kaspersky_ru
Еще один мобильный троянец в поисках фотографий в галерее смартфона, который распространялся как через неофициальные источники, так и через магазины приложений Google Play и App Store. Предположительно, он нацелен на криптовалютные активы жертв и связан со SparkCat. Мы назвали находку SparkKitty. Подробности 👉 kas.pr/a9xf
-
Евгений Касперский
@e_kaspersky_ru
В новостях шум по поводу крупнейшей в истории утечки паролей, 16 млрд аккаунтов, как минимум 455 млн – российских. Хорошая новость: вероятно, всё не так ужасно. Плохая – менять пароли всё равно желательно. Больше информации здесь: kas.pr/q9cj
-
Евгений Касперский
@e_kaspersky_ru
CVE-2025-6019: время обновлять Linux
Исследователи нашли уязвимость, позволяющую получить права root на большинстве сборок Linux.
Подробности👉 kas.pr/2dxe -
Евгений Касперский
@e_kaspersky_ru
Как заранее оценить все сложности поддержки open source приложений и выбрать самое эффективное?
6 советов для принятия правильного решения 👉 kas.pr/vs2g -
Евгений Касперский
@e_kaspersky_ru
Волна атак ещё одного варианта старого-недоброго ботнета Mirai на DVR-устройства TBK с уязвимостью CVE-2024-3721. Подробности 👉 kas.pr/7bok
-
Евгений Касперский
@e_kaspersky_ru
Закат в Рио с "Сахарной головы". Комментарии излишне!
-
Евгений Касперский
@e_kaspersky_ru
Зомби-эпидемия криптоджекинга: майнер #dero массово заражает контейнеры через открытые API Docker 👉 kas.pr/dh6s
-
Евгений Касперский
@e_kaspersky_ru
Как атакуют устройства #apple через уязвимости в AirPlay (aka AirBorne-уязвимости) и как от всего этого защищаться👉 kas.pr/w9uf
-
Евгений Касперский
@e_kaspersky_ru
От коллег из Security Services – масштабное исследование инструментов для пентеста. В первой части (kas.pr/z4vf) описываем существующие решения, принципы собственной разработки. Вторая часть (kas.pr/c8r3) – подробный анализ нашего инструмента.
-
Евгений Касперский
@e_kaspersky_ru
Apple обновляет родительский контроль: достаточно ли этого?
Рассказываем, как работают новые функции Apple для защиты детей, в чём их ограничения и почему без сторонних решений всё равно не обойтись 👉 kas.pr/xzm4 -
Евгений Касперский
@e_kaspersky_ru
Техника ClickFix: что это, чем она опасна и как от неё защититься 👉 kas.pr/w8at
-
Евгений Касперский
@e_kaspersky_ru
Разбираем новую версию троянца Triada, обнаруженную в прошивках фейковых Android-смартфонов 👉 kas.pr/m6br
-
Евгений Касперский
@e_kaspersky_ru
Преступники украли блог с помощью подмены SIM-карты, наделали дипфейков, чтобы устроить фальшивую раздачу призов. Печальная история – повод вспомнить, что в интернете полно разводок, что дипфейки – реальная угроза, и что стоит беречь свои аккаунты в соцсетях, а также SIM-карты. Подробнее + инструкции 👉 kas.pr/rc96
-
Евгений Касперский
@e_kaspersky_ru
Снова новости про группу Lazarus.
Мы обнаружили и отслеживали кампанию, которую назвали «Операция SyncHole». Направлена она против организаций в Южной Корее. В ходе атак используется сложная тактика заражения через легитимные сайты (watering hole) и эксплуатации уязвимостей в южнокорейском ПО.
Подробности 👉 kas.pr/4qmp -
Евгений Касперский
@e_kaspersky_ru
Фишинговые атаки с использованием HTML в SVG 👉 kas.pr/y424
-
Евгений Касперский
@e_kaspersky_ru
Не софтом единым - представляем бету-2 нашего NGFW, уже летом выкатим коммерческую версию 👉 kas.pr/wej8
-
Евгений Касперский
@e_kaspersky_ru
Ура!!!
-
Евгений Касперский
@e_kaspersky_ru
Как воруют деньги через и с помощью NFC и что с этим делать 👉 kas.pr/bnu4
-
Евгений Касперский
@e_kaspersky_ru
ВДНХ, павильон 53, музей техники Гаража особого назначения.
Весьма любопытное место! Здесь хранятся раритетные и более современные автомобили, в разные годы обслуживавшие первых лиц нашего государства. Верней, от самого начала истории ГОН и по наши дни. Любителям истории отечественных представительских автомобилей здесь будет весьма и весьма интересно 👉 kas.pr/h6i3 -
Евгений Касперский
@e_kaspersky_ru
Обсуждаем с уважаемыми коллегами, уничтожит ли ИИ человечество 👉 kas.pr/3ask
-
Евгений Касперский
@e_kaspersky_ru
Мы начинаем приём студентов на стажировку!
Направления: разработка, devops, инфобез, тестирование, сисадмины, документация.
Всё просто: заполняешь анкету по этой ссылке kas.pr/78ou до 20 апреля, выполняешь отборочные задания, собеседуешься с командой и с 20 июня у тебя работа, перспективы, знакомства, драйв (+хорошая зарплата!).
Кто первый встал, того и тапки! В смысле, кто раньше заполнил анкету - у того больше шансов. Ждём! -
Евгений Касперский
@e_kaspersky_ru
Не #deepseek единым: рассказываем о других уловках мимикрии багрузчика TookPS для обмана пользователей и распространения 👉 kas.pr/dg5r
-
Евгений Касперский
@e_kaspersky_ru
Как превратить буквально любое (Android, Linux, Windows) устройство в AirTag и следить за ним через яблочную сеть Find my iPhone👉 kas.pr/7ykg
-
Евгений Касперский
@e_kaspersky_ru
Прорыв тысячелетия! Ура!
Мы запустили революционную систему безопасности: метод защиты паролей, использующий законы квантовой механики.
Пароли теперь существуют в суперпозиции - они меняются каждый раз, когда кто-то пытается их подобрать. Если злоумышленники вводят неверный вариант, система «наблюдает» за попыткой, и пароль коллапсирует в новую комбинацию.
Это прорыв!!1 👉 kas.pr/cd6p -
Евгений Касперский
@e_kaspersky_ru
Выступал недавно в Бауманке, задали вопрос, который до этого ни разу не задавали. Если бы у меня появился дополнительный час в день, на что я бы его потратил? Мой ответ:
- Квантовые технологии
- Нейроморфные системы
- Современная криптография
Правда часа в день бы не хватило серьезно разобраться. Но три темы для меня очень любопытные. -
Евгений Касперский
@e_kaspersky_ru
Когда кажется, что "умные" устройства уже ничем не могут удивить, на сцену выходит... умный матрас Eight Sleep! :)
Основная функция этого чуда техники — подогрев или охлаждение постели, борьба с храпом и разные другие причуды.
Разумеется, это чудо-устройство взломали.
Рассказываем как 👉 kas.pr/38ho -
Евгений Касперский
@e_kaspersky_ru
Мы обнаружили новый стилер Arcane, распространяющийся через YouTube-ролики с рекламой читов. Стилер собирает множество сведений, включая данные аккаунтов из VPN- и игровых клиентов, а также различных сетевых утилит, таких как ngrok, Playit, Cyberduck, FileZilla и DynDNS.
Позднее злоумышленники выпустили загрузчик со схожим названием, который якобы скачивает читы и кряки, но на практике доставляет на устройство жертвы вредоносное ПО 👉 kas.pr/x7xp -
Евгений Касперский
@e_kaspersky_ru
Высокоморальный фильтр для обнажёнки в сообщениях: разбираемся, что за приложение Android System SafetyCore, которое Google установил повсеместно на андроидофоны 👉 kas.pr/7cvd
-
Евгений Касперский
@e_kaspersky_ru
Обзор хактивистских группировок Head Mare и Twelve, у которых, как оказывается, ноги растут из одного места (в прямом смысле :) 👉 kas.pr/2a15
-
Евгений Касперский
@e_kaspersky_ru
Душераздирающая реальная история общения с целой бригадой мошенников 👉 kas.pr/o8zu. Персонажей – на небольшое театральное представление.
Тут тебе и «сотрудник Центробанка», интересующийся наличием драгоценностей, и «Минобрнауки», предупреждающее о корреспонденции звонком в WhatsApp, и «вторая линия поддержки Госуслуг», рассказывающая, что «ситуация сложная», и вишенкой на торте – звонок из «Следственного комитета» в Telegram.
В данном случае обошлось без потерь. К сожалению, так бывает не всегда. Всячески призываю и вас морально готовиться, что мошенники будут звонить и вам, держать спички сухими, а уровень паранойи – повышенным! -
Евгений Касперский
@e_kaspersky_ru
Наша телеметрия показывает новую волну активности по распространению DCRat. Платный доступ к бэкдору предоставляется по модели MaaS. Помимо этого, злоумышленники также обеспечивают поддержку зловреда и настраивают инфраструктуру для размещения командных серверов 👉
-
Евгений Касперский
@e_kaspersky_ru
Майнер под прикрытием: как шантажируют блогеров для распространения SilentCryptoMiner под видом средства для обхода блокировок 👉 kas.pr/sz14
-
Евгений Касперский
@e_kaspersky_ru
Как не влипнуть, конвертируя файлы онлайн 👉 kas.pr/an5v
-
Евгений Касперский
@e_kaspersky_ru
Недавняя утечка одного из крупнейших брокеров данных геолокации Gravy Analytics и как защитить данные о своём местоположении (спойлер: всё сложно) 👉 kas.pr/3vi8
-
Евгений Касперский
@e_kaspersky_ru
Кибербез и журналистика – неожиданный, но важный тандем.
🔍Как журналисты защищают себя и свои источники?
🔍Какие риски несут расследования на основе открытых данных?
🔍Как рассказывать людям о кибербезе и не только?
Подключайтесь к подкасту 👉 vk.com/video-21022222_456239887 -
Евгений Касперский
@e_kaspersky_ru
50%.
Эта цифра - годовой (2024) рост доли пользователей, столкнувшихся с телефонным мошенничеством. Я не сомневаюсь, что рано или поздно мерзацы получат по заслугам. Но хотелось бы, конечно, чтобы пораньше, потому что страдают самые уязвимые и незащищённые люди.
На форуме "Кибербезопасность в финансах" обсуждали эту проблему на самом высшем уровне. Выводы и перспективы 👉 kas.pr/nvf7 -
Евгений Касперский
@e_kaspersky_ru
Восемь признаков, что ваш WhatsApp взломали, и что делать, если это случилось 👉 kas.pr/3j44
-
Евгений Касперский
@e_kaspersky_ru
Кампания #gitvenom: кража криптовалюты через GitHub (атаки по всему миру, но больше всего жертв в RU, BR и TR) 👉 kas.pr/tvw2
-
Евгений Касперский
@e_kaspersky_ru
Кибербезопасность была одним из пионеров использования ИИ. Что мне особенно приятно – наша компания была одной из первых в отрасли, начавших успешно внедрять светлое ИИ-будущее.
На днях у нас случился радостный юбилей. 20 лет назад зародился прототип самой первой ИИ-технологии для автоматического анализа вредоносного кода и производства «детектов» – антивирусных обновлений, которые защищают от новых атак.
Подробнее 👉 kas.pr/mf9q -
Евгений Касперский
@e_kaspersky_ru
Пешком в Мачу-Пикчу!
Вариантов добраться до этого древнего города инков немного: поездом или 4-дневным высокогорным треком (вертолёт и прочие неспортивные телепортации не в счёт :). Первый вариант я реализовал ещё в 2011г. и с тех пор мечтал погулять по этим тропам ногами.
Что сказать? Обалденное приключение! 👉 kas.pr/g9pp -
Евгений Касперский
@e_kaspersky_ru
Всё что вы хотели узнать о «мемных» криптовалютах (TRUMP, DOGE), как они работают, и как не потерять на них деньги 👉 kas.pr/7zbn
-
Евгений Касперский
@e_kaspersky_ru
Мы поддержали новый Глобальный цифровой договор ООН. Почему и зачем - подробности 👉 kas.pr/yv8z
-
Евгений Касперский
@e_kaspersky_ru
Взлом и кража аккаунтов WhatsApp и Telegram: как не попасться мошенникам?
Разбираем все способы угнать аккаунты — от QR-кодов до фальшивых подарков и вирусов — и как от них защититься 👉 kas.pr/e8rr -
Евгений Касперский
@e_kaspersky_ru
Как избежать разнообразного онлайн-негодяйства (а его хватает!), объединяемого такой возвышенной темой, как любовь 👉 kas.pr/ad9e
-
Евгений Касперский
@e_kaspersky_ru
На днях случилась годовщина масштабной ransomware-атакt на гиганта американского медицинского страхования, компанию UnitedHealth Group.
Собрали все доступные данные в одном материале 👉 kas.pr/pkm4 -
Евгений Касперский
@e_kaspersky_ru
Мы обнаружили, насколько понимаю, первый троян-стилер в эппловском App Store. И да, в Google Play SparkCat тоже есть. Крадет данные о криптокошельках, анализируя фотографии. Подробности 👉 kas.pr/3zwx
-
Евгений Касперский
@e_kaspersky_ru
Эй, @deepseek_ai, есть вопросики :) Ибо зело!
-
Евгений Касперский
@e_kaspersky_ru
Еще одна угроза для пользователей macOS - стилер Banshee. В первую очередь стоит волноваться владельцам криптовалют и пользователям пиратского ПО. Подробнее 👉 kas.pr/xc4v
-
Евгений Касперский
@e_kaspersky_ru
Посмотреть на линии Наска - моя мечта откуда-то из детства, когда я увлечённо изучал географию мира.
Что ж - получилось!
Зачем жители рисовали на поверхности пустыни?
Подумаем вместе в комментариях в моём блоге 👉 kas.pr/8gmxThis media couldn't be displayed. See it on the original post. -
Евгений Касперский
@e_kaspersky_ru
Свадьба не состоится.
Почему? Потому что это фейк!
Это стилер Tria бомбит пользователей #android зараженными APK, а потом тащит со смартфонов переписку в мессенджерах, email, спамит контакты и вымогает деньги.
Подробнее 👉 kas.pr/6p7i -
Евгений Касперский
@e_kaspersky_ru
Каждый отправляемый нами файл содержит много скрытой дополнительной информации. Зачем нужны эти метаданные и почему лучше их удалять? kas.pr/svm5
-
Евгений Касперский
@e_kaspersky_ru
Вся история хайпа, паники и непонимания вокруг атак на криптоалгоритмы с помощью квантового компьютера 👉 kas.pr/76po
-
Евгений Касперский
@e_kaspersky_ru
Как не подарить свой пароль злоумышленникам при входе на сторонние сайты и просмотре «зашифрованных» и «закрытых» документов 👉 kas.pr/v5fo
-
Евгений Касперский
@e_kaspersky_ru
Неизвестные взломщики используют недавно обнаруженные уязвимости в роботах-пылесосах Ecovacs, чтобы следить за их владельцами и портить им жизнь👉kas.pr/6us8
-
Евгений Касперский
@e_kaspersky_ru
Разноцветные горы Чжанъе Данься: никакого фотошопа! Оно всё так действительно выглядит на рассвете и закате.
rutube.ru/video/3d79b4607eb9475413d31c8837907f1f/ -
Евгений Касперский
@e_kaspersky_ru
Разбираем атаки Cyber Anarchy Squad. Подробности kas.pr/5zc1
-
Евгений Касперский
@e_kaspersky_ru
Если вы увидели, что кто-то выложил сид-фразу от своего кошелька онлайн, то весьма вероятно, что это – мошенническая разводка 👉kas.pr/w2ug
-
Евгений Касперский
@e_kaspersky_ru
Миграция преступной активности из Telegram на форумы даркнета, операции правоохранителей против APT-группировок и другие прогнозы по теневому рынку и угрозам из даркнета на 2025 год 👉kas.pr/4nn6
-
Евгений Касперский
@e_kaspersky_ru
Рассказываем об инструментарии в атаках Cloud Atlas, который они активно использовали в 2024. Заражения происходят с использованием уязвимости в MS Office. Подробности 👉kas.pr/8fe2
-
Евгений Касперский
@e_kaspersky_ru
Как злоумышленники эксплуатируют исправленную уязвимость в FortiClient EMS. Подробности 👉kas.pr/is56
-
Евгений Касперский
@e_kaspersky_ru
Если вы получили вот такое сообщение - удалите его.
Это новая схема распространения трояна-банкера для Android. Вам обещают доставить некий товар по оптовым ценам, и предлагают установить приложение для отслеживания посылки. По факту, вместо трекинговой утилиты подсовывают троян для перехвата финансовых учетных данных, пуш-уведомлений и другой важной информации.
👉 kas.pr/6vaq -
Евгений Касперский
@e_kaspersky_ru
"Женщину вынули, автомат засунули". Apple выпилила из App Store множество российских банковских приложений (но их всё равно устанавливают). А на эту поляну приползли фейковые.
Вы спросите: а как же хвалёная модерация Apple? А её, в общем-то, хвалила только Apple.
Рассказываем как определить подделку в App Store 👉 kas.pr/64ap -
Евгений Касперский
@e_kaspersky_ru
Безопасны ли зашифрованные хранилища файлов?
Что угрожает данным, хранящимся в Sync, pCloud и других зашифрованных аналогах Dropbox 👉 kas.pr/79tw -
Евгений Касперский
@e_kaspersky_ru
12:12 12/12/(12+12)
-
Евгений Касперский
@e_kaspersky_ru
Рассказываем о недавно обнаруженном методе атаки «ближайший сосед», который позволяет атакующим взломать сеть Wi-Fi, находясь на другом конце света 👉 kas.pr/x9c8
-
Евгений Касперский
@e_kaspersky_ru
А вы заклеиваете камеру на вашем ноутбуке или телефоне? Разбираемся, стоит ли это делать… kas.pr/p1k7
-
Евгений Касперский
@e_kaspersky_ru
NDR, EDR, XDR, IDS/IPS, NTA... от разнообразия аббревиатур даже у экспертов голова кругом идёт.
Популярно рассказываем о разных подходах к защите корпоративной сети и их реализации в нашей платформе KATA 👉 kas.pr/e948 -
Евгений Касперский
@e_kaspersky_ru
Три способа троянизации ИИ-систем и как с этим бороться 👉 kas.pr/g9ho
-
Евгений Касперский
@e_kaspersky_ru
«Покажите товар по видео»: новый обман на онлайн-барахолках.
Мошенники под видом покупателей выманивают коды доступа в банк прямо на онлайн-демонстрации товара 👉 kas.pr/6mzo -
Евгений Касперский
@e_kaspersky_ru
Национальный парк Цзючжайгоу, север китайской провинции Сычуань.
50 километров зелёных гор, бирюзовых озёр и разномастных водопадов.
Впечатления:
e-kaspersky.livejournal.com/1149280.html
e-kaspersky.livejournal.com/1150214.html
e-kaspersky.livejournal.com/1151321.html
e-kaspersky.livejournal.com/1152488.html -
Евгений Касперский
@e_kaspersky_ru
Киберпреступники рассылают пользователям #telegram фейковые подарочные подписки и "угоняют" аккаунты.
Как распознать такую подписку и защитить свою "Телегу"? 👉 kas.pr/7q44 -
Евгений Касперский
@e_kaspersky_ru
В Африке при нашей поддержке Интерпол и Африпол провели операцию «Серенгети», задержаны более 1000 подозреваемых kas.pr/ur3k
-
Евгений Касперский
@e_kaspersky_ru
Против слежки есть приём.
Электронная слежка приобрела колоссальный размах. Теперь незаметно закидывают в сумку или бардачок жертвы специальную метку-маячок (типа Apple AirTag или Samsung Smart Tag) и - вуаля! - злоумышленник знает всё о перемещениях объекта.
Мы добавили в наш продукт для Android функцию «Кто за мной следит» (Who’s Spying On Me), которая вычисляет не только маячки, но и сталкерские приложения.
Рассказываем подробнее 👉 kas.pr/7iio -
Евгений Касперский
@e_kaspersky_ru
Как не попасться на дипфейк?
Собрали для вас простую инструкцию 👉 dzen.ru/a/ZzyheXI1nGR-rg0R
Сохраняем, делимся с близкими и не забываем применять на практике! -
Евгений Касперский
@e_kaspersky_ru
У вас Android или iOS?
А всё равно! Спамерам и телефонным мошенникам придётся... а никак им не придётся. Вот рецепт: устанавливаете Kaspersky Who Calls, он определяет номера (база постоянно обновляется), блокирует подозрительные звонки (в том числе в мессенджерах), проверяет ссылки на фишинг и многое другое.
Рассказываем как установить и настроить приложение 👉 kas.pr/9svi -
Евгений Касперский
@e_kaspersky_ru
Kaspersky Password Manager - 15 лет!
В этот радостный день мы решили сделать любимому приложению подарок. Точнее всем его пользователям. Чтобы вам было удобнее с новым дизайном и навигацией, вы любили KPM ещё больше, и ему от этого было приятно :)
Смотрим, обновляемся, посылаем лучики добра и счастья 👉 kas.pr/n4zv -
Евгений Касперский
@e_kaspersky_ru
ИНТЕРПОЛ проводит информационную кампанию #thinktwice (то бишь #СемьРазОтмерьОдинРазОтрежь) для "повышения осведомлённости о кибермошенничестве и простых способах противодействовать ему". Вносим свою лепту!
Предлагаю всем всего за 2 минуты прокачать эту самую осведомлённость: 5 полезных советов, которые сильно улучшат вашу защиту от преступников в Сети.
👉kas.pr/69uk -
Евгений Касперский
@e_kaspersky_ru
Подписал соглашение о партнерстве в борьбе с киберпреступностью с Афрополом. Будем помогать африканским правоохранителям. kas.pr/dhi3
-
Евгений Касперский
@e_kaspersky_ru
Мы тут провели интересное исследование насчёт отношения людей к ИИ . Любопытные результаты! Делюсь.
✅ 42% хотя бы раз пользовались ИИ
✅ 27% допускают, что через какое-то время нейросети смогут научиться переживать эмоции
✅ Больше всего ИсИн-ции пророчат сфере образования (37%).
В общем, интересно! Читайте подробности 👉 kas.pr/p6nf -
Евгений Касперский
@e_kaspersky_ru
Очень рад объявить о стратегическом партнерстве с московским Музеем космонавтики (kosmo-museum.ru), одним из крупнейших научно-технических музеев России и одним из самых популярных музеев Москвы.
Надеюсь, что, помогая Музею сохранять, преумножать и осмыслять знания и опыт космических полётов исследований, мы вкладываем и наш кирпичик в космическое будущее человечества!
Чуть больше о визите в музей + немного ретро-18+ kas.pr/r8av
Подробнее о соглашении kas.pr/xoc8 -
Евгений Касперский
@e_kaspersky_ru
Как вылечить забывчивость Интернета?
Интернет склонен "забывать" старые тексты, терять фотки, целые сайты. Как вылечить у Всемирной сети этот склероз?
Делимся подробными, но понятными пошаговыми рекомендациями по сохранению Интернет-наследия 👉 kas.pr/q9a2 -
Евгений Касперский
@e_kaspersky_ru
Злоумышленники придумали новую схему: заманивают геймеров в модную криптовалютную игру про танчики, чтобы получить полный доступ к их компьютерам.
Как (не) сыграть в танчики и поймать бэкдор 👉 kas.pr/eh5y -
Евгений Касперский
@e_kaspersky_ru
Мозгоуносительный #закат на Камчатке, Камбальный хребет. #камчатка
-
Евгений Касперский
@e_kaspersky_ru
Приезжаю в офис, а тут - сюрприз! Сколько банок в "троне"? :)
-
Евгений Касперский
@e_kaspersky_ru
Tor Browser — оплот анонимности в Интернете, но даже этот инструмент не позволяет обеспечить полную конфиденциальность — и вот почему 👉 kas.pr/wp67
-
Евгений Касперский
@e_kaspersky_ru
Еще раз: у киберпреступности нет границ, это серьезная глобальная угроза. Для борьбы с ней жизненно необходимо активное международное сотрудничество.
Интерпол делает крайне важные вещи в плане борьбы с этой большой и сложной проблемой. И операция Synergia II сегодня вдвойне, втройне, а может быть и вдесятерне важнее в силу того, что в целом в мире наблюдается ой какой серьезный дефицит международного сотрудничества в этой чувствительной сфере.
Очень рад, что мы в этой операции участвовали и предметно помогали избавлять цифровое пространство от кибернегодяйства. Будем работать, чтобы таких операций было больше.
kas.pr/gxa5 -
Евгений Касперский
@e_kaspersky_ru
Новый троянец SteelFox маскируется под Foxit PDF Editor и AutoCAD, крадёт конфиденциальные данные и криптовалюту 👉 kas.pr/3bou
-
Евгений Касперский
@e_kaspersky_ru
Хакеры продолжают охотиться на разработчиков: во время фейкового собеседования их просят запустить скрипт с GitHub, в котором скрывается бэкдор 👉 kas.pr/61de
-
Евгений Касперский
@e_kaspersky_ru
Новшества-2024 в стандарте NIST SP 800-63 аутентификации и контроля цифровых аккаунтов:
Отмена регулярных смен пароля, запрет устаревших способов MFA и другие 👉 kas.pr/4u47 -
Евгений Касперский
@e_kaspersky_ru
Кибернегодяи используют LLM, чтобы автоматически генерировать качественный контент для мошеннических веб-сайтов, что затрудняет детектирование.
Но LLM не всегда работают идеально и оставляют артефакты, свидетельствующие о неумелом применении модели.
Рассказываем несколько прикольных случаев из нашей практики 👉 kas.pr/ab6w -
Евгений Касперский
@e_kaspersky_ru
Чтобы свести к минимуму ущерб от кибератак, нужна практика compromise assessment.
В нашем новом исследовании мы смотрим на реальные случаи, когда организации были скомпрометированы, несмотря на множество мер безопасности, и оценка компрометации стала последней линией защиты, которая успешно выявила инциденты 👉 kas.pr/51hd -
Евгений Касперский
@e_kaspersky_ru
Вредоносная «капча» распространяется через интернет-ресурсы (в т.ч. игровые сайты, ресурсы для взрослых; файлообменники; букмекерские сайты и т.д).
Кроме того, мы обнаружили, что «капча» распространяет не только стилер Lumma, но и троянца Amadey 👉 kas.pr/6qsq -
Евгений Касперский
@e_kaspersky_ru
Наше камчатское путешествие покидает пределы "домашних", "городских" вулканов и движется дальше, на юг полуострова, где его с распростёртыми объятиями встречает наш старый приятель, #Ксудач - ещё одна жемчужина в камчатской коллекции вулканов. Я уже не припомню, сколько раз здесь бывал, но эта огромная конструкция с масштабной кальдерой, новым кратером посередине и двумя непересекающимися озёрами внутри не перестаёт манить, притягивать и завораживать. kas.pr/d85p
-
Евгений Касперский
@e_kaspersky_ru
Как можно (было) следить за миллионами автомобилей Kia
Уязвимость в веб-портале Kia давала возможность взламывать автомобили и следить за их владельцами. Все, что для этого требовалось, – знать регистрационный номер автомобиля👉 kas.pr/fox8 -
Евгений Касперский
@e_kaspersky_ru
Рассказы о летней Камчатке ещё не закончены, но перенесёмся на пару месяцев вперед, то есть в октябрь-2024.
На свой 59-й день рождения я спрятался в Санье – китайском курорте на тропическом острове #Хайнань. Но можно было просто сказать "китайский курорт", так как кроме Саньи у них в таком масштабе ничего "пляжно-съедобного" вроде бы и нет. Это самый-самый юг Китая, и до Вьетнама здесь километров 250-300 по морю, тогда как до далекого Пекина – 2500 км, чуть больше, чем от Москвы до Нового Уренгоя и чуть меньше, чем от Сантьяго до Сан-Паулу. В общем, столько же, сколько от Тикси до Петропавловска-Камчатского. То есть не ближний свет.
Теплое море круглый год, солнце, парадайз! Но ненадолго… Пляжный туризм всячески приемлю, но в небольших дозах:-). -
Евгений Касперский
@e_kaspersky_ru
Срединный хребет Камчатки: вид сверху и вулкан Бакенинг
Еще немного умопомрачительных видов Камчатки, которую мы основательно отфотографировали этим летом. Сегодня в эфире – полет на вертолете к вулкану Бакенинг. Про него пишут, что он потухший, но совсем рядом – лавовые поля, выглядящие как сравнительно недавние, может быть, двухсотлетнитние.
Сам вулкан грандиозный. Когда извергался, когда рушилась вершина, зрелище было, наверное, более чем невероятное. Больше картинок здесь. e-kaspersky.livejournal.com/1130626.html -
Евгений Касперский
@e_kaspersky_ru
О вулканическом непостоянстве
У активных вулканизмов нет ничего постоянного. Все нарастает, меняется и иногда даже исчезает.
Уровень озера поднимается. Потом оно высыхает.
Вот и у активного вулкана Карымского форма кратера постоянно разная.
На фото он летом 2024, в снегу в 2013 (видно, что одна сторона теплее другой), а также в 2021-м, дымящий и покрытый собственным пеплом. Для разнообразия видов – симпатичный водопадик на речке Карымской (исток из озера Карымского), которая течет между вулканами Карымским (да, тут это популярный топоним) и Малым Семячиком.
Больше фото здесь. kas.pr/8cyy -
Евгений Касперский
@e_kaspersky_ru
Химически чистая красота
Сегодня в эфире снова Камчатка и вулкан Малый Семячик. Внутри его кальдеры – умопомрачительное озеро, которое имеет свойство менять свой цвет. Происходит это из-за изменения химического состава воды очень вулканического происхождения. В основном это раствор кислоты, примерно как желудочный сок, только химических элементов побольше. Купаться не рекомендуется!
Серо-голубое озеро – лето 2024.
Лазурно-голубое – 2006
Почти белое – 2010
Темно-серое в снегах – апрель 2013
Больше фото и подробностей здесь. kas.pr/35zi -
Евгений Касперский
@e_kaspersky_ru
Камчатка: от Долины гейзеров к Долине смерти
В этом месте с пугающим названием из земных недр просачиваются разнообразные нехорошие газы, включая угарные. В силу особенностей ландшафта они концентрируются у земли. В результате мелкая живность, которая туда попадает, гибнет, а на запах приходят хищники, включая медведи, и они тоже там дохнут.
Случаи гибели людей мне неизвестны, но я, конечно, настоятельно не рекомендую там пристально и вдумчиво что-то фотографировать. kas.pr/2i46 -
Евгений Касперский
@e_kaspersky_ru
В 2007 году заголовки новостей пугали: знаменитая камчатская Долина гейзеров «полностью уничтожена» сошедшей селью. Да, оползни были, ландшафт сильно изменился. Но основные достопримечательности продолжают функционировать. Гейзеры извергаются, все шипит, кипяток булькает, из «Врат ада» идет пар.
Нам повезло прийти в Долину пешком в нелетную погоду, и других туристов не было. Даже с дрона получилось пофотографировать, что обычно делать нельзя из-за вертолетов. kas.pr/87fj -
Евгений Касперский
@e_kaspersky_ru
Снова Камчатка. Долина гейзеров с обратной стороны
Этим летом на Камчатке нам очень много что повезло. В том числе пройти по следам турмарштура №264, которые нас привели в Долину гейзеров.
Обычно туристов водят по Долине по другой стороне ручья, мы же пришли ногами со стороны кальдеры Узон. Соответственно получилось взглянуть на ряд картинок, доступных в основном медведям.
Больше камчатских чудес здесь. kas.pr/fbh2 -
Евгений Касперский
@e_kaspersky_ru
Вот так бывает – следуешь по маршруту своей жизни, то бежишь быстро, то тормозишь немного, то фокусируешься на чём-то, а то рассыпаешься по мелким задачкам, мечешься туда-сюда по шарику нашему, и вдруг – трах-бах! – 59.
Число серьёзное, располагает к размышлениям... Да, сделано уже очень многое, но хочется и кое-что еще доделать. Больше половины мира осмотрены, опробованы, отфотографированы, но мечтается и о второй половине. Короче, тормозить нельзя.
Только вперёд и побыстрее!
Кстати, 59 – это по-китайски очень хорошее число. Означает "мне очень хорошо, всё по кайфу" :) - и привет из Саньи! И на этих цифрах останавливаться не собираюсь. Принимаю! (в смысле поздравления :) -
Евгений Касперский
@e_kaspersky_ru
Индустриально-кибербезопасная 12-я конференция в Сочи позади, и можно коротко подвести итоги:
▶️Случилась большая премьера – наш долгожданный NGFW!
▶️Конференция продолжает расти – участвовало 20 партнеров, 23 стенда, почти 450 гостей
▶️В связи с предыдущим пунктом случилась смена локации и пейзажей – в предыдущий отель уже не влезаем
▶️28 остроактуальных докладов от 45 спикеров
▶️8 стран-участниц
▶️4 подписанных соглашения
▶️Много продуктивного общения
Чуть больше подробностей и фоток здесь. kas.pr/jmz4
#kasperskyics #kicscon -
Евгений Касперский
@e_kaspersky_ru
Кальдера Узон - это гигантская впадина от давным-давно потухшего (и взорвавшегося) вулкана. Здесь всё кипит, бурлит, шипит, хлюпает, чмокает, плюётся в разные стороны и пованивает сероводородом. Бывал здесь неоднократно, но каждый раз удивляюсь этому подземному "химзаводу".
Приглашаю на прогулку! 👉 kas.pr/ia42 -
Евгений Касперский
@e_kaspersky_ru
Как троянец Necro проник в Google Play. Снова.
Спойлер: в основном моды для игр, масштаб поражения - более 11 миллионов Android-устройств 👉 kas.pr/s884 -
Евгений Касперский
@e_kaspersky_ru
Самый изящный вулкан на Камчатке. И один из самых красивых в мире.
Знакомьтесь - Кроноцкий!
Бывал здесь несколько раз, но тянет снова!
На этот раз побывал ОЧЕНЬ близко. Практически на вершине -
Евгений Касперский
@e_kaspersky_ru
SambaSpy: новый троян удалённого доступа, который атакует только итальянцев/ Зато как! 👉 kas.pr/b1zb
-
Евгений Касперский
@e_kaspersky_ru
Хочу объявить о важной персонально для меня новости – мы запускаем программу стипендий, которые носят мое имя, для студентов / аспирантов технических специальностей. Считаю, что поддержка молодых ученых и специалистов в сфере IT и инфобеза на старте их карьеры – дело очень важное и полезное.
Именно поэтому мы совместно с Фондом им.Комиссарова объявляем конкурс 👉 kas.pr/6ux3 -
Евгений Касперский
@e_kaspersky_ru
Если вам кто-то будет вешать лапшу на уши, что, мол, выставки-форумы-ярмарки-и-прочие-подобные-мероприятия как формат умерли - смело смейтесь :) им в лицо! Kazan Digital Week наглядное доказательство обратного 👉 kas.pr/j3rz
-
Евгений Касперский
@e_kaspersky_ru
Даже в 2024 году мир полон цифровых суеверий. Мой смартфон следит за мной? Режим инкогнито сделает меня невидимкой?
Ответы на эти и многие другие вопросы — в этом материале 👉 kas.pr/1h65 -
Евгений Касперский
@e_kaspersky_ru
И как с этим дальше жить??
-
Евгений Касперский
@e_kaspersky_ru
Между рабочей Колумбией и не менее плотным графиком в Чили образовались выходные дни. Что делать? Смотрим на карту - есть вулканы!
Знакомьтесь - Сойипуйи (Sollipulli).
Вулкан роскошен. На вершине (~2200м) - огромная кальдера примерно 3x4 километра, а в кальдере - ледник 👉 -
Евгений Касперский
@e_kaspersky_ru
HZ Rat: macOS-бэкдор, атакующий китайских пользователей DingTalk и WeChat 👉 securelist.ru/hz-rat-attacks-wechat-and-dingtalk/110294/
-
Евгений Касперский
@e_kaspersky_ru
Волнуетесь за доступность и конфиденциальность Telegram после ареста Павла Дурова?
Вот что нужно (и не нужно!) делать прямо сейчас 👉 kas.pr/185m -
Евгений Касперский
@e_kaspersky_ru
Открыли офис в Колумбии!
ЛатАм не сильно накрыла эпидемия густопопсового геополитизма, пользователи здесь ещё имеют свободу выбора лучших технологий киберзащиты, поэтому наш бизнес здесь бодро развивается, а перспектив и планов их освоения вообще громадьё -
Евгений Касперский
@e_kaspersky_ru
Атака Windows Downdate может сделать вашу ОС вновь уязвимой и дает злоумышленникам возможность завладеть системой целиком. Как можно снизить этот риск?
👉 kas.pr/to65 -
Евгений Касперский
@e_kaspersky_ru
Обсуждаем подходы к тестированию на проникновение мейнфреймов на базе z/OS 👉 kas.pr/779v
-
Евгений Касперский
@e_kaspersky_ru
Какой у нас план путешествий по Камчатке в этом сезоне?
Мы хотели отсозерцать вообще всё, с самого севера вулканической гряды и до самого её юга, практически уперевшись в продолжение Камчатки в виде северных островов Курильской гряды. Вот так наши планы выглядят на карте.
Итак, поехали с севера на юг по "местам туристической славы" 👉 kas.pr/kkh2 -
Евгений Касперский
@e_kaspersky_ru
Mozilla представила технологию Privacy-preserving attribution, которая претендует удовлетворить рекламщиков и защитников прайваси.
Что это такое и как оно работает? А также пошаговая инструкция по отключению в Firefox, если доводы в надёжности технологии вас не убедили.
Здесь 👉 kas.pr/6shr -
Евгений Касперский
@e_kaspersky_ru
Полторы недели назад завершилось моё уже не помню какое по счёту путешествие по Камчатке. Впереди множество рассказов, фоточек и видосиков :) А покамест немного предварительной информации об этом незабываемом приключении в моём блоге: kas.pr/bzd1
-
Евгений Касперский
@e_kaspersky_ru
Всем привет с Камчатки! Здесь уже можно :)
-
Евгений Касперский
@e_kaspersky_ru
Что не так с бесплатными VPN?
Всё! Начнём с того, что бесплатный сыр только в мышеловке. Так было, есть и будет есть :) всегда. Если не платить за товар, то пользователь сам становится товаром.
И вот снова:
организаторы огромного ботнета использовали бесплатные VPN-сервисы, чтобы заманивать пользователей.
Рассказываем об этой жуткой схеме 👉 kas.pr/6atx -
Евгений Касперский
@e_kaspersky_ru
Хакер - кто это и что им движет?
Тема жутко интересная и холиварная, а мы любим всё интересное и холиварное :) и потому подняли её в новом выпуске подкаста "Смени пароль!".
Лёха, Серёга и Аня перемывают хакерам косточки на всех популярных подкаст-платформах 👉 -
Евгений Касперский
@e_kaspersky_ru
За окном июль, и мы с традиционным энтузиазмом отметили наш корпоративный День Рождения. По этому поводу уже несколько лет почти всем составом мы отправляемся в Завидово. В этом году отметить 27-летие компании приехало 3300+ гостей!
Дальше – фоторепортаж с праздника и репетиций.
Подготовка полным ходом. Пока вроде бы ничего необычного… kas.pr/29b3 -
Евгений Касперский
@e_kaspersky_ru
По музеям я гуляю нечасто (особенно по московским), однако такое тоже случается. Давно не было - и вот снова! В рамках нашего партнёрства (мы уже третий год участвуем в программе "Друзья Третьяковской галереи") нас пригласили на экскурсию по выставке Васнецовых. И сразу удивление - оказывается, что выдающихся Васнецовых было трое! Я почему-то думал, что один, который "Три богатыря", "Алёнушка" и так далее. Да, тёмный я, далёкий от искусства - но постепенно исправляюсь :) kas.pr/6tfm
-
Евгений Касперский
@e_kaspersky_ru
Для тренировки математических моделей нужен гигантский объём данных. Meta нашла «шикарный» вариант — они планируют использовать... ваши личные данные!
А можно отказаться? Можно! Но это чудовищно сложно. Всё настолько запутано, а ссылка на формы так спрятана, будто Meta вовсе не хочет, чтобы вы отказались.
Поэтому мы отыскали эту ссылку за вас 👉 kas.pr/34e5 -
Евгений Касперский
@e_kaspersky_ru
Новый фишинговый метод использует прогрессивные веб-приложения (PWA), чтобы имитировать окно браузера с нужным адресом сайта и таким образом угонять пароли 👉 kas.pr/b9v6
-
Евгений Касперский
@e_kaspersky_ru
Жизнь не перестаёт удивлять. К счастью, позитивно и весьма положительно. Свежее удивление прилетело из Токио - это звуко-свето-инсталляции TeamLab. Это невероятно круто! Головной мозг смотрит на это и - ааааа!
www.youtube.com/watch?v=QMgKTWAwRuw -
Евгений Касперский
@e_kaspersky_ru
Всем пламенный ни хао из...
-
Евгений Касперский
@e_kaspersky_ru
Какие данные о человеке можно найти в Интернете — и использовать против него? На каких сайтах выслеживают своих жертв хакеры, и по каким следам вычисляют их самих в Дарквебе? Нарушают ли закон те, кто собирает информацию о других людях и организациях?
В 1 выпуске 4 сезона подкаста "Смени пароль!" рассказываем об OSINT и TI 👉 kas.pr/pki8 -
Евгений Касперский
@e_kaspersky_ru
Уроки блокировки Docker Hub
Какие выводы нужно сделать из недавнего инцидента с блокировкой популярной библиотеки образов контейнеров? 👉 kas.pr/do9b -
Евгений Касперский
@e_kaspersky_ru
Двухфакторная аутентификация - штука хорошая, эффективная. Ровно до тех пор, пока пользователь сам не передаст мошенникам этот самый "второй фактор".
Причём иногда пользователь и не замечает как у него из-под носа мошенники тащут коды. Недавно кибер-негодяи придумали вот такую схему развода с использованием специальных "умных" ботов.
Подробнее 👉 kas.pr/7dez -
Евгений Касперский
@e_kaspersky_ru
Конбанва!
-
Евгений Касперский
@e_kaspersky_ru
Рассказываем о ключевых аспектах безопасности и приватности WhatsApp, что и как стоит настроить в этом мессенджере для улучшения защиты👉 kas.pr/q7yr
-
Евгений Касперский
@e_kaspersky_ru
Что случилось с TikTok?
Из-за zero-click дыры в TikTok кибер-негодяи сумели получить контроль над аккаунтами больших корпораций и популярных личностей (в том числе CNN, Sony и Пэрис Хилтон).
Что же на самом деле случилось и что делать?
Рассказываем популярно 👉 -
Евгений Касперский
@e_kaspersky_ru
Как защитить свою приватность в Интернете? Скорее всего, вы вспомните про приватный режим браузера.
Увы, на практике этот режим далеко не «инкогнито», хотя всё равно полезен, если понимать его особенности и дополнить защитой с антишпионскими функциями 👉 kas.pr/h7ry -
Евгений Касперский
@e_kaspersky_ru
Ах, какие виды нам сегодня в офисе показывают!
-
Евгений Касперский
@e_kaspersky_ru
Площадки объявлений давно наводнены мошенниками, которые предлагают хорошие товары по заниженной цене. Ну, тут все понятно.
Сейчас же набирает обороты иная мошенническая схема: «скам продавцов», - в ней скамеры под видом покупателей обманывают уже продавцов. Рассказываем подробно 👉 kas.pr/8wze -
Евгений Касперский
@e_kaspersky_ru
Бываю в Большом нечасто, но каждый раз с огромным наслаждением. В этот раз - "Баядерка".
-
Евгений Касперский
@e_kaspersky_ru
Замки dormakaba Saflok, которые используются на 3 миллионах дверей в 13 000 гостиниц, уязвимы для атаки, позволяющей подделывать универсальные ключи 👉 kas.pr/36ni
-
Евгений Касперский
@e_kaspersky_ru
«Клавиатуры смартфонов Honor, OPPO, Samsung, Vivo и Xiaomi позволяют подсматривать по Сети за нажатием каждой клавиши»!
Примерно такие тревожные заголовки обошли СМИ за последние недели.
Хайп или не хайп? Разбираемся 👉 kas.pr/8xcm -
Евгений Касперский
@e_kaspersky_ru
Умные авто собирают колоссальное количество данных о своих владельцах. А что с этими данными потом происходит?
Ничего хорошего для владельца. Зато много хорошего для страховых компаний и дата-брокеров.
При этом владельцев не очень-то об этом предупреждают 👉 -
Евгений Касперский
@e_kaspersky_ru
10 главных техник хакеров при атаке на организации
Какие техники MITRE ATT&CK наиболее часто встречаются в реальных инцидентах и что сделать для их нейтрализации? Разбираемся на основе статистики сервисов Kaspersky Incident Response и MDR 👉 kas.pr/r4nh -
Евгений Касперский
@e_kaspersky_ru
Батагайский провал. Явление появилось в результате потепления + вмешательства человека. Тут по делам катались на гусеничных вездеходах, + вырубили часть тайги и в результате получилась сначала колея с безлесьем, потом вечная мерзлота вдоль колеи совсем растаяла и стала оврагом, потом овраг начал расползаться - и теперь вот такой чудо-головастик на cибирских просторах
-
Евгений Касперский
@e_kaspersky_ru
Найти человека и распознать его позу с помощью Wi-Fi?
Учёные научились распознавать положение и позы людей в помещениях с помощью Wi-Fi сигнала. Для этого они использовали обычные домашние роутеры и технологии машинного обучения 👉 kas.pr/n9yu -
Евгений Касперский
@e_kaspersky_ru
Ответственно назначаю мартовскую дорогу из Депутатского в Усть-Куйгу мировым центром гало :)
Здесь мы видели двойные и тройные гало, и ещё гало непонятной степени вложенности и сложности, с "крышечками" и без. В общем, таких роскошных солнечных представлений мне никогда раньше не показывали.
👉 kas.pr/6g5c -
Евгений Касперский
@e_kaspersky_ru
Всем приятных выходных!
-
Евгений Касперский
@e_kaspersky_ru
Компания Dropbox рассказала о взломе сервиса электронных подписей Dropbox Sign. Что это значит для пользователей, и что следует предпринять? 👉 kas.pr/35in
-
Евгений Касперский
@e_kaspersky_ru
Какой сегодня день? Всемирный день пароля! :)
Давайте проведём его с пользой для поднятия парольной грамотности, чтобы потом не было мучительно больно за потерянные учётки и деньги, пропавшие с банковских счетов.
Рассказываем, как мы защищаем ваши чувствительные данные, и делимся советами по созданию по-настоящему сложного пароля 👉 kas.pr/mc55 -
Евгений Касперский
@e_kaspersky_ru
Прекрасный сегодня день! Завтра выходной :)
Поэтому покажу-ка я просто подборку красивых фото с перевала на зимнике "Арктика" между Усть-Нерой и Сасыром. Без комментариев. Белое медитативное безмолвие... -
Евгений Касперский
@e_kaspersky_ru
ToddyCat роет норы в вашей инфраструктуре и крадет секреты 👉 kas.pr/9wg6
-
Евгений Касперский
@e_kaspersky_ru
Почти прямое включение с нашей киберимунной конференции в Дубае cyberimmunityconf.com
-
Евгений Касперский
@e_kaspersky_ru
Мы окончательно разучились верить своим глазам. А правильно делаем! Подделка изображений встречалась и ранее, но появление генеративного ИИ вывело подделки на новый уровень. Помните год назад фото папы римского в белом пуховике? Развитие ИИ обещает нам вал убедительных поддельных видео в самом ближайшем будущем.
Поэтому готовим сани летом. Предлагаю краткий курс молодого бойца по борьбе с фейками :)
👉 kas.pr/o8sz -
Евгений Касперский
@e_kaspersky_ru
Кто-то не читал, что тексты своих пользователей продают или используют самостоятельно для обучения больших языковых моделей Reddit, Tumblr и даже DocuSign?
Рассказываем о малоизвестных альтернативах популярным OneNote, Evernote, Apple Notes и Google Keep 👉 -
Евгений Касперский
@e_kaspersky_ru
Сколько там дней уже нас носит туда-сюда по якутским трассам и автозимникам? Ого! Уже три недели! Пора бы и домой начать собираться. Фоток и видосиков наснимали тысячи тонн, но их надо сначала обработать, причесать, сложить вместе и потом красиво всем показать для всеобщего удовольствия, удовлетворения любопытства, для мечтаний об этих прекрасных местах, а в лучшем случае - и для планирования собственных путешествий по вот этим маршрутам. А мы же будем смотреть на эти картинки и грустно ностальгировать. Ведь наше путешествие постепенно заканчивается...
Как же обалденно лететь по гладким льдам якутских автозимников! -
Евгений Касперский
@e_kaspersky_ru
«Лаборатория Касперского» обнаружила суперсверхтяжёлую воду.
Мы рады сообщить вам о совершенно необычном открытии, только что совершённом экспедицией ЛК в Якутии. В сибирской реке Индигирке участники зимнего автомобильного похода по необъятным Сибирским просторам и лично Евгений Касперский обнаружили... суперсверхтяжёлую воду!
Плотность воды настолько велика, что в ней плавают камни! Это звучит фантастично, но фотодоказательства говорят именно об этом. На переданным в головной офис фотографиях отчётливо видны небольшие камни (речная галька), вмёрзшая в толщу речного льда.
Обратите внимание, что камни именно вмёрзли внутрь массива льда, а не лежат на его поверхности!
Фотки самые настоящие, без фотошопа!
Встречаются и довольно значительные булыжники, которые находятся ниже уровня "залегания" небольших камней. -
Евгений Касперский
@e_kaspersky_ru
Северное сияние? - спросите вы. Отвечу - увы. Нам его не показывали. Было на полчасика белое облачко на небе - и всё на этом. Но умнотелефоны с фотоаппаратами увидели там оттенки зелёного:
-
Евгений Касперский
@e_kaspersky_ru
Интернет продолжает внезапно пропадать и появляться. По этому поводу, да пока есть такая возможность, вот ещё автомобильного:
-
Евгений Касперский
@e_kaspersky_ru
Всем привет!
Наконец-то появилась возможность поделиться хоть какими-то подробностями о нашем очередном зимнем сибирском автомобильном приключении. Раньше не получалось никак, поскольку расстояния здесь огромные, погоды стоят морозные, автобаны автозимники обычного формата - и не способствуют повышению средней скорости движения. А про местные интернеты и говорить особо нечего. Они вроде бы существуют в каждом даже самом глухом посёлке, но как-то отдельно от нас, поскольку оплатить их местами просто невозможно. Но обо всём этом будут другие тематические рассказы, а пока же лишь немного фотоматериалов с небольшими комментариями.
А картинки там получается смотреть самые роскошные! Особенно картинно наледи и наши машинки. Например, вот так: kas.pr/vt82 -
Евгений Касперский
@e_kaspersky_ru
Прошедший 2023 год стал для нас рекордным. Из сотни тестов, в которых участвовали наши решения, в 93 случаях мы заняли первое место, а 94 раза входили в первую тройку. Всего же с 2013 года наши продукты были протестированы независимыми исследователями 927 раз, завоевав 680 первых мест (и 779 раз мы были в тройке лидеров). Это абсолютный рекорд среди всех вендоров защитных решений как по количеству тестов, так и по количеству побед. kas.pr/a6tq
-
Евгений Касперский
@e_kaspersky_ru
В прошлом посте мы бросили прощальный туристический взгляд на Барселонщину. Но тема Каталонщины всё ещё продолжает зудеть :) пачкой неопубликованных фотографий и нерассказанных рассказов. И не просто рассказов, а натуральных дорожных впечатлений. Ну люблю я взять машину и, насколько позволяет график, пульнуть куда глаза глядят. В этот раз между получением важной евронаграды в австрийском Инсбруке и Mobile World Congress График сказал "норм" и благословил на покатушки по моим любимым дорогам каталонского побережья. kas.pr/6f1n
-
Евгений Касперский
@e_kaspersky_ru
Уберечь свой дом от ограблений, пожаров и прочих инцидентов часто предлагают с помощью умной техники, в первую очередь камер. Но при этом забывают обезопасить от враждебного воздействия сами системы защиты.
Мы восполним этот пробел 👉 kas.pr/uye6 -
Евгений Касперский
@e_kaspersky_ru
Високосные хроники: у кого что отвалилось 29 февраля?
👉 kas.pr/8ft7 -
Евгений Касперский
@e_kaspersky_ru
Наш роман с #mwc2024 уходит ногами в древние времена, когда мероприятие ещё называлось 3GSM. В этом году мы здесь снова (и несмотря ни на что) со своим стендом, удивляем посетителей разными кибербезопасными интересностями, в том числе киберимунными продуктами.
👉 -
Евгений Касперский
@e_kaspersky_ru
#google обновляет в #android функцию location history. История местоположения теперь хранится на устройстве… но это не точно
Чем обусловлены изменения и как функция будет работать в будущем? 👉 kas.pr/jvr6 -
Евгений Касперский
@e_kaspersky_ru
Атаки VoltSchemer на беспроводную Qi-зарядку с помощью модифицированных источников питания позволяют “поджарить” смартфон или другие устройства, а также давать команды голосовым помощникам 👉 kas.pr/2kcc
-
Евгений Касперский
@e_kaspersky_ru
Наши эксперты нашли дыры в популярном детском роботе-игрушке, позволявшие злоумышленникам сделать на него видеозвонок, угнать родительский аккаунт и модифицировать прошивку 👉 kas.pr/9v81
-
Евгений Касперский
@e_kaspersky_ru
Лично получил самые престижные награды @AV_Comparatives 'Продукт года' и 'Стратегический лидер' + 15 других сертификатов за выдающиеся результаты в независимых тестах в 2023г. 👉 kas.pr/czj6
-
Евгений Касперский
@e_kaspersky_ru
Прямиком с Mobile World Congress 2024
-
Евгений Касперский
@e_kaspersky_ru
Что делать, если компьютер или смартфон по какой-либо причине остались без защиты?
Объясняем, как быстро и просто заменить защитное решение на своем устройстве 👉 kas.pr/w2wh -
Евгений Касперский
@e_kaspersky_ru
12 самых масштабных атак шифровальщиков в 2023 году 👉 kas.pr/1m24
-
Евгений Касперский
@e_kaspersky_ru
Рассказываем о DoS-атаке KeyTrap, которая позволяет выводить из строя DNS-серверы буквально одним вредоносным пакетом, эксплуатирующим уязвимость в DNSSEC 👉 kas.pr/e7ft
-
Евгений Касперский
@e_kaspersky_ru
Как установить и использовать ИИ-ассистента на своем компьютере?
Осваиваем все блага ChatGPT, Copilot и Midjourney локально, не сливая свои данные третьим лицам 👉 kas.pr/ib1z -
Евгений Касперский
@e_kaspersky_ru
В октябре мы совершили почти 3-недельный забег по природным достопримечательностям Китая.
Наконец дошли руки разобрать все видео впечатления, потом собрать обратно, озвучить и нарезать вот такой 20-минутный ролик. Приятного!
dzen.ru/video/watch/65c4b493863b643ea45501d6 -
Евгений Касперский
@e_kaspersky_ru
Вчера у меня была интересная дискуссия на дубайском @WorldGovSummit по поводу технологий машинного обучения, их этичности, перспектив и сопутствующей регуляторики. Предлагаю всем заинтересованным ознакомиться :) Простите, только на английском
www.youtube.com/watch?v=fzXsiZvJjl8 -
Евгений Касперский
@e_kaspersky_ru
Много летал над этими краями, но в первый раз показали из иллюминатора Демавенд в такой красе
-
Евгений Касперский
@e_kaspersky_ru
Что такое криптодрейнеры, чем они опасны и как от них защититься?
Рассказываем про одну из наиболее серьёзных угроз для владельцев криптовалютных активов, — и даём советы, как от неё защититься 👉 kas.pr/zm92 -
Евгений Касперский
@e_kaspersky_ru
Во всех смартфонах и других девайсах есть датчик освещённости.
На самом деле датчик можно использовать для получения снимка руки пользователя, и после анализа реконструировать пин-код 👉
kas.pr/68ua -
Евгений Касперский
@e_kaspersky_ru
Если вы вдруг внезапно остались без киберзащиты, и вам нужна диджитал поддержка… 🫂
Вот ссылка (kas.pr/stay_k) на 60 дней пробного периода Kaspersky Premium бесплатно.
Stay safe with K! -
Евгений Касперский
@e_kaspersky_ru
Вам начинают приходить одноразовые коды, которых вы не запрашивали?
Что это значит? Что делать и, тоже важно - что НЕ делать? А если всё же сделали? Ну и главное - как защищиться от таких атак.
Рассказываем подробно 👉 kas.pr/hf5t -
Евгений Касперский
@e_kaspersky_ru
В октябре прошлого года мы со случайными попутчиками совершили почти 3-недельный забег по природным достопримечательностям Китая.
Наконец дошли руки разобрать все видео впечатления и собрать вот такой 20-минутный ролик. Приятного!
www.youtube.com/watch?v=7fwTA1idzpo -
Евгений Касперский
@e_kaspersky_ru
Снова перечитал "iPhuck 10" Пелевина.
Моя краткая рецензия:
"Детективно-порнографический роман якобы о тайнах современного искусства, но на самом деле роман совершенно о другом: он даёт ответ на "Главный вопрос жизни, Вселенной и вообще" - и это отнюдь не "42".
Рекомендую. -
Евгений Касперский
@e_kaspersky_ru
Ж/д компания купила поезда. Пришло время техобслуживания, объявили тендер, но завод проиграл своему конкуренту. Конкурент провёл ТО, но поезда перестали заводиться. Спецы по кибербезу проверили у поездов "мозги" и нашли несколько "закладок" 👉 kas.pr/6g8d
-
Евгений Касперский
@e_kaspersky_ru
Есть повод кое-что отметить, прямо сегодня :)
Тестовая лаборатория AV-Comparatives присвоила Kaspersky Standard первое место и объявила продуктом года! Ура!
Подробнее 👉 kas.pr/y7ix -
Евгений Касперский
@e_kaspersky_ru
Пиратка дороже золота: новый бэкдор для #macos крадет криптокошельки 👉 kas.pr/hz95
-
Евгений Касперский
@e_kaspersky_ru
Почему небезопасно использовать Google OAuth в рабочих приложениях?
Из-за фантомных Google-аккаунтов, не контролируемых админом корпоративного Google Workspace.
Подробнее 👉 kas.pr/27du -
Евгений Касперский
@e_kaspersky_ru
Парковка. Скоростные поезда. Китай.
-
Евгений Касперский
@e_kaspersky_ru
Выпустили новый отчёт по кибербезопасности:
Прогнозы по теневому рынку и угрозам из даркнета на 2024 год 👉 kas.pr/pk4f -
Евгений Касперский
@e_kaspersky_ru
Система единого входа (single sign-on) должна значительно усиливать защиту организации, но важно, чтобы команде ИБ помогали поставщики используемых облачных решений.
Как защитить SSO с облачными провайдерами? 👉 kas.pr/st3t -
Евгений Касперский
@e_kaspersky_ru
Подслушивают ли вас телевизоры, смартфоны и умные колонки?
Рекламные фирмы хвастаются, что могут прослушивать разговоры через умные ТВ и смартфоны. Правда ли это и как избежать подобной слежки? 👉 kas.pr/6n1r -
Евгений Касперский
@e_kaspersky_ru
Новый год надо начинать с чего-нибудь большого, хорошего, доброго и, конечно, полезного. Например, генеральной уборки в своем цифровом мире!
Вот несколько полезных советов на эту тему + как сделать ваши цифровые привычки чуть более здоровыми 👉 kas.pr/vmv1 -
Евгений Касперский
@e_kaspersky_ru
"Вишенка на торте" нашего расследования шпионской операции "Триангуляция": недокументированная *аппаратная* функция Apple-устройств.
Как она появилась? Вопрос неоднозначный 👉 kas.pr/i1nd -
Евгений Касперский
@e_kaspersky_ru
Исследователи смогли обойти биометрическую проверку Windows Hello на трёх разных устройствах. Насколько можно доверять этому способу входа в систему?👉 kas.pr/xrm7
-
Евгений Касперский
@e_kaspersky_ru
Рассказываем о том, как горе-инвесторов в сырьевые товары, криптовалюты и другие активы обманывают в приложениях, размещенных в официальных магазинах 👉 kas.pr/81ni
-
Евгений Касперский
@e_kaspersky_ru
Расширяйтесь с умом.
Cписок самых интересных, необычных, массовых и самых опасных случаев года, когда пользователи сталкивались с вредоносными расширениями. А также: на что эти расширения способны и как от них защититься.
👉 kas.pr/w5t3 -
Евгений Касперский
@e_kaspersky_ru
В протоколе Bluetooth для Android, macOS, iOS, iPadOS и Linux обнаружена уязвимость, которая потенциально позволяет бесконтактно взламывать уязвимые устройства без каких-либо опасных действий со стороны их владельцев.
Рассказываем об этом подробнее. kas.pr/q525 -
Евгений Касперский
@e_kaspersky_ru
Искусственный интеллект — это не просто технофеномен, а глобальная сила, меняющая наши взгляды на работу, мышление и управление. И здесь важно заметить, что эффект от использования ИИ не всегда положителен
Как ИИ влияет на кибербезопасность? 👇 kas.pr/fi1j -
Евгений Касперский
@e_kaspersky_ru
Так ли безопасны «Маки», как думают некоторые их владельцы?
Несколько свежих историй о вредоносном программном обеспечении, которое атакует пользователей macOS 👇
kas.pr/41bp -
Евгений Касперский
@e_kaspersky_ru
Выпустили ежегодный отчёт с глобальной статистикой по кибератакам за 2023г.
👇 kas.pr/cxu2 -
Евгений Касперский
@e_kaspersky_ru
Что делать, если некоторые #android приложения невозможно удалить со смартфона? Для решения этой проблемы есть ряд рецептов. Делимся лайфхаками
👇 kas.pr/42uc -
Евгений Касперский
@e_kaspersky_ru
-
Евгений Касперский
@e_kaspersky_ru
Reptar: уязвимость в процессорах Intel
Разбираемся, как недавно обнаруженный баг в процессорах угрожает облачным провайдерам 👇 kas.pr/3fyg -
Евгений Касперский
@e_kaspersky_ru
Как безопасно поделить свой смартфон между домом и работой?
Рассказываем о Android Work Profile — технологию для управления корпоративными устройствами для разграничения персонального и рабочего пространства в них kas.pr/2a2n -
Евгений Касперский
@e_kaspersky_ru
Бонн. Город готовится к Рождеству. Ёлки завезли, поставили, готовят к украшениям. Ларьки рождественских разнообразностей тоже установили, но обещают начать только на грядущих выходных - то есть уже без нас. Мы же, завершив здесь деловые дела, полетели на юг...
-
Евгений Касперский
@e_kaspersky_ru
Заходите на наш регуляторный хаб знаний в области кибербеза.
Здесь:
✅ требования регуляторов к бизнесу и как их выполненять
✅ автоподбор нормативных документов
✅ интерактивная база знаний
✅ практические ИБ-советы
👉 kas.pr/h9zp -
Евгений Касперский
@e_kaspersky_ru
Интересная техническая статья на тему автотестов.
Как избежать обновления кода в файлах при изменениях интерфейса? Как не дублировать функциональность? Как эффективно поддерживать новые возможности мобильного приложения?
👉 kas.pr/wam6 -
Евгений Касперский
@e_kaspersky_ru
По делам на два дня заехал в Брюссель. Во время вечерней прогулки сложилось мнение, что главный туристический шедевр центра города - писающий мальчик, собирающий толпы народа. Неужели здесь вообще больше ничего достойного посмотреть нет?
-
Евгений Касперский
@e_kaspersky_ru
Cемь раз отмерьте, прежде чем устанавливать сторонний мод для WhatsApp или Telegram. Проверьте разработчика, площадку, просканируйте антивирусом. Чтобы не подхватить какую-нибудь из недавно выявленных киберзараз 👉 kas.pr/q77a
-
Евгений Касперский
@e_kaspersky_ru
Шесть одёжок и все с застёжками!
Рассказываем подробно о шести самых важных фичах для киберзащиты домашних компьютеров от финансового мошенничества 👉 kas.pr/5u63 -
Евгений Касперский
@e_kaspersky_ru
Ночной заплыв по Москве-реке - незабываемо! Погода - не помеха. Главное - не садиться за стол внутри кораблика. Там закормят и напоят. Лучше остаться снаружи и любоваться красками ночного города 👉 kas.pr/k3rr
-
Евгений Касперский
@e_kaspersky_ru
Уходя - заблокируй экран!
Рассказываем о четырёх способах это сделать в Windows и macOS. Способах, о которых вы, возможно, и не подозревали, но настолько удобных, что это действие точно войдёт в привычку 👉 kas.pr/57ya -
Евгений Касперский
@e_kaspersky_ru
Куда весело и познавательно сходить с детьми на выходных?
Рассказываю о моём опыте прогулки по "Музею паровозов" Можно смотреть, трогать, лазать, громко удивляться, прокатиться на настоящей парозове и даже приготовить яицницу в паровозной топке!
👉 kas.pr/t2k6 -
Евгений Касперский
@e_kaspersky_ru
Ошибки были, есть и будут (есть :) Если ты работаешь, то не ошибаться невозможно. Но! Можно свести ошибки к минимуму.
Например: учимся не наступать на грабли при конфигурации IT-систем. На что обратить внимание команды ИБ и какие меры защиты принять?👉 kas.pr/597w -
Евгений Касперский
@e_kaspersky_ru
Выпустили, пожалуй, самый обширный отчёт об азиатских кибершпионских группировках.
Как взламывают, TTPs, как детектить и защищаться с помощью наших продуктов и технологий и т.д.
Каждому ИБ-специалисту must read👉 kas.pr/hj15 -
Евгений Касперский
@e_kaspersky_ru
Ура-ура! Коллекция книжек в моём исполнении пополнилась ещё одной географией - в этот раз про Китай.
Да-да, материала об этой стране накопилось так много, что в одно издание всё никак не вместилось. Прогнозирую ещё два тома.
Качаем-читаем здесь: kas.pr/nqh5 -
Евгений Касперский
@e_kaspersky_ru
Кто молодец? Платиновая команда молодец! :)
Forbes выпустил новый рейтинг лучших работодателей России. Из 125 участников мы вошли в топовый "платиновый" список компаний. Более того, в этом списке мы стали единственной компанией из IT.
Ура! 👉 www.forbes.ru/ratings/best-employers -
Евгений Касперский
@e_kaspersky_ru
-
Евгений Касперский
@e_kaspersky_ru
Все мы рады, что SAS вернулся.
Eugene Kaspersky
@e_kaspersky
Some people who like me, is excited for SAS to be back! #thesas2023
-
Евгений Касперский
@e_kaspersky_ru
Вот она 15-я ежегодная конференция по кибербезопасности Security Analyst Summit (SAS). Да, время летит очень быстро!
Мы наконец снова собрались в «фейс ту фейс» формате, как в стародавние времена! В этом году местом проведения выбран Пхукет. #thesas2023 -
Евгений Касперский reposted
Kaspersky
@kaspersky
A welcome speech from @e_kaspersky #thesas2023
This media couldn't be displayed. See it on the original post. -
Евгений Касперский
@e_kaspersky_ru
У вас #android? Это хорошо. Несмотря на открытость платформы вы находитесь под защитой.
Но... всегда есть "но" :)
В Android есть некоторые функции, с которыми нужно быть особенно внимательными:
kas.pr/6g5j -
Евгений Касперский
@e_kaspersky_ru
Что из вашего имущества активнее всего собирает персональную информацию для анализа и перепродажи?
Это... автомобиль!
Рассказываем как от этого защититься 👉 kas.pr/eo7f -
Евгений Касперский
@e_kaspersky_ru
Наша очередная точка местопрепровождения - чудесные каменные конструкции в национальном парке #Улинъюань Скалы, плывущие в облаках Аватара, - эта идея именно отсюда (как говорят городские китайские легенды). kas.pr/4qw6
-
Евгений Касперский
@e_kaspersky_ru
Мы снова, как штопор в пробку, вкрутились в абсолютные красоты и природные волшебности дизайнерских ландшафтов древнего Китая. Это не просто пейзажно. Это когда снова в 7 утра подъём, чтобы увидеть как можно больше. #enshigrandcanyon kas.pr/cf1i
-
Евгений Касперский
@e_kaspersky_ru
Малайзия. Сейчас.
Здесь я пробыл меньше 24 часов. И туризма вообще никакого - только деловые встречи с партнёрами, клиентами и кибер-гос-регуляторами.
Всего три фотки, да и то всего лишь вид из окна отеля... -
Евгений Касперский
@e_kaspersky_ru
Опасность иллюзии защищённости: действительно ли #iphone безопасней #android?👉 kas.pr/4qhz
-
Евгений Касперский
@e_kaspersky_ru
Microsoft борется с драйверами. И вам пора!
Разбираемся с драйверами — почему они незаменимы, в чём их угроза и как избежать лишних проблем с компьютером 👉 kas.pr/ecc8 -
Евгений Касперский
@e_kaspersky_ru
Сегодня знаменательный день не только по Той Самое Причине :) Мы также получили очень важную награду от Сингапурской полиции за особый вклад в борьбу с киберпреступностью с рамках альянса APPACT (Alliance of Public PrivAte Cybercrime sTakeholders)
-
Евгений Касперский
@e_kaspersky_ru
Лето выключилось как по приказу. Значит, пора в дорогу. Интриги сегодня никакой не будет - летим строго на юг! Но потом пересадка и... на восток! А там будут сплошные интриги. "Будет весело! - обещали они" (с)
-
Евгений Касперский
@e_kaspersky_ru
-
Евгений Касперский
@e_kaspersky_ru
Как злоумышленники используют QR-коды в почтовом фишинге 👉 kas.pr/i5jt
-
Евгений Касперский
@e_kaspersky_ru
Мы обнаружили в App Store несколько мошеннических приложений инвестиционной направленности, которые выманивают у российских пользователей личные данные 👉 kas.pr/rxg3
-
Евгений Касперский
@e_kaspersky_ru
СКак правильно хранить пароли?
Популярно рассказываем о *солёных* пароля[х 👉 kas.pr/7n77 -
Евгений Касперский
@e_kaspersky_ru
Минобразования рекомендовало использовать VK Мессенджер. Но сами школьники, родители и учителя предпочитают Telegram. Рекомендация может создать ложное чувство безопасности — ведь угрозы мессенджеров не ограничиваются «иностранностью».
Подробнее👉 kas.pr/3hxn -
Евгений Касперский
@e_kaspersky_ru
Чем опасны двойники вашей компании и как защитить её репутацию от недобросовестного использования имени? Рассказываем о нашем сервисе Kaspersky Digital Footprint Intelligence 👉 kas.pr/r65b
-
Евгений Касперский
@e_kaspersky_ru
У нас в компании много стажёров. Мы их любим и считаем, что их вовлечённость всем идёт на пользу. Мы платим зарплату, обеспечиваем гибкий график и потом предлагаем работу.
Принимаем заявки на стажировку до 12 октября! Не тормозите! 👉 kas.pr/y4s1 -
Евгений Касперский
@e_kaspersky_ru
Опубликовали мощное исследование ландшафта угроз для IoT-устройств + проанализировали рынок товаров и услуг в даркнете, связанных со взломом умных девайсов 👉 kas.pr/6bw4
-
Евгений Касперский
@e_kaspersky_ru
Fediverse? Fediverse!
Объясняем, что это такое, как это работает, где можно потрогать уже сейчас и чего ждать от «Федиверса» в будущем 👉 kas.pr/ju9d -
Евгений Касперский
@e_kaspersky_ru
Открыли региональный офис в Саудовской Аравии. Давайте пройдёмся по офисным пространствам, да посмотрим как прошло мероприятие, да немного выглянем в окошко! И знаете что? Заглянем в кабинет директора! :) 👉 kas.pr/tn1n
-
Евгений Касперский
@e_kaspersky_ru
Закончил стремительный заезд на ещё одно мероприятие, где мне пришлось вот так. Вторая фотка уточняет куда :)
-
Евгений Касперский
@e_kaspersky_ru
Zoom, Teams, Google Meet? Или что-то ещё для безопасных видеоконференций?
Выбор на самом деле большой и к нему надо подходить ответственно, чтобы потом не было мучительно больно.
Сделали обзор решений, теперь это проще ) 👉 kas.pr/hbh9 -
Евгений Касперский
@e_kaspersky_ru
Почему к настольным приложениям, разработанным на основе фреймворка Electron, следует относиться с осторожностью?
А вот почему 👉 kas.pr/1hjc -
Евгений Касперский
@e_kaspersky_ru
Защита контейнеров стала важнейшей частью DevSecOps. А мы разработали специальное решение, покрывающее весь жизненный цикл, от разработки контейнеризованного приложения до его повседневной эксплуатации 👉 kas.pr/fx9r
-
Евгений Касперский
@e_kaspersky_ru
Аэрофлот, б-проводница принесла шампанское и сказала: "Евгений Валентинович, с праздником!" - сегодня 256й день года, типа "День айтишника".
Ну, всех с днём! :) -
Евгений Касперский
@e_kaspersky_ru
Интернет подключил к нашим кошелькам ещё один "канал утечки" денег. Подписки на приложения и сервисы.
Но теперь всё! В смысле всё будет под контролем, прозрачно, понятно и вовремя. Мы выпустили SubsCrab - новый продукт для организации подписок 👉 kas.pr/777s -
Евгений Касперский
@e_kaspersky_ru
Для #telegram и других мессенджеров есть альтернативные клиенты, "моды", с дополнительными функциями, отсутствующими в официальных приложениях.
Мы обнаружили в Google Play несколько зараженных приложений, притворявшихся версиями Telegram.
👉 kas.pr/iax4 -
Евгений Касперский
@e_kaspersky_ru
Школа. "Цифра" везде, глубоко, а будет ещё глубже.
Ответственность родителей - научить детей основам правильного обращения с "цифрой". Как обращаться с приложениями? Когда выключать микрофон и чем делиться с другими людьми? Как распознать шпиона?
👉 kas.pr/csd5 -
Евгений Касперский
@e_kaspersky_ru
В Windows 10 иногда неожиданно скачет системное время - как вперёд. так и назад; на несколько недель, месяцев или даже лет. И причиной тому - функция Secure Time Seeding.
Рассказываем как отключить эту багофичу 👉 kas.pr/49f2 -
Евгений Касперский
@e_kaspersky_ru
-
Евгений Касперский
@e_kaspersky_ru
А вот догадайтесь откуда этот кадр из недавней командировки? Домики-срубы, берёзки, дождливая погода, полешки по двору валяются, облупленный сарайчик...
-
Евгений Касперский
@e_kaspersky_ru
QR-коды бывают разные: есть вполне себе полезные "КУ-ар", а бывают вредоносные - "КЮ-ар".
Рассказываем на примере одной сингапурской сударыни, любительницы бабл ти, об угрозах КЮ-ар кодов, и как с ними бороться 👉 kas.pr/15c2 -
Евгений Касперский
@e_kaspersky_ru
Популярно о том что такое OSINT, почему о нём нужно постоянно помнить и как можно защититься от его использования хакерами 👉 kas.pr/1m5v
-
Евгений Касперский
@e_kaspersky_ru
Что не так с этой дамой? Точнее, с её велосипедом :)
-
Евгений Касперский
@e_kaspersky_ru
Стратовулкан Ринджани, что на индонезийском острове Ломбок- это полный ппц! Во всех смыслах. На днях свалились обратно, помылись, поели, но пора сразу по делам, так что подробности позже.
-
Евгений Касперский
@e_kaspersky_ru
Zenbleed: новая аппаратная уязвимость в процессорах AMD.
Максимально просто рассказываем о достаточно сложной проблеме в популярных процессорах для настольных ПК и серверов 👉 kas.pr/5guk -
Евгений Касперский
@e_kaspersky_ru
Носороги - одна из главных достопримечательностей заповедника Ол Педжета в Кении. Здесь их очень много! Есть даже северный белый носорог, но этот вид практически вымер: остались только две самки.
Рассказываю подробнее: kas.pr/1y6q -
Евгений Касперский
@e_kaspersky_ru
Где надёжно хранить пароли?
Выбор невелик: браузер и специальный менеджер паролей.
Но если подумать на эту тему ещё, то первому варианту надо отказать. Потому что угнать важный пароль из браузера проще простого.
Подробнее 👉 kas.pr/f2f1 -
Евгений Касперский
@e_kaspersky_ru
От Шэньчжэня до Найроби. Достижения сезона.
За 20 дней у меня случилось 10 мест обитания (отели/кэмпы/палатки) и 12 перелётов. Достаточная плотность для требования нормального отпуска! kas.pr/x2fe -
Евгений Касперский
@e_kaspersky_ru
Летим на юг Китая в город #Шэньчжэнь. Дорога из аэропорта до отеля и сам офис компании- это всё бесконечные парки.
Картинка совсем не сочетается с распространёнными стереотипами о крупных городах Китая.
Главный офис #Хуавэй - это нечто
kas.pr/9z61 -
Евгений Касперский
@e_kaspersky_ru
Нумерология по-китайски.
Обратите внимание на пульт управления лифтом в одной китайской гостинице по пути моего недавнего следования. пропускать "несчастливые" номера здесь в порядке вещей.
Внимание, вопрос: а почему "14"? -
Евгений Касперский
@e_kaspersky_ru
Как скоротать в Пекине задержку рейса?
Озеро Хоухай - хорошее местечко. Это почти в центре, примерно в 2км к северу от Запретного города.
Жаркая погодка, относительно чистый пекинский воздух, вечерняя томность - китайцы это тоже очень уважают! :)
kas.pr/t6uj -
Евгений Касперский
@e_kaspersky_ru
На Диани-Бич погодка-то наконец наладилась!
Люблю подобные пляжные пространства в не самых посещаемых туристических регионах - за обилие свободной от туристов территории.
kas.pr/j5eb -
Евгений Касперский
@e_kaspersky_ru
Конец начала о Кении. Море и отливы.
Завершающая точка нашего путешествия по Кении - местная курортная зона на берегу Индийского океана. Диани-Бич (#dianibeach) - ого какого размера! Аж 17 километров длиной!
kas.pr/zq2u -
Евгений Касперский
@e_kaspersky_ru
А тем временем в Африке наступил ещё один день, который тоже успел порадовать. Например:
Какой же красавец! И совершенно не пугливый.
А еще можно посмотреть, что происходит там в кустах... Сами разглядите - или же подзумить?
kas.pr/c9cy -
Евгений Касперский
@e_kaspersky_ru
Отпуск ещё в разгаре, но нет сил держать накопленное фотодобро до более подробных рассказов. Отгружаю новую порцию фото-попурри с сафарных просторов #Кения.
Начну с самого впечатляющего - великой миграции животных.
kas.pr/ny8o -
Евгений Касперский
@e_kaspersky_ru
Хорошая погода, приятная компания, спокойствие духа и рассказы из кенийских сафари. На самом деле рассказы ещё впереди, а пока что фото-попурри с "уловом" прошедших дней.
Гепарды! Еще больше животных по ссылке kas.pr/wu8h -
Евгений Касперский
@e_kaspersky_ru
Необычные приключения: часть 7. Космическое и невесомое.
Есть ещё одна обалденная тема - полёты в невесомость. Десять 25-секундных "горок" zero gravity, которые делает вот такой самолёт Роскосмоса.
Два раза летал (в 2014 и 2018) - и ещё хочу!
kas.pr/d1mq -
Евгений Касперский
@e_kaspersky_ru
-
Евгений Касперский
@e_kaspersky_ru
#Найроби На расстоянии недолгой автомобильной поездки можно потрогать того самого, почти истреблённого северного белого носорога и посмотреть на жирафов. Изучить всю красоту по ссылке: kas.pr/11zg
-
Евгений Касперский
@e_kaspersky_ru
Необычные приключения: часть 5. Запредельное на стадионе и 5 тысяч лет под землёй.
Рассказ номер-8. Как я выступал на концерте Джеки Чана перед 80 тыс на трибунах.
kas.pr/c6wv -
Евгений Касперский
@e_kaspersky_ru
"Дорожные заметки": Вылетаю из Гуижоу (Guizhou) компанией Air China - главный китайский перевозчик.
В бизнес-зале еды нет вообще никакой кроме печенья!
В аэропортных ресторанах (и не только) принимают только китайские платёжные средства (типа Алипей и поробных) или наличку.
Евгений Касперский
@e_kaspersky_ru
Карточки Виза/Мастеркард не рабтают. Алкоголя крепче вина и пива нет вообще (в других аэропортах тоже).
Интернеты еле дышут... Что-то какой-то китайский сервис тут совершенно не китайский... -
Евгений Касперский
@e_kaspersky_ru
Необычные приключения: часть 3. Автодорожное и не только.
Что здесь было неординарного и замечательного? Рассказ, как мы в январе 2021 года на обычных машинках Рено в 50-градусные морозы прокатились по маршруту Магадан-Оймякон-Якутск. kas.pr/1rrx -
Евгений Касперский
@e_kaspersky_ru
Всем привет!
Прерываю рассказы о необычных путешествиях фоторепортажем из… Пекина! Очень ностальгично: в прошлый раз был здесь аж в сентябре 2019-го, почти 4 года назад!!!
После коронавируса Пекин посвежел. Атмосфера стала гораздо более комфортной.
kas.pr/btn4 -
Евгений Касперский
@e_kaspersky_ru
Как роскошно развлечься [не привлекая внимания санитаров]. Часть 2.
В прошлый раз мы зацепили тему Антарктиды, то как не вспомнить путешествие на Южный полюс!
По ссылке история, как мы пытались отправить 300 мегабайт из Антарктиды на "Большую землю".
kas.pr/8o3z -
Евгений Касперский
@e_kaspersky_ru
А мы тем временем поздравляем первых 6 студентов МАИ @MAIuniversity , которые получили дипломы бакалавра по темам KasperskyOS/Кибериммунитет! #kasperskyos #kos #cyberimmunity
-
Евгений Касперский
@e_kaspersky_ru
В одном комментарии меня спросили "почему миллиардер прикидывается простым туристом?" и даже "рассказать на каких яхтах и катерах катаюсь, на что фотки снимаю, как праздники организуем".
Я здесь и сейчас попробую поведать тайные знания.
kas.pr/o5kw -
Евгений Касперский
@e_kaspersky_ru
Июльская коллекция патчей от #microsoft получилась неожиданной. Компания вновь лечит похороненный #internetexplorer. Целых 6 свежих уязвимостей уже эксплуатируются злоумышленниками в атаках.
А 2 из этих 6 были закрыты не патчами, а рекомендациями. kas.pr/61rv -
Евгений Касперский
@e_kaspersky_ru
Итак, история про то, как в прошедшую пятницу мы громко и весело отпраздновали 25/26-летний юбилей/день рождения компании. На праздник приехало 3100+ гостей! А началось всё давным-давно...
kas.pr/8et8 -
Евгений Касперский
@e_kaspersky_ru
#Биометрия не самая надежная штука, особенно с нынешним расцветом технологий клонирования голоса. Раньше #дипфейки были редким штучным товаром, а сейчас делаются в интернетах на раз-два, иногда даже бесплатно.
Так что не теряем бдительность! kas.pr/2p72 -
Евгений Касперский
@e_kaspersky_ru
Новый способ обмана отпускников:
Псевдотурагентство предлагает авиабилеты по чрезвычайно привлекательной цене. Дальше - интереснее: после оплаты бронирование действительно отображается во всех системах — оно совершенно настоящее!
И в чём обман? 👉 kas.pr/na43 -
Евгений Касперский
@e_kaspersky_ru
Почтовый криптофишинг: как грабят горячие и холодные кошельки? И как от этого защититься? 👉 kas.pr/5uvd
-
Евгений Касперский
@e_kaspersky_ru
Быть в Питере в Белые ночи и не походить на лодочках по Неве и каналам да под развод мостов? Это невозможно! И пусть это было уже сто миллионов раз. Но как красиво же!
Рассказываю и показываю подробнее 👉 kas.pr/cox9 -
Евгений Касперский
@e_kaspersky_ru
Наверняка вы помните Ивана Максимова по шедеврально-психоделическим мультикам "Слева-направо" и "Болеро". Давайте этим субботним вечером познакомимся с его дипломной работой из 1990г. "5/4" ->
www.youtube.com/watch?v=C_eNYZ-9V_A
Приятного просмотра и хорошего вечера! :) -
Евгений Касперский
@e_kaspersky_ru
-
Евгений Касперский
@e_kaspersky_ru
Кибермошенники постоянно изобретают новые способы социальной инженерии, бьют в слабые места поведенческих и культурных шаблонов человека.
Рассказываем как распознать хитрости развода сотрудников организаций с целью просочиться в корпоративную сеть 👉 kas.pr/zvi7 -
Евгений Касперский
@e_kaspersky_ru
Кража секретов через светодиод?
Исследователи нашли метод видеокриптоанализа. Термин получился довольно сомнительный, да и исследование вышло сложным для понимания. Но мы объясним максимально простыми словами.
А штука получилась интересная 👉 kas.pr/3xmk -
Евгений Касперский
@e_kaspersky_ru
Форты Кронштадта - совершенно удивительный мир, изучать который можно бесконечно.
Увы, многие из некогда грандиозных сооружений давно заброшены, разграблены и заросли травой и деревьями. Вот бы это всё отремонтировать - смотрелось бы великолепно!
👉 kas.pr/pz3n -
Евгений Касперский
@e_kaspersky_ru
Знакомьтесь: порт Бронка, с которым мы плотно сотрудничаем по вопросам кибербеза - ведь с качеством и ассортиментом наших технологий для промышленных предприятий не сравнится ни один разработчик в мире.
Особо привлекают внимание краны. Полный улёт! 👉 kas.pr/saa4 -
Евгений Касперский
@e_kaspersky_ru
Просто о сложном (но опасном, а потому важном)
Что такое веб-скиммеры, почему при онлайн-шоппинге их следует опасаться — и как от них можно защититься 👉 kas.pr/1bz3 -
Евгений Касперский
@e_kaspersky_ru
Мы поучаствовали в хакатоне LearnPrompting, посвящённом атакам на ChatGPT.
Зачем мы провели несколько ночей за взломом чат-бота, как нам пригодился опыт борьбы с фишингом и умеют ли нейросети хранить секреты?
Рассказываем подробно 👉kas.pr/i6tt -
Евгений Касперский
@e_kaspersky_ru
Этим пятничным вечером предлагаю вам занимательно-образовательное-детективное чтиво о 8 самых-самых крипто-ограблениях. Самое сложное, самое непонятное и даже самое кинематографичное. Бонус-трек: как от всего этого защититься.
Наслаждайтесь! 👉 kas.pr/93je -
Евгений Касперский
@e_kaspersky_ru
Лето - сезон отпусков. Кибернегодяи запрыгнули и в эту тему и рассылают фишинговые тематические письма якобы от HR-отдела. Цель, как обычно, — выманить корпоративные учетные данные.
Рассказываем о том, как защититься 👉 kas.pr/os6c -
Евгений Касперский
@e_kaspersky_ru
Мы продолжаем изучать "Триангуляцию" - опасную шпионскую атаку для ай-девайсов. Что ни день, то новые открытия. Не самые приятные.
Рассказываем детали основного импланта: что он делает и как от него защищаться 👉 kas.pr/u3ti
#iostriangulation #triangledb -
Евгений Касперский
@e_kaspersky_ru
2FA — не роскошь, а насущная необходимость.
Но-1: комбинаций 2FA много. Но-2, не все из них одинаково полезны (c).
Какой вариант является лучшим с точки зрения безопасности и удобства? 👉 kas.pr/7d7n -
Евгений Касперский
@e_kaspersky_ru
Рано или поздно сисадмина настигает задача растянуть L2 домен. После этого достаётся бубен и начинаются танцы разной степени сложности.
Не миновала эта задача и нас. А решили мы её с помощью нашего же продукта Kaspersky SD-WAN.
Рассказываем как 👉 kas.pr/v5b9 -
Евгений Касперский
@e_kaspersky_ru
Почта России - гигантская цифровая инфраструктура для обеспечения множества процессов и бизнесов.
На ПМЭФ объявили о нашем партнёрстве для совершенствования кибербезопасности физических и виртуальных инфраструктур + автоматизированных систем управления процессами. -
Евгений Касперский
@e_kaspersky_ru
Проверили - это неправда :)
-
Евгений Касперский
@e_kaspersky_ru
В Москве на Ботанической есть замечательный музей. Здесь красиво, доступно, увлекательно, с древнейших времён и до самого блокчейна. Называется он - "иифарготпирк йезум". Ну, вы догадались :)
Думаете куда пойти в эти выходные?
Делюсь впечатлениями 👉 kas.pr/9ttu -
Евгений Касперский
@e_kaspersky_ru
На ПМЭФ очень много встреч: то с бизнесменами, то с политиками, то со спортсменами и творческими колективами. А вот и Артемий Лебедев зашёл обсудить недавние путешествия, поговорили о кибербезе и наших новинках, ну и, конечно, о дизайне.
Решили вскоре встретиться в студии. -
Евгений Касперский
@e_kaspersky_ru
"Что-то-as-a-Service" модель успешно используется и в даркнете. Киберпреступники продают доступ к продвинутым зловредам, тем самым снижая порог вхождения в сообщество
Мы проанализировали "рынок" таких услуг и рассказываем как работает схема 👉 kas.pr/efv1 -
Евгений Касперский
@e_kaspersky_ru
Одна из главных "премьер" ПМЭФ - торжественное объявление нашего сотрудничества с Большим театром!
Ведь Большой - это мощная корпоративная структура, как и все организации подверженная киберугрозам.
И Больщой сделал правильный выбор: Kaspersky MDR 👉 kas.pr/bolshoi-tg-kaspersky-daily -
Евгений Касперский
@e_kaspersky_ru
Кто в ПМЭФ, кто по дрова.
Где все? На ПМЭФе! Мы тоже, но об этом ещё будет. Пока же хочу (снова) поделиться любопытным и приятным наблюдением. Как ни приеду в Питер - в городе всегда прекрасная погода, яркое солнышко и голубое небо! В общем, почаще приглашайте и всё будет :) -
Евгений Касперский
@e_kaspersky_ru
Как лучше блокировать Android-смартфоны?
Пин-код, пароль, графический паттерн, отпечаток пальца, лицом в конце концов? Давайте разберемся, какой способ наиболее безопасен, а какой лучше не использовать вовсе?
Рассказываем в деталях 👉 kas.pr/rqk3
Евгений Касперский
@e_kaspersky_ru
Спойлер: лучшее сочетание — отпечаток пальца, которым вы будете разблокировать смартфон постоянно, плюс длинный пин-код. Худший вариант - распознавание лица.
-
Евгений Касперский
@e_kaspersky_ru
Новый «нейросетевой» Telegram-бот обещает найти интимные фото кого угодно лишь по профилю в соцсетях или номеру телефона — за деньги 👉 kas.pr/u7ru
-
Евгений Касперский
@e_kaspersky_ru
Как два пальца о блокчейн!
Рассказываем, как технически продвинутый зловред #doublefinger загружает стилер #greetingghoul, который охотится на криптовалютные кошельки 👉 kas.pr/5hwi -
Евгений Касперский
@e_kaspersky_ru
БелАЗ крут, очень крут. Во время экскурсии впечатлялка впечатляться устала. Окончательно добил впечатлялку... БЕСПИЛОТНЫЙ КАРЬЕРНЫЙ САМОСВАЛ.
Рассказываю подробнее 👉 kas.pr/89si -
Евгений Касперский
@e_kaspersky_ru
Рассказываем о необычной атаке на YouTube-каналы, которая обходит стойкие пароли и даже двухфакторную аутентификацию 👉 kas.pr/d4i4
-
Евгений Касперский
@e_kaspersky_ru
А давайте устроим лёгкую релаксацию, под, например, токкату фа-минор Баха.
Давайте проведём этот вечер на знаменитом нижегородском променаде.
Знакомьтесь: Большая Покровская улица 👉 kas.pr/eq9n
Евгений Касперский
@e_kaspersky_ru
И всё таки немного о работе: на ЦИПРе встретился с Борисом Нуралиевым. Опять рядом, опять вместе!
-
Евгений Касперский
@e_kaspersky_ru
Грешен, балуюсь. :)
-
Евгений Касперский
@e_kaspersky_ru
СРОЧНО.
Обнаружили новую кибератаку на устройства Apple. Зловред *незаметно* пробивает iMessage и устанавливает шпиона.
Рассказываем подробности 👉 kas.pr/32ha -
Евгений Касперский
@e_kaspersky_ru
-
Евгений Касперский
@e_kaspersky_ru
-
Евгений Касперский
@e_kaspersky_ru
Пешее приключение к Базовому лагерю Эвереста подошло к своей кульминации - от деревни Горакшеп осталось всего-то ничего до цели.
Надо выдохнуть и перед финальным рывком. Рассказываю о гостиницах по пути нашего следования.
Выводы и наблюдения 👉 kas.pr/18bb -
Евгений Касперский
@e_kaspersky_ru
✅ Как правильно отвечать на «звонок из банка» или «звонок из МВД»?
✅ В чём главная опасность мобильных брокерских приложений?
✅ Какую роль в биржевых манипуляциях играют роботы и блогеры?
Рассказываем в новой серии нашего подкаста "Смени пароль!" youtu.be/eU3YThhDp5w -
Евгений Касперский
@e_kaspersky_ru
Притять - полный восторг! Разлив по полной программе. Говорят, что давно такой большой воды не было.
Здесь накрывает каким-то гипнозом, волшебством. Становится просто очень хорошо, глядя на не спеша меняющиеся сине-зелёные ландшафты.
👉 kas.pr/v882 -
Евгений Касперский
@e_kaspersky_ru
MSI профукала приватные ключи для подписи прошивок и ключи Intel Boot Guard.
Рассказываем почему это ОЧЕНЬ плохо и что делать пользователям, организациям и разработчикам 👉 kas.pr/5amr -
Евгений Касперский
@e_kaspersky_ru
Объясняем, что такое многофакторная аутентификация, зачем она нужна, почему ею следует пользоваться и какие бывают эти самые факторы 👉 kas.pr/8ew8
-
Евгений Касперский
@e_kaspersky_ru
Во время недавней командировки в Японию сотрудники нашего локального офиса решили меня удивить игрой "eat or pass" с японскими снеками. Ха! Да я любые японские снеки могу съесть. Даже натто. Если попросят :)
В общем получилось вот так весело:
www.youtube.com/watch?v=idaB4_idFps -
Евгений Касперский
@e_kaspersky_ru
О какой артефакт прибило!
-
Евгений Касперский
@e_kaspersky_ru
В наш официальный онлайн-магазин мерча поступила новая коллекция на тему проекта "Земли 2050"!
В линейке: блокнот, сумка, стикерпак, футболка.
Цены не низкие - мы принципиально делаем мерч из ингридиентов только самого высокого качества 👉 kas.pr/e9qr -
Евгений Касперский
@e_kaspersky_ru
В мае анонсированы 8 новых доменов, среди которых есть два, неотличимые от популярных расширений файлов: .zip и .mov.
Как это повлияет на IT-системы и что будут делать злоумышленники? 👉 kas.pr/piq8 -
Евгений Касперский
@e_kaspersky_ru
Национальный спорт Непала? По моим впечатлением - это... снукер!
Рассказываю подробнее 👉 kas.pr/m2ic -
Евгений Касперский
@e_kaspersky_ru
Главная задача защиты - минимизировать угрозу.
Мы приготовили простую пошаговую инструкцию для домашних пользователей, чтобы вы могли построить свой личный "ландшафт угроз", исходя из вашего онлайн поведения и используемых приложений 👉 kas.pr/7pku -
Евгений Касперский
@e_kaspersky_ru
Что такое Solution Architect и какими навыками нужно обладать для этой профессии? Рассказываем от первого лица 👉 kas.pr/qn7k
Спойлер: здесь интересно и хорошо платят :) И у нас есть такая вакансия 👉 kas.pr/vsr1 -
Евгений Касперский
@e_kaspersky_ru
В марте мы рассказали о фреймворке #commonmagic, продолжили копать глубже и вышли на новую кампанию #cloudwizard, которая имеет насыщенную историю, связанную с более ранними кибератаками в зоне российско-украинского конфликта 👉 kas.pr/o4hz
-
Евгений Касперский
@e_kaspersky_ru
Ура-ура! Наша совершенно замечательная О.Р. (она же Oльга Румянцева) с трудом забралась, но безаварийно спустилась с ещё одного восьмитысячника - Лходзе! Поздравляю!
-
Евгений Касперский
@e_kaspersky_ru
Выпустили новую, полностью переработанную версию Kaspersky Safe Kids для #android и #ios, которая значительно упрощает жизнь занятых родителей 👉 kas.pr/f6b6
-
Евгений Касперский
@e_kaspersky_ru
Всем привет!
кому удобнее читать в #telegram - мой канал здесь 👉 t.me/e_kaspersky
Там подробнее, больше картинок, и кругляшки тоже будут :) -
Евгений Касперский
@e_kaspersky_ru
Способна ли ChatGPT распознавать фишинговые ссылки?
Мы не питали иллюзий, что языковую модель можно использовать для детекта, но всё же провели эксперимент.
Но пока человеку она очень сильно уступает 👉 kas.pr/8tso -
Евгений Касперский
@e_kaspersky_ru
Вы наверняка слышали о премьере электромобиля АТОМ. А я сейчас расскажу что там внутри - точнее, что отвечает за безопасность этого продвинутого девайса :)
"Под капотом" АТОМа - наш шлюз безопасности на базе KasperskyOS! Ура!
Подробности 👉 kas.pr/5fi8 -
Евгений Касперский
@e_kaspersky_ru
Криптомиксеры, сервисы-матрешки, обналичка и другие способы, которыми операторы #ransomware отмывают криптодоходы 👉 kas.pr/y6zw
-
Евгений Касперский
@e_kaspersky_ru
Микроядерные ОС vs моноядерные ОС. Что лучше и за чем будущее?
Рассказываем на примере #kasperskyos 👉 kas.pr/q7w5 -
Евгений Касперский
@e_kaspersky_ru
Шпионят ли за вами сервисы геолокации? (вопрос риторический)
Рассказываем, как работают сервисы геолокации и кто узнаёт, где вы находитесь, когда смартфон определяет свое местоположение 👉 kas.pr/xu6e -
Евгений Касперский
@e_kaspersky_ru
Приложения с сюрпризом: новое семейство подписочных троянцев в Google Play 👉 kas.pr/g9f5
-
Евгений Касперский
@e_kaspersky_ru
ПРИВЕТ ИЗ EBC!
Есть 5364 м. Дальше не пойду. Не предполагалось и не просите :) Но рассказов будет море!
Умные часы у некоторых бедолаг по турпоходу показывали:
* Ресурсов организма осталось 5%.
* Требуемый отдых: 72 часа.
Я был там. Ощущаю правильность мнения умночасов... -
Евгений Касперский
@e_kaspersky_ru
КТО МЫ? БРАУЗЕРЫ! ЧТО МЫ ХОТИМ? ПРИВАТНЫХ ДАННЫХ!
Руководство по выбору по-настоящему приватного браузера 👉 kas.pr/7qo2 -
Евгений Касперский
@e_kaspersky_ru
Что мы обычно делаем 4 мая уже много лет? Мы делаем обзор состояния кибербезопасности в далекой-далекой галактике. А тут как раз закончился третий сезон «Мандалорца»... Ну, вы догадались :)
👉 kas.pr/2tp3
Евгений Касперский
@e_kaspersky_ru
Из принципиально нового — в сериале «Мандалорец» нам показали, как дроиды получают обновления ПО. Оказывается, для этого они ходят в бары и там выпивают! Надо, кстати, запомнить — это хороший ответ на случай, если кто-то спросит «почему ты опять пьян».
Евгений Касперский
@e_kaspersky_ru
В барах им наливают Непенте - смазку для защиты от механического износа, смешанную с субчастицами, доставляющими обновления программ.
Звучит, конечно, не очень надежно. Но, по крайней мере, теперь мы знаем, что они в принципе хоть как-то обновляются! -
Евгений Касперский
@e_kaspersky_ru
КАК МЫ ЗАПИСЫВАЕМ ПОДКАСТЫ?
А вот так! Во 2 эпизоде 3 сезона подкаста "Смени пароль!"
✅ Куда отправляются записи с камер «Теслы»?
✅ Легко ли угнать компьютеризованный автомобиль?
✅ Кто отвечает за ДТП с участием беспилотной машины?
👉 kas.pr/p9he -
Евгений Касперский
@e_kaspersky_ru
Мошенники используют #linkedin, чтобы от лица вашей организации заниматься своими тёмными делами.
Рассказываем о технологиях борьбы с фейками на LinkedIn 👉 kas.pr/os59 -
Евгений Касперский
@e_kaspersky_ru
-
Евгений Касперский
@e_kaspersky_ru
Кража данных через из защищенной системы через PC Speaker?
Увы, но это возможно 👉 kas.pr/482q -
Евгений Касперский
@e_kaspersky_ru
Разработчику на заметку:
Написали в нашем блоге на Хабре о L2-тестах: как мы их используем и какие результаты получаем 👉 kas.pr/jg6z -
Евгений Касперский
@e_kaspersky_ru
Защита с плюсом для #android-смартфона: что нового в Kaspersky Plus?
Кратко и по делу рассказываем о функциях приложения, которое перестало быть "просто антивирусом" 👉 kas.pr/738m -
Евгений Касперский
@e_kaspersky_ru
В инфосеке каждое расследование - детективный роман
Приходит вам письмо от коллеги, а там документик, или ссылочка. Казалось бы, почему нет?
А вот и нет. Вполне возможно, что вас пытаются атаковать методом захвата переписки (conversation hijacking) 👉 kas.pr/xms5 -
Евгений Касперский
@e_kaspersky_ru
Как нейросети могут допускать утечку приватных данных?
Нейросети, генерирующие изображения, уже повсюду. Какие риски приватности они несут?
Разбираемся в вопросе 👉 kas.pr/p6qq -
Евгений Касперский
@e_kaspersky_ru
Используете аппаратные криптокошельки для хранения криптовалюты? Правильное решение!
Но на защиту надейся, а сам не плошай. Рассказываем об уязвимостях этой технологии и как им противостоять 👉 kas.pr/a3xe -
Евгений Касперский
@e_kaspersky_ru
ДОСТАЁМ НАУШНИКИ И ПРИСТЁГИВАЕМСЯ!
Настраиваем антенки на 3й сезон подкаста про кибербезопасность «Смени пароль!» с Лёхой Андреевым, @_k1k и @codelancer.
Первый выпуск - о чат-гопоте. В смысле о главной киберстрашилке года, cервисе #chatgpt
👉 podcast.ru/e/8desrHsx3n- -
Евгений Касперский
@e_kaspersky_ru
А вот когда вы планируете что-то обсудить в онлайне на видео-конференции - как это называете? До недавнего времени у нас в компании в обиходе было "встретимся в тимзе".
Теперь для общения 4500 наших сотрудников используют Squadus разработки "МойОфис".
www.vedomosti.ru/technology/articles/2023/04/18/971310-ro… -
Евгений Касперский
@e_kaspersky_ru
Выпустили портативную версию Kaspersky Antidrone!
Короче: вмещается в чемоданчик для ручной клади, весит <5кг, работает в автономном режиме до 2ч.
Может использоваться как отдельно, так и в распределённом комплексе защиты от дронов.
Подробнее 👉 kas.pr/syx7 -
Евгений Касперский
@e_kaspersky_ru
Видим сильный рост атак банкеров QBot через email. Что примечательно, для рассылки негодяи используют текст реальных деловых писем из реальной переписки 👉 kas.pr/yd3z
-
Евгений Касперский
@e_kaspersky_ru
Выпустили новую версию нашего SD-WAN решения - теперь с аппаратной платформой.
Очень много новых полезных функций для построения распределённой филиальной сети.
Подробнее здесь 👉 kas.pr/3dta -
Евгений Касперский
@e_kaspersky_ru
Приложения Open Source требуют правильного внедрения и сопровождения, в противном случае компания может столкнуться со множеством угроз.
Рассказываем о топ-10 рисков для предприятия в связи с использованием open source компонентов 👉 kas.pr/65v3 -
Евгений Касперский
@e_kaspersky_ru
Всех с Днём космонавтики!
-
Евгений Касперский
@e_kaspersky_ru
Наш поведенческий движок автоматически выявил новую zero-day уязвимость в Windows.
Сработали чётко, сообщили MS, выпустили патч. Теперь дело за вами - обновить ось! 👉 kas.pr/hhv9 -
Евгений Касперский
@e_kaspersky_ru
У каждого кибер-Бендера есть множество "сравнительно честных способов отъёма денег".
Рассказываем простым языком о шести самых распространённых приёмах, которыми пользуются мошенники, чтобы увести ваш пароль и, конечно, как от них защититься 👉 kas.pr/u2nk -
Евгений Касперский
@e_kaspersky_ru
Антивируса больше нет. Есть только Kaspersky :)
Выпускаем самое крупное обновление линейки продуктов для домашних пользователей.
Рассказываем о новых функциях и сервисах 👉 kas.pr/1pvb -
Евгений Касперский
@e_kaspersky_ru
Отдали гаджет в сервисный центр? А ремонтники иногда, совершенно не смущаясь, рассказывают, что проводят «закрытые показы» домашнего порно, обнаруженного на попавших им в руки устройствах.
Как защититься от слишком любопытных глаз? 👉 kas.pr/dc5n -
Евгений Касперский
@e_kaspersky_ru
-
Евгений Касперский
@e_kaspersky_ru
Скрыть личную информацию на картинке с помощью редактора изображений?
Оказывается они далеко не всё замазывают и обрезают.
Стандартные инструменты Google Pixel и Windows 11 могут выдать спрятанную на картинках информацию.
Подробнее 👉 kas.pr/m2fu -
Евгений Касперский
@e_kaspersky_ru
SharePoint как инструмент для фишинга? Да.
Новое поветрие в киберкриминале: использование легитимных сервером SharePoint для рассылки опасных нотификаций
Рассказываем, как схема работает и на что обращать внимание, чтобы не попасться 👉 kas.pr/u96n -
Евгений Касперский
@e_kaspersky_ru
"Пока вас не было, у вас тут намайнилось"
Осторожно: мошенники обещают пользователям выплаты в десятки тысяч долларов, якобы накопившиеся в аккаунте на некой «автоматической облачной майнинговой платформе».
Подробнее 👉 kas.pr/g2tw -
Евгений Касперский
@e_kaspersky_ru
Лучшие практики реагирования на инциденты от наших экспертов по SOC 👉 kas.pr/xv8r
-
Евгений Касперский
@e_kaspersky_ru
Что произойдет с вашим Twitter-аккаунтом и прочими цифровыми активами после смерти? Как при жизни позаботиться о том, чтобы они попали в правильные руки? 👉 kas.pr/o3tu
-
Евгений Касперский
@e_kaspersky_ru
Дистанционный взлом смартфонов Samsung, Google и Vivo: проблема и решение
Уязвимости, обнаруженные в радиомодуле Exynos, позволяют дистанционно устройство, просто зная номер телефона владельца.
Как это возможно и как защититься? 👉 kas.pr/64r1 -
Евгений Касперский
@e_kaspersky_ru
КИБЕР-НЕГОДЯИ НА ВЫДУМКИ ХИТРЫ.
Что нового они понавыпридумывали?
Рассказываем о новой схеме, как угрозами кар небесных за нарушение копирайта мошенники пытаются заставить владельцев сайтов поставить на веб-страницы потенциально опасные ссылки 👉 kas.pr/t4ys -
Евгений Касперский
@e_kaspersky_ru
У меня начался сезон командировок. Мы с группой случайных попутчиков отправились в азиатско-тихоокеанскую временную зону, и первая остановка... догадаться несложно :)
Конечно, это Сеул! 👉 kas.pr/5m99 -
Евгений Касперский
@e_kaspersky_ru
Срочно обновите Ай-девайсы и Маки. Причина коротко: Pegasus
Подробнее здесь 👉 kas.pr/4vq8 -
Евгений Касперский
@e_kaspersky_ru
Чтобы умный дом принес вам больше пользы, чем вреда, его нужно правильно настроить и полноценно защитить. А чтобы не было проблем - лучше вообще покупать классическую технику.
Если вы ещё с нами, то давайте разберём защиту умного дома в деталях 👉 kas.pr/b12a -
Евгений Касперский
@e_kaspersky_ru
Популярность электронных замков зашкаливает. Однако подходить к выбору замка надо очень осторожно.
Показательная история случилась с производителем Akuvox. Покопавшись в коде исследователи нашли 13 уязвимостей и предложили несколько способов атаки 👉 kas.pr/mos7 -
Евгений Касперский
@e_kaspersky_ru
Бизнес активно переходит на решения open source. Как успешно провести переход и какие риски нужно учесть?
👉 kas.pr/v2gn -
Евгений Касперский
@e_kaspersky_ru
Платёжные сервисы за последние годы стали удобнее и безопаснее, но злоумышленникам по-прежнему удается воровать деньги с карт по всему миру.
Какие способы кражи наиболее распространены и как им противостоять?
Рассказываем просто о сложном 👉 kas.pr/c3b2 -
Евгений Касперский
@e_kaspersky_ru
Десктопные версии WhatsApp, Telegram, Signal и т.д. - это удобно. Однако с точки зрения кибербезопасности здесь всё плохо. ОЧЕНЬ ПЛОХО.
Что делать, чтобы потом не выяснять, кто виноват? 👉 kas.pr/2qyz -
Евгений Касперский
@e_kaspersky_ru
Двухфакторная аутентификация + одноразовые коды снижает риск угона аккаунтов, но полной безопасности не гарантирует.
Cтоит предпринять дополнительные меры предосторожности. Вот такие 👉 kas.pr/vc7n -
Евгений Касперский
@e_kaspersky_ru
Слоганы вроде «решение на базе ИИ» до сих пор выглядят как элегантный способ продать пустышку. Впрочем, технологии настоящего искусственного интеллекта продвигаются вперед.
Чем грозит научный прорыв и где проходят границы возможного? 👉 kas.pr/un1k -
Евгений Касперский
@e_kaspersky_ru
Чем отличаются атаки на геймеров разных возрастов?
Почему киберпреступники чаще атакуют детей, а не хардкорных геймеров, как именно они это делают и что пытаются украсть 👉 kas.pr/zu6h -
Евгений Касперский
@e_kaspersky_ru
-
Евгений Касперский
@e_kaspersky_ru
От умного дома в наши дни не скрыться. Что-то из него - развлечение, но многие функции действительно экономят энергию, время и нервы.
Как лучше обустроить умный дом? Рассказываем о выборе стандартов, проектировании, подводных плюсах и минусах 👉 kas.pr/35v6 -
Евгений Касперский
@e_kaspersky_ru
Видимся редко, но регулярно :)
Одно из мест встречи - заседания нашего клуба TravelKLab в "Баркасе". В прошлую пятницу рассказывал о наших экспедициях на Курилы, делился опытом и впечатлениями.
Запись здесь 👉 www.youtube.com/watch?v=AkiTd1wk-FU -
Евгений Касперский
@e_kaspersky_ru
Встретили слова Secure DNS или Private DNS в настройках смартфона и защитных приложений? Эту функцию лучше включить - у неё много преимуществ.
Рассказываем как и зачем 👉 kas.pr/32zm -
Евгений Касперский
@e_kaspersky_ru
Давно мечтал о созерцании полярного сияния, и даже 2 раза пытался. На 3й раз тщательно подготовился к шедевралию, но одну засаду не учёл. ВЕТЕР! Меня сдуло...
Впрочем, кое-какие не совсем чёткие фотки удались 👉 kas.pr/hv5r -
Евгений Касперский
@e_kaspersky_ru
Man-on-the-side и Man-in-the-middle. Кто все эти люди?
Это не люди. Это типы кибератак. Рассказываем просто о сложном, чтобы вы лучше знали об уловках кибер-негодяев и смогли правильно защитить свои устройства 👉 kas.pr/3i1a -
Евгений Касперский
@e_kaspersky_ru
Анонс #iphone14 порадовал принципиально новой функцией Emergency SOS — отправкой экстренного вызова через спутники. Как она работает и есть ли где-то ещё, кроме нового #iphone?
Исследуем вопрос 👉 kas.pr/2u1c -
Евгений Касперский
@e_kaspersky_ru
15/02 15:00MSK онлайн-митап по базам знаний.
✅ как эффективно создавать и актуализировать контент?
✅ как продвигать знания среди других команд?
✅ метрики и методы оценки эффективности БЗ?
Регистрация 👉 kas.pr/habr-techwriters-meetup -
Евгений Касперский
@e_kaspersky_ru
Топ-20 самых распространённых веб-маяков и почему вас это должно напрягать 👉 kas.pr/265f
-
Евгений Касперский
@e_kaspersky_ru
НЕОБЫЧНЫЙ СПОСОБ ПРОСЛУШКИ ИЛИ...?
В каждом смартфоне уже больше 10 лет есть акселерометр. Оказывается, он имеет достаточную чувствительность, чтобы распознавать вибрации голоса через встроенный динамик!
Оцениваем степень опасности 👉 kas.pr/xyg4 -
Евгений Касперский
@e_kaspersky_ru
БЕСКОНТАКТНАЯ ОПЛАТА НЕ РАБОТАЕТ?
Вы подносите к терминалу карточку, а оплата не срабатывает. Почему? Не исключено, что POS-терминал заражен зловредом Prilex, который блокирует оплату через NFC.
Рассказываем об этом зловреде и как от него защититься 👉 kas.pr/dzc7 -
Евгений Касперский
@e_kaspersky_ru
-
Евгений Касперский
@e_kaspersky_ru
Пожалуй, это самый пятничный твит :) Особенно для любителей пива.
Сегодня вечером, после работы, за кружечкой пенного настраиваем приватность-безопасность в @untappd - популярном приложении ценителей пива 👉 kas.pr/2yzv -
Евгений Касперский
@e_kaspersky_ru
В десктопном клиенте мессенджера #signal найдены уязвимости. Оцениваем степень опасности, рассказываем что делать 👉 kas.pr/5kj5
-
Евгений Касперский
@e_kaspersky_ru
В 2022г. мы выпустили более 750 (sic!) релизов: новых продуктов, плановых обновлений, патчей и прочих локализаций-кастомизаций.
Рассказываю о самых ярких продуктово-технологических достижениях года 👉 kas.pr/68kz -
Евгений Касперский
@e_kaspersky_ru
Новые фичи безопасности Apple-устройств: в чём реальный смысл, когда ждать и причём здесь детская порнография? 👉 kas.pr/o17u
-
Евгений Касперский
@e_kaspersky_ru
Новое поколение чат-ботов создаёт связные и осмысленные тексты. Это пригодится и киберпреступникам, и киберзащитникам
Рассказываем об экспериментах с языковой моделью GPT-3 👉 kas.pr/7uvd -
Евгений Касперский reposted
AV-Comparatives
@AV_Comparatives
@AV_Comparatives has released its annual Summary Report for consumer security products: www.av-comparatives.org/tests/summary-report-2022/
PDF available here: www.av-comparatives.org/wp-content/uploads/2023/01/avc_su… -
Евгений Касперский
@e_kaspersky_ru
"РАЗВОДКИ" ПРИ ТРУДОУСТРОЙСТВЕ
Интернет, социальные сети, криптовалюты, а теперь еще и всплеск дистанционной работы вооружили жуликов новыми инструментами.
Рассказываем о самых популярных мошеннических схемах, чтобы избежать обмана при трудоустройстве 👉 kas.pr/nn5t -
Евгений Касперский
@e_kaspersky_ru
ЧТО НЕ ТАК ЗАЩИЩЕНО В ЗАЩИЩЁННОМ TELEGRAM?
У «Телеги» есть ряд особенностей, из-за которых защитить свою переписку в реальной жизни оказывается нелегко, — и связаны они вовсе не со сложностями криптографии, а с гораздо более прозаическими вещами
👉 kas.pr/984i -
Евгений Касперский
@e_kaspersky_ru
Технология без патента, увы, деньги на ветер.
Поскольку наш бизнес – это про технологии, то как только появились ресурсы – мы сразу озаботились патентной защитой. И правильно сделали!
Рассказываю как у нас это получилось и каких успехов мы достигли 👉 kas.pr/w43n -
Евгений Касперский
@e_kaspersky_ru
КИБЕРБУЛЛИНГ, ОНЛАЙН-СТАЛКИНГ, ДОКСИНГ.
Просто набор слов? Тогда у меня две новости. 1) вам повезло - вы ещё не сталкивались с этими явлениями. 2) вы *можете* очень неприятно столкнуться с ними.
Учимся не наступать на грабли 👉 kas.pr/p5ns -
Евгений Касперский
@e_kaspersky_ru
Мессенджер Threema оказался в эпицентре скандала. Исследователи нашли 7 (!) уязвимостей, а разработчики, не отрицая этого факта, сказали, что «все исправлено, и вообще, проблема высосана из пальца».
Нужно ли срочно переходить на Signal, и где правда? 👉 kas.pr/kfo1 -
Евгений Касперский
@e_kaspersky_ru
2022й поставил антирекорды по числу инцидентов кибербезопасности и других проблем цифрового мира.
Давайте сделаем 2023й спокойнее и лучше! Дайте себе эти 6 простых обещаний, которые резко повысят лично вашу защищенность в Интернете 👉 kas.pr/hsr8 -
Евгений Касперский
@e_kaspersky_ru
ПАРОЛИ, ПАРОЛИ, ПАРОЛИ...
...пели Далида и Ален Делон в песне о *словах*. У паролей есть общее со словами: они как воробьи: вылетит - не поймаешь.
Рассказываем как пароль может попасть в руки злоумышленников и что сделать, чтобы "воробей" не улетел 👉 kas.pr/sm5q -
Евгений Касперский
@e_kaspersky_ru
Выпустили Мидори Кума календарь-202З!
Кто угадает всех персонажей?
Загрузить календарь бесплатно и наслаждаться весь год :) 👉 kas.pr/r8qn -
Евгений Касперский
@e_kaspersky_ru
Умело комбинируя классические и квантовые вычисления, можно взломать фундаментальный для работы интернет-протоколов криптоалгоритм RSA с длиной ключа 2048 бит.
Насколько эта угроза реальна?
Давайте разберемся 👉 kas.pr/1q89 -
Евгений Касперский
@e_kaspersky_ru
"Я календарь переверну..." :)
-
Евгений Касперский
@e_kaspersky_ru
IDA Pro или Ghidra?
Для большинства экспертов ответ очевиден, но @2igosha готов развеять консервативные заблуждения.
Он немного подкрутил настройки и добавил недостающие базы данных, я уже не вернулся к старым инструментам.
Попробуйте и вы, а вдруг? 👉 kas.pr/57u7 -
Евгений Касперский
@e_kaspersky_ru
Всемирная столица граффити?
Это Вальпараисо, Чили. Здесь этого много, везде и очень необычного. Не Бэнкси, конечно... но всё равно ой-ай неплохо! 👉 kas.pr/6qvh -
Евгений Касперский
@e_kaspersky_ru
Сейчас будет неожиданно :)
Поглощают ли кактусы вредные излучения?
Не торопитесь с ответом 👉 kas.pr/vm6u -
Евгений Касперский
@e_kaspersky_ru
Родителям на заметку:
Дети все время сидят в компьютере и смартфоне? У нас есть таблетка от этого 👉 kas.pr/n6hm -
Евгений Касперский
@e_kaspersky_ru
-
Евгений Касперский
@e_kaspersky_ru
Перевал Бермехо между Чили и Аргентиной. Ну, поехали! 👉 kas.pr/o338
-
Евгений Касперский
@e_kaspersky_ru
Подкаст "Смени пароль!" жжёт и развенчивает мифы перед уходом на каникулы:
✅ Незнакомым людям нельзя говорить "да" и "нет" по телефону?
✅ HTTPS - ганатрия "официальности" вебсайта?
✅ Сбор смартфона до заводских настроек удаляет личные данные?
👉 kas.pr/q17p -
Евгений Касперский
@e_kaspersky_ru
Однажды в Бразилии :)
-
Евгений Касперский
@e_kaspersky_ru
КТО ПОСЛЕДНИМ БЫЛ НА СЕВЕРНОМ ПОЛЮСЕ?
Вы не поверите и зря. 11 смелых женщин, дошедших туда в 2018 году по арктическому льду на лыжах.
Наконец об этом мероприятии вышла книга! 👉 kas.pr/2on4 -
Евгений Касперский
@e_kaspersky_ru
Совместно с @Axoft_Int и DEPO Computers представляем новые российские программно-аппаратные комплексы, созданные на базе серверных платформ DEPO Storm и наших продуктов.
Комплексы готовы к использованию в госучреждениях и в корпоративном секторе 👉 kas.pr/7ci9 -
Евгений Касперский
@e_kaspersky_ru
Давно хотел побывать в Петре - и наконец случилось! храм Эль-Хазне, визитная карточка этого волшебного места.
Подробнее 👉 kas.pr/6y7c -
Евгений Касперский
@e_kaspersky_ru
Какая связь между безопасностью программ и утечками при работе с оперативной памятью? Насколько просто перейти с C/C++ на более защищённые языки программирования? И что делать, если переход невозможен?
Долгая дорога к безопасной работе с памятью 👉 kas.pr/u1wy -
Евгений Касперский
@e_kaspersky_ru
Консалтинговая компания Quadrant Knowledge Solutions назвала технологических лидеров 2022 года на глобальном рынке решений MDR (Managed Detection and Response) 👉 kas.pr/3ro5
-
Евгений Касперский
@e_kaspersky_ru
PHISHING - ЭТО СОВСЕМ НЕ О РЫБАЛКЕ.
Подготовили большое (и интересное) исследование об истории этого кибер-негодяйства, видах, уловках-ухищрениях и способах защиты. Потому что врага нужно знать в лицо, чтобы потом не было мучительно больно 👉 kas.pr/sf7k -
Евгений Касперский
@e_kaspersky_ru
Как хантят IT-специалистов в даркнете?
Мы изучили эту тёмную сторону вопроса и имеем сообщить:
✅ больше всего ценятся спецы по реверс-инжинирингу
✅ вилка зарплат: $1.3K-4K
✅ почти все работодатели - под статьями УК
Оно вам надо? 👉 kas.pr/o5xc -
Евгений Касперский
@e_kaspersky_ru
Пять лет не был в Бразилии! Но тут ничего сильно не поменялось. Немного поменялось в нашем офисе - стал больше, переехал на новые "квартиры". Но когда футбол - все смотрят футбол. Все, кроме саппорта :) 👉 kas.pr/zk2s
-
Евгений Касперский
@e_kaspersky_ru
Недавно отловили любопытного трояна: вайпер ("удалить всё"), который прикидывается шифровальщиком 👉 kas.pr/kej5
-
Евгений Касперский
@e_kaspersky_ru
2022 год в #кибербезопасность, основные цифры:
✅ 5,37% пользователей хотя бы раз подверглись веб-атаке класса Malware
✅ мы заблокировали 500+ млн онлайн-атак
✅ каждый день анализируем 400K вредоносных файлов
Ещё цифры и факты 👉 kas.pr/9avd -
Евгений Касперский
@e_kaspersky_ru
Вы знали, что ~3% инцидентов на компьютерах в *критической инфраструктуре* вызваны компьютерными вирусами. Да-да, тем самым заповедным, почти вымершим видом зловредов из 90-х! [1/5]
Евгений Касперский
@e_kaspersky_ru
Как так? Ответ прост: это очень консервативная область. Здесь давно и прочно в иконостасе схемы принятия решений стоит аксиома: «работает – не трогай!». Здесь с большим скепсисом смотрят на любые нововведения (включая обновление софта). [2/5]
Евгений Касперский
@e_kaspersky_ru
% вирусов в табличке - это «спящяя» фаза. Иногда вирусу случается вырваться за пределы заражённой системы, распространиться по сети и вызвать настоящую локальную эпидемию. Причём вместо полноценного лечения обычно раскатывают старый добрый бэкап, к слову, не всегда «чистый» [3/5]
Евгений Касперский
@e_kaspersky_ru
3% может показаться незначительной цифрой. Но это тысячи *критических инфраструктур* по всему миру! Тем более, что этот риск можно запросто исключить вообще и довольно простыми методами. [4/5]
Евгений Касперский
@e_kaspersky_ru
От этой "болезни" есть "таблетка", но сначала всё-таки должно произойти осознание проблемы и появиться воля её решать (что-то это напоминает). Рассказываю подробно 👉 kas.pr/u88f [5/5]
-
Евгений Касперский
@e_kaspersky_ru
Впереди ещё 19 дней Чемпионата мира по футболу. Разумеется, кибермошенники не могли обойти стороной столь популярное мероприятие.
Мы проанализировали основные "спортивные" киберугрозы, и даём несколько рекомендаций по защите во время нынешнего мундиаля 👉 kas.pr/9mt7 -
Евгений Касперский
@e_kaspersky_ru
Насколько безопасны роботы?
Мы провели исследование и мнения разделились примерно пополам. Но сводки с инфосек-конференций склоняют чашу весов в сторону "нет".
Рассказываем о нескольких показательных случаях 👉 kas.pr/iz8t -
Евгений Касперский
@e_kaspersky_ru
За 30 лет у меня накопилось огромное количество фоток.
Помогите выбрать лучшую! Голосуем на моём блоге 👉 kas.pr/5n2y -
Евгений Касперский
@e_kaspersky_ru
Каким будет ландшафт угроз для домашних пользователей в 2023г.?
Краткий спойлер:
✅ Преступники воспользуются дефицитом консолей
✅ Метавселенные - новый вектор атак
✅ Атаки с использованием личных данных из приложений для ментального здоровья
👉 kas.pr/pw3w -
Евгений Касперский
@e_kaspersky_ru
Закончить рабочую неделю надо как-то красиво. С позитивным зарядом на выходные :)
Зарядитесь видео о нашем летнем транспарамуширском походом к вулкану Эбеко (расширенная "режиссёрская" версия + мои комментарии!)
👉 www.youtube.com/watch?v=Tv7bo-Plwuw -
Евгений Касперский
@e_kaspersky_ru
✅ В IT нет места сотрудникам зрелого возраста?
✅ Девушкам больше подходят гуманитарные или традиционно женские профессии?
✅ Нетехнические специалисты не ценятся в IT?
БРОСАЕМ ВЫЗОВ СТЕРЕОТИПАМ И ЗАБЛУЖДЕНИЯМ! 👉 kas.pr/76vu -
Евгений Касперский
@e_kaspersky_ru
Можно ли сделать систему, которую нельзя взломать?
Рассказываем о 3 главных принципах кибериммунитета 👉 kas.pr/p3d7 -
Евгений Касперский
@e_kaspersky_ru
Специалисту на заметку:
30/11 в 16:00 подключайтесь к нашему онлайн-митапу про автотесты для огромных инфраструктур 👉 kas.pr/habr-meetup-sdet -
Евгений Касперский
@e_kaspersky_ru
7 способов для защиты своих средств во время онлайн-шопинга. Проверено, работает 👉 kas.pr/xh5g
-
Евгений Касперский
@e_kaspersky_ru
Египетский музей - круто!
Напряг "отдел мумий". Вот вам лично было бы сейчас приятно знать, что через сколько-то тысяч лет ваше собственное что-там-останется будет пылиться где-то на витрине всеобщего обозрения? Есть в этом какая-то мерзость
Обсудим? 👉 kas.pr/6z8v -
Евгений Касперский
@e_kaspersky_ru
Вредоносные майнеры в 2022г.
✅ Чаще всего майнят Monero
✅ Любят прятаться в пиратском софте
✅ только в 3кв. мы задетектили 150 тыс. новый майнеров
И всё остальное 👉 kas.pr/g1pm -
Евгений Касперский
@e_kaspersky_ru
Что год грядущий нам готовит? Делимся нашими опасениями в области кибербезопасности на 2023 г.
В том числе:
✅ И снова #wannacry?
✅ кибератаки через средства SIGINT?
✅ Дронохакинг?
👉 kas.pr/vko6 -
Евгений Касперский
@e_kaspersky_ru
Не удержался. Собрал вот такой узор на кубике Рубика размером 11x11 на 20-летие #kasperskyos (также известной как "проект 11.11")
-
Евгений Касперский
@e_kaspersky_ru
У нас снова юбилей!
20 лет операционной системе #kasperskyos! Ну, на самом деле не совсем OS, а Очень Важному Вопросу, который мы начали обсуждать 11.11.02
Рассказываю как всё начиналось и куда вылилось 👉 kas.pr/y3ue -
Евгений Касперский
@e_kaspersky_ru
Комьюнити Kaspersky Club - 16 лет! Эту годовщину отметили на Сахалине, было круто! Присоединяйтесь и вы - у нас интересно, уютно и вообще перспективно :) 👉 www.youtube.com/watch?v=C9bWBM1fd-U
-
Евгений Касперский
@e_kaspersky_ru
Рассказываем не об одной, а о целых двух мошеннических схемах, когда преступники выдают себя за финансовых регуляторов, расследующих — вот это поворот! — мошенничество. Под этим предлогом они выманивают у пользователей целый набор личных данных.
👉 kas.pr/v5q5 -
Евгений Касперский
@e_kaspersky_ru
17/11 16:00 присоединяйтесь к нашему новому митапу "Метавселенная: выдуманные образы / реальный базис".
В частности, обсудим перспективы Метаверса как альтернативы существующему порядку.
Регистрируемся, шарим! 👇 kas.pr/habr-anons-metavers -
Евгений Касперский
@e_kaspersky_ru
Металлургический холдинг "Новосталь-М" выбрал наши решения для защиты производственного процесса на Абинском заводе 👉 kas.pr/yd41
-
Евгений Касперский
@e_kaspersky_ru
Олимпийские игры под защитой!
Объявили о партнёрстве с Олимпийским комитетом Катара по киберзащите предстоящих всемирных игр.
На вахту заступают наши решения KESB, KATA, и CyberTrace 👉 kas.pr/bm2u -
Евгений Касперский
@e_kaspersky_ru
Не скачивайте программы по ссылкам из YouTube!
Серьёзно, не надо.
Рассказываем о последствиях на примере недавно обнаруженной атаки OnionPoison.
Подробнее 👇 kas.pr/nd5i -
Евгений Касперский
@e_kaspersky_ru
285. 334, 480, 496, 540. Это суммы ущерба в M$ от 5 крупнейших криптоограблений.
Рассказываем кратко, но доходчиво о каждом случае 👇 kas.pr/5wxo -
Евгений Касперский
@e_kaspersky_ru
20 лет назад Sony выпустила вот этот необычный 5-метапиксельный фотик с поворотным объективом (не экраном!) и CCD-матрицей.
Сравним с современными "мыльницами"! 👇 kas.pr/8vgo -
Евгений Касперский
@e_kaspersky_ru
Секретный прогноз IT-экосистемы (сбывшийся на 82%), чтобы понять к чему готовиться 👇 kas.pr/gqo3
-
Евгений Касперский
@e_kaspersky_ru
ЖИЗНЬ И СМЕРТЬ ADOBE FLASH
Как редактор векторной графики помог создать одну из самых важных технологий Интернета, и почему это привело к огромным рискам кибербезопасности? 👇 kas.pr/da8g -
Евгений Касперский
@e_kaspersky_ru
Подборка лучших фильмов и сериалов про хакеров и кибербезопасность — с 80-х годов прошлого века до современности 👉 kas.pr/69d5
А что вам больше всего нравится по теме? -
Евгений Касперский
@e_kaspersky_ru
Минутка ретротехнофилии :)
Sony Ericsson P990: все, что вы хотели от смартфона 👉 kas.pr/k2ps -
Евгений Касперский
@e_kaspersky_ru
Подсветили Дубай
-
Евгений Касперский
@e_kaspersky_ru
Вредоносная модификация WhatsApp распространяется через легитимные приложения 👉 kas.pr/da29
-
Евгений Касперский
@e_kaspersky_ru
Вечерний трафик в #Дубай выглядит просто сказочно...
-
Евгений Касперский
@e_kaspersky_ru
Что делать, если вашей компании нужно поменять основной инструментарий?
Наш руководитель группы разработки технической документации делится опытом 👉 kas.pr/7ox3 -
Евгений Касперский
@e_kaspersky_ru
10 самых загадочных кибершпионских операций, которые так и не "прилепили" к какой-либо хакерской группировке 👉 kas.pr/ufu8
-
Евгений Касперский
@e_kaspersky_ru
2 часть эпического сериала @JusticeRage о крипте.
Разбираемся с Ethereum и его ключевыми особенностями: смарт-контрактами, DAO и NFT.
И ответ на главный вопрос: стоит ли вам купить NFT? 👉 kas.pr/re5w -
Евгений Касперский
@e_kaspersky_ru
САМЫЙ НЕОБЫЧНЫЙ ПОДКАСТ
Почему? Потому что с Саяно-Шушенской ГЭС!
Обсуждаем:
✅ кто и зачем атакует объекты критической инфраструктуры
✅ как помогает хакерам поисковик Shodan
✅ как улучшают защиту «цифровые двойники» промышленных объектов.
👉 podcast.ru/e/4sq5-KQ8JTcG -
Евгений Касперский
@e_kaspersky_ru
Технический обзор необычных методов заражения вредоносным ПО и его дальнейшего распространения. Под микроскопом: #blackbasta, #cloader, #onionpoison и #advancedipspyware 👉 kas.pr/23zn
-
Евгений Касперский
@e_kaspersky_ru
Данные правят миром. В том числе маржинальностью.
Но как собрать данные с производства и безопасно передать их для анализа?
Рассказываем о нашем совместном проекте с "Ленполиграфмаш" и "Синимекс" по внедрению безопасного шлюза на базе KasperskyOS 👉
www.vedomosti.ru/technologies/new_technologies/articles/2… -
Евгений Касперский
@e_kaspersky_ru
Рассказываем об устранении уязвимостей в инженерном ПО компании Schneider Electric,, позволяющих злоупотреблять протоколом UMAS 👉 kas.pr/8vwg by @KasperskyICS
-
Евгений Касперский
@e_kaspersky_ru
Воспоминания лета: транспарамуширский поход через вулкан Эбеко на Курильских островах
This media couldn't be displayed. See it on the original post. -
Евгений Касперский
@e_kaspersky_ru
Однажды на Химкинском водохранилище
-
Евгений Касперский
@e_kaspersky_ru
Заслуженно!
Получили награду Future Security Awards в категории "Лучший разработчик Threat Intelligence решений" 👉 www.tahawultech.com/news/winners-list-for-the-future-secu… #fsa2022 -
Евгений Касперский
@e_kaspersky_ru
Harly — ещё один троян-подписчик в официальном Google Play.
Рассказываем, как этот зловред обманывает пользователей #android 👉 kas.pr/2h8q by @sh1shk0va -
Евгений Касперский
@e_kaspersky_ru
У каждой страны есть "край земли". Иногда несколько.
Давече побывал на краю земли... Саудовской Аравии! Ну, что, красиво, монументально, пустынно...
Рассказываю подробности 👉 kas.pr/zcm5 -
Евгений Касперский
@e_kaspersky_ru
От слов "промышленный альпинизм" - у меня от этого всегда где-то внутри организма нехорошо становится. Себя там наверху я вообще никак не представляю :)
Недавно насмотрелся вот такого в Саудовской Аравии. Делюсь :) -
Евгений Касперский
@e_kaspersky_ru
Саудовская Аравия: что изменилось за 9 лет?
Не смотрите на фотки (впрочем, смотрите :) - на самом деле очень многое. Надо просто взглянуть на общество изнутри.
Делюсь впечатлениями о недавней поездке 👉 kas.pr/ku92 -
Евгений Касперский
@e_kaspersky_ru
Получили "ачивку" от Полиции Сингапура. Благодарят за помощь в борьбе с киберкриминалом!
-
Евгений Касперский
@e_kaspersky_ru
Троян-стилер RedLine распространяется под видом читов для популярных игр и размещает в YouTube-каналах жертв видео со ссылкой на себя в описании.
Что происходит и как защититься? 👉 kas.pr/44fg -
Евгений Касперский
@e_kaspersky_ru
Родителям на заметку:
Какой ребёнок не мечтает стать блогером?
Мы подготовили несколько видео-уроков для детей, чтобы заниматься своими увлечениями безопасно. Чтобы не было стыдно в будущем.
И не забывать, что есть и другие интересные занятия 👉 kas.pr/nh5b -
Евгений Касперский
@e_kaspersky_ru
Пора обновиться!
Microsoft закрыла 64 уязвимости в целой куче продуктов и компонентов — от Windows и Office до Defender и Azure 👉 kas.pr/pyd9 -
Евгений Касперский
@e_kaspersky_ru
Бунисяк, Принцесса и Иркиндинский: жемчужины плато Путорана.
Рассказываю и показываю 👉 kas.pr/i47v -
Евгений Касперский
@e_kaspersky_ru
ОСТОРОЖНО! БЕНЗИНОВЫЫЕ МОШЕННИКИ!
Рассказываем о новой схеме развода автовладельцев на льготные топливные карты.
Читайте подробнее, чтобы не попасться на удочку 👉 kas.pr/yim5 -
Евгений Касперский
@e_kaspersky_ru
Плато Путорана - просто замечательный природный объект! Не Камчатка, конечно, но вполне достойный 5К в моей классификации.
Но есть несколько нюансов, которые, мягко говоря, не повышают уровень туристической привлекательности этих мест 👉 kas.pr/7iz1 -
Евгений Касперский
@e_kaspersky_ru
Выпустили новое исследование:
"Ландшафт угроз для систем промышленной автоматизации"
Много интересных фактов и цифр 👉 kas.pr/xim2 -
Евгений Касперский
@e_kaspersky_ru
Продолжаем диверсифицировать бизнес.
Приобрели 49% акций компании ForPeople, разработчика решений для автоматизации HR-процессов www.kaspersky.ru/about/press-releases/2022_laboratoriya-k… -
Евгений Касперский
@e_kaspersky_ru
Наша глобальная команда реагирования на киберинциденты (GERT) выпустила годовой отчёт о раследовании инцидентов.
Основное:
✅ Начальный вектор атаки
✅ Инструменты злоумышленников
✅ Последствия инцидентов
Как защищаться 👉 kas.pr/pr93 -
Евгений Касперский
@e_kaspersky_ru
Неожиданный вопрос: почему мы можем оказаться в мире, где запрещены фотографии дынь и луковиц? 🤔
В 8-ом выпуске нашего подкаста "Смени пароль!" обсуждаем тёмные стороны машинного разума.
Го, рид, лайк, шер, тынц 👉 kas.pr/927b -
Евгений Касперский
@e_kaspersky_ru
Продавцы воздуха в онлайн-магазинах? О,да :(
Рассказываем, как мошенники обманывают пользователей известного маркетплейса с помощью поддельной страницы оплаты товара 👉 kas.pr/8cxx -
Евгений Касперский
@e_kaspersky_ru
Наконец побывал в Норильске! Суровый город, мне понравилось! И большое спасибо всем труженикам за непростую работу, без которой никак 👉 kas.pr/8epn
-
Евгений Касперский
@e_kaspersky_ru
В 2020г. Zoom починил багу, позволяющую выполнять на macOS произвольный код. *Почти* починил.
В августе 2022г. там же нашли такую же багу.
Как починить Zoom? 👉 kas.pr/bzq3 -
Евгений Касперский
@e_kaspersky_ru
Poparazzi ≠ Папарацци. На самом деле это... соцсеть! О как! Между прочим 5млн. загрузок.
Наши эксперты копнули эту сетку, посмотрели как устроена, какие данные использует и... рекомендуют не делать "попсов". Вот почему 👉 kas.pr/2bmi -
Евгений Касперский
@e_kaspersky_ru
SIEM + Threat Intelligence = довольный SOC-аналитик + глубокие инсайты о происходящем.
Показываем на практическом примере 👉 kas.pr/g952 -
Евгений Касперский
@e_kaspersky_ru
Первый раз побывал в Хабаровске. Всего два дня, но город очень понравился! А какие тут облака!
Единственное, что смутило 👉 kas.pr/f6z7 -
Евгений Касперский
@e_kaspersky_ru
Всё, что вы хотели бы знать о крипте в целом и NFT в частности. А также почему автор этой статьи @JusticeRage, мягко говоря, не фанат этих технологий 👉 kas.pr/6ber
-
Евгений Касперский
@e_kaspersky_ru
Давным-давно, когда ещё не было флешек, и даже CD-болванки были не в почете, данные между компьютерами переносили… на вот таких "толстых дискетах" :)
Казалось, что Iomega Zip и SuperDisk - технологии будущего. Но прокоптили они всего-то несколько лет 👉 kas.pr/894u -
Евгений Касперский
@e_kaspersky_ru
Склоны курильских островов Ушишир почти повсеместно покрыты густой высокой травой. Идёшь как по стогу зелёного сена. А на ветру эти склоны напоминают зелёное море. Очень красиво и медитативно!
Подробно 👉 kas.pr/6rvf -
Евгений Касперский
@e_kaspersky_ru
Что произошло с кибербезопасностью в "далёкой-далёкой галактике" между провозглашением Империи и битвой за Явин?
Она деградировала.
Разбираем по кибер-косточкам сериал "Оби-Ван Кеноби", учимся не делать ошибок 👉 kas.pr/2imq -
Евгений Касперский
@e_kaspersky_ru
Signal — надежный мессенджер. Доказано взломом.
Разбираем:
✅ что произошло?
✅ почему эта атака служит демонстрацией надежности Signal?
✅ что делать пользователю, чтобы защититься от таких атак?
Читаем, смотрим, защищаемся 👉 kas.pr/81h3 -
Евгений Касперский
@e_kaspersky_ru
В небе на Kaspersky Drone Security Day были замечены опознанные летательные объекты :)
Опознано при помощи 👉 kas.pr/f6bn -
Евгений Касперский
@e_kaspersky_ru
Знание истории помогает избежать ошибок. Ошибок, которые уже кем-то когда-то совершались.
Изучаем крупнейшую вирусную эпидемию последних лет - #wannacry
Как это произошло и как нам удалось справиться? 👉 kas.pr/6we4 -
Евгений Касперский
@e_kaspersky_ru
Самое красивое место в мире?
На вкус и цвет все фломастеры разные. Для меня ответ очевиден - #Курилы, вулкан Креницына.
Был здесь 3 раза, давно хотел подняться на вершину. И вот, свершилось!
Но было ох как нелегко... 👉 kas.pr/8nx4 -
Евгений Касперский
@e_kaspersky_ru
Как одним глаголом описать действие "Пойти погулять на вулкан Эбеко"? :) Наши лингвистические изыскания во время экспедиции Курилы-2022 сошлись во мнении, что точнее всего этот процесс отражает "наэбечиться" :)
Вот так 👉 kas.pr/5gxb -
Евгений Касперский
@e_kaspersky_ru
"Аппаратные уязвимости процессоров". Звучит заумно.
Но даже самое сложное можно доходчиво и увлекательно объяснить. Рассказываем доступным языком про атаку Retbleed.
А вдруг вам понравится и вы станете спецом по кибербезопасности? :) 👉 kas.pr/983z -
Евгений Касперский
@e_kaspersky_ru
Однажды на рейде Петропавловска-Камчатского
-
Евгений Касперский
@e_kaspersky_ru
"7 раз отмерь, 1 раз отрежь". Это о расширениях для браузеров.
Публикуем исследование угроз в этой плоскости. Рекомендуется ознакомиться, чтобы приобрести иммунитет от ситуативной установки расширений 👉 kas.pr/d68i -
Евгений Касперский
@e_kaspersky_ru
4 курильская экспедиция позади.
Разогреваю будущие рассказы восхитительными фотками! 👉 kas.pr/x3rd -
Евгений Касперский
@e_kaspersky_ru
Как найти скрытые камеры и микрофоны?
Способы есть, но так себе.
Недавно исследователи предложили вот такую антишпионскую технологию. Если идея получит развитие, то жучков можно будет найти с помощью приложения на смартфоне.
Очень интересно 👉 kas.pr/6kjj -
Евгений Касперский
@e_kaspersky_ru
Героями рождаются или становятся?
Да как угодно! Главное, что мы всегда будем их поддерживать. Свежий пример - восхождение Ольги Румянцевой на #Эверест 👉 kas.pr/kh7g -
Евгений Касперский
@e_kaspersky_ru
Тимлид — это глава команды. У успешного тимлида есть специфические компетенции.
Но нужно ли с этим позитивным багажом идти на роль тимлида? Можно ли с этими качествами принести пользу компании и себе, не занимая позиции тимлида?
Делимся опытом 👉 kas.pr/68t6 -
Евгений Касперский
@e_kaspersky_ru
Атака #hertzbleed: реконструкция секретного ключа шифрования при помощи анализа изменения тактивой частоты процессора.
Простыми словами об одном из самых сложных инфосек-исследований за последнее время 👉 kas.pr/8o3y -
Евгений Касперский
@e_kaspersky_ru
В Рунете появляются сообщения о сбоях в работе сервиса для родительского контроля Google Family Link.
Делимся результатами наших расследования и предлагаем альтернативное решение для защиты детей 👉 kas.pr/5zw6 -
Евгений Касперский
@e_kaspersky_ru
Обзор малоизвестных инструментов для обнаружения уязвимостей в прошивках IoT/IIoT-устройств: Renode и Qiling 👉 kas.pr/th6f
-
Евгений Касперский
@e_kaspersky_ru
Это Kaspersky IoT Secure Gateway 1000.
Кибериммунный шлюз на #kasperskyos для защиты IoT- и IIoT-устройств от киберугроз.
Подробнее 👉 kas.pr/9j4v -
Евгений Касперский
@e_kaspersky_ru
Криптообманники с раскруткой на #youtube? Увы, да.
Рассказываем, как мошенники заманивают пользователей YouTube на сайт, где якобы из-за бага можно поменять биткойны по очень выгодному курсу 👉 kas.pr/67q8 -
Евгений Касперский
@e_kaspersky_ru
НАМ 25!
Кто мы были в 1997 г. - смех да и только. Где-то примерно дюжина человек с практически нулевым оборотом, но зато с кое-какими технологическими наработками и весьма амбициозными планами.
Но за 25 лет мы потрудились на славу 👉 kas.pr/fiv3 -
Евгений Касперский
@e_kaspersky_ru
Выпустили новый отчёт для экспертов: техники, тактики и процедуры (TTPs) 8 группировок шифровальщиков.
Потому что врага нужно знать в лицо 👉 kas.pr/5xna -
Евгений Касперский
@e_kaspersky_ru
5 выпуск нашего подкаста "Смени пароль" - необычный.
Тема - порно. Да, #ПОРНО.
В частности, как образование искусствоведа помогает нашим контент-аналитикам классифицировать... порно :)
Слушаем @k1k_ и @codelancer на всех популярных платформах 👉 kas.pr/4xfv -
Евгений Касперский
@e_kaspersky_ru
Анализируем прошлое, тестируем настоящее, предупреждаем – и даже предсказываем будущее.
Это всё о нашем сервисе TIP, который сильно похорошел в своём последнем релизе.
Что нового? 👉 kas.pr/5fh3 -
Евгений Касперский
@e_kaspersky_ru
Продолжаем развитие нашей технологической экосистемы за пределами кибербезопасности: инвестируем в нейроморфный процессор "Алтай" для аппаратного ускорения систем машинного обучения.
"Алтай" требует в 1000 раз меньше энергии, чем GPU.
Детали: www.kaspersky.ru/about/press-releases/2022_laboratoriya-k… -
Евгений Касперский
@e_kaspersky_ru
Ну, за приватность!
Рассказываем, как настроить профиль в Vivino максимально безопасно, чтобы в него не смотрели кто ни попадя: www.kaspersky.ru/blog/vivino-privacy-security-settings/32… -
Евгений Касперский
@e_kaspersky_ru
Интересное исследование котироовок Даркнета для доступа к инфраструктурам организаций.
Спойлер: ценник выше $5K - редкость.
Подробности 👉 kas.pr/7sez -
Евгений Касперский
@e_kaspersky_ru
Пятница, вечер - пришло время увлекательных историй :)
А я подвожу видео-итог зимнего автопробега Магадан-Якутск-Байкал.
Вот как это было 👉 www.youtube.com/watch?v=527Yqaxhhu4 -
Евгений Касперский
@e_kaspersky_ru
Залог успешной борьбы с киберпреступниками - знать врага в лицо и даже глубже :)
При помощи сервиса Kaspersky MDR мы проанализировали техники злоумышленников и выделили самые распространённые по классификации MITRE ATT&CK 👉 kas.pr/x74e -
Евгений Касперский
@e_kaspersky_ru
ЧТО ТВОРИТСЯ В АЭРОПОРТАХ КИТАЯ?
Ничего не творится 8-0 -
Евгений Касперский
@e_kaspersky_ru
Зловред в роутере? 8-0
А вот да. Знакомьтесь: Mirai и Mēris. эта кибер-нечисть заражает WiFi роутеры, замедляют Интернет и крадут данные.
Рассказываем, как защититься от этой киберугрозы 👉 kas.pr/2cqn -
Евгений Касперский
@e_kaspersky_ru
.@k1k_ и @codelancer снова меняют пароль! В смысле выпустили новую серию популярного инфосек-подкаста. Тема - кадры. В частности:
✅ Что светит ИБ-экспертам,
уехавшим за рубеж – и что привлекает оставшихся в России?
Тынц 👉 kas.pr/4xfv -
Евгений Касперский
@e_kaspersky_ru
Вопрос на засыпку:
можно ли взломать выключенный #iphone?
Свежая научная работа утверждает, что есть такая вероятность. Разбираемся, как такое вообще возможно 👉 kas.pr/yg8a -
Евгений Касперский
@e_kaspersky_ru
У нас есть подшефная школа, а в ней - IT-класс, который патронируют наши эксперты.
Давеча побывал на "последнем звонке". И вот что он навеял по вопросу образования, инфосека и подрастающего поколения 👉 kas.pr/8uha -
Евгений Касперский
@e_kaspersky_ru
#tbt + #tgif = #tbttgif :)
Будущий www.kaspersky.ru в мае 2000 года. Предел логического аскетизма. -
Евгений Касперский
@e_kaspersky_ru
Изучили 150 разработок для удалённого управления автомобилями и немного поседели.
Вывод: если можете НЕ пользоваться сторонними приложениеями, то не пользуйтесь. Риски и ставки слишком высоки, а нервные клетки, говорят, вообще не восстанавливаются 👉 kas.pr/3tke -
Евгений Касперский
@e_kaspersky_ru
Вжух и на всех популярных платформах уже появился новый выпуск нашего подкаста «Смени пароль!». Название выпуска - говорящее: "
Инфобез в эпоху импортозамеса".
@k1k_ , @codelancer и Лёха Андреев обсуждают особенности импортозамещения в IT 👉 kas.pr/4xfv -
Евгений Касперский
@e_kaspersky_ru
Google, Microsoft и Apple объявили о планах по поддержке технологии, которая позволит полностью отказаться от паролей.
Как думаете, получится? 👉 kas.pr/7ty9 -
Евгений Касперский
@e_kaspersky_ru
Тем временем в Дубае...
-
Евгений Касперский
@e_kaspersky_ru
"Пропатчить или удалить"
Это Министерство внутренней безопасности США о прродуктах VMware 👉 kas.pr/w57x -
Евгений Касперский
@e_kaspersky_ru
Мидори Кума на "вершине мира". Да, на Эвересте. Подробности следуют!
-
Евгений Касперский
@e_kaspersky_ru
Он живет в Клермон-Ферране, в самом центре Франции. Пишет фэнтези, иногда прыгает с парашютом и старается сделать каждый день запоминающимся.
Откровенное интервью об инфосеке и геополитике c Иваном Квятковским из нашего отряда кибер-ниндзя GReAT 👉 kas.pr/auz5 -
Евгений Касперский
@e_kaspersky_ru
Пятница 13-е, виды из HQ @Kaspersky_ru
-
Евгений Касперский
@e_kaspersky_ru
Одно из самых замечательных приключений на Байкале - проехать от Листвянки до Слюдянки по Кругобайкальской железной дороге. Незабываемые впечатления, очень рекомендую 👉 kas.pr/a4zg
-
Евгений Касперский
@e_kaspersky_ru
Сокуи - это эндемический вид льда на Байкале, также известный широкой публике как "наплески". Охренительно красиво! Cамые фотогеничные ледяные сокуи на Байкале в проливе Малое Море и у полуострова Святой Нос 👉 kas.pr/kzj4
-
Евгений Касперский
@e_kaspersky_ru
Как проехать от Листвянки до Слюдянки?
Конечно по Кругобайкальской железной дороге! Потрясающее путешествие... Отправление - со станции "Байкал" 👉 kas.pr/8qv3 -
Евгений Касперский
@e_kaspersky_ru
В Windows нашли уязвимость, которую уже эксплуатируют
Обновите Windows! 👉 kas.pr/y7ds -
Евгений Касперский
@e_kaspersky_ru
Подкаст "Смени пароль": 2 сезон, 2 серия.
@k1k_ и @codelancer обсуждают актуальное:
✅ почему действия хактивистов испортили работу западным спецслужбам?
✅ что делать с антироссийскими бэкдорами в открытом коде?
И многое другое 👉 kas.pr/4xfv -
Евгений Касперский
@e_kaspersky_ru
Платную подписку заказывали? Нет? А будет!
Рассказываем, как обманывают пользователей Android с помощью троянов-подписчиков Jocker, MobOk, Vesub и GriftHorse 👉 kas.pr/qh5w -
Евгений Касперский
@e_kaspersky_ru
-
Евгений Касперский
@e_kaspersky_ru
Выпустили новую версию Kaspersky Safe Kids для iOS и добавили новых фич для проверки онлайн-активности. Родители смогут эффективнее блокировать нежелательный онлайн-контент по категориям и следить за экранным временем.
Узнайте больше 👉 kas.pr/3ooz -
Евгений Касперский
@e_kaspersky_ru
Новый выпуск документально-разговорного подкаста "Смени пароль!".
@codelancer и @k1k_ делятся историями о расследованиях киберпреступлений и помогают разобраться в новых угрозах цифрового мира 👉
podcast.ru/1570896327 -
Евгений Касперский
@e_kaspersky_ru
Как ремонтируют суда на Жатайской судоверфи недалеко от Якутска?
Это называется "выморозка". Очень интересная технология! 👉 kas.pr/8op4 -
Евгений Касперский
@e_kaspersky_ru
[Минутка киберликбеза]
Что такое атака «Браузер в браузере»?
Рассказываем о хитрой схеме кражи паролей и о том, как не дать фишинговому сайту вас обмануть 👉 kas.pr/jtz2 -
Евгений Касперский
@e_kaspersky_ru
827км хардкорного сибирского зимника между Усть-Кутом и Мирным = пройдено!
Великое приключение, незабываемые впечатления от бесконечных километров и обалденных видов 👉 kas.pr/o3wi -
Евгений Касперский
@e_kaspersky_ru
"Топтать Enter" - это не аллегория :)
-
Евгений Касперский
@e_kaspersky_ru
Наша технология для обнаружения аномалий Kaspersky MLAD вошла в тройку самых инновационных продуктов по версии немецкого журнала Computer & Automation Magazine.
Именно эти технологии будут задавать тон индустрии автоматизации процессов в будущем 👉 kas.pr/4qri -
Евгений Касперский
@e_kaspersky_ru
История трёх уязвимостей для АСУ ТП Rockwell Automation.
Почему серьезность одних уязвимостей сильно завышают, а другие, по-настоящему опасные, уже несколько лет остаются незамеченными?
Разбираемся 👉 kas.pr/9s9e -
Евгений Касперский
@e_kaspersky_ru
Программист? Дизайнер? Аналитик? Тестировщик? Приходи к нам работать.
В 2022 г. мы создадим 1000 рабочих мест 👉 kas.pr/3oo5 -
Евгений Касперский
@e_kaspersky_ru
Кнопка Mute должна отключать запись звука с микрофона и передачу его на сервер. Да?
Усомниться в этом заставляет встроенная функциональность ряда клиентов для удаленных переговоров, например Microsoft Teams 👉 kas.pr/qd8z -
Евгений Касперский
@e_kaspersky_ru
Как восстановить файлы, зашифрованные Yanluowang? Рассказываем и показываем 👉 kas.pr/m2a4 #ransomware
-
Евгений Касперский
@e_kaspersky_ru
Мидори Кума приготовился к... Эвересту!
Поддержите Ольгу Румянцеву в этой непростой экспедиции 👉 kas.pr/81ti -
Евгений Касперский
@e_kaspersky_ru
Тестировало тестирование тестировщика, или Как мы используем и тестируем распределенную систему тестирования 👉 kas.pr/yb14
-
Евгений Касперский
@e_kaspersky_ru
127+1 причина срочно установить "вторничное обновление" Microsoft 👉 kas.pr/7s44
-
Евгений Касперский
@e_kaspersky_ru
Лучше поздно, чем никогда! Всех с Днём космонавтики!
О космосе всегда мечтал, но дальше невесомости на специальном ИЛ-76, увы, не получилось. Зато дважды :)
Почитайте, это было очень прикольно! 👉 e-kaspersky.livejournal.com/498479.html -
Евгений Касперский
@e_kaspersky_ru
Что такое #stalkerware, насколько распространено использование подобных программ и как связаны домашнее и цифровое насилие?
Рассказываем подробно об этом виде киберугроз 👉 kas.pr/fe6m -
Евгений Касперский
@e_kaspersky_ru
Банковский троян Fakecalls обладает интересной особенностью - умеет «разговаривать» с жертвой от лица сотрудников банка.
Информации о Fakecalls в интернете не так уж много, поэтому мы решили рассказать о том, на что этот троян способен 👉 kas.pr/yg11 -
Евгений Касперский
@e_kaspersky_ru
Это Индигирская труба. ~180 км от Усть-Неры не север по зимнику. Редкой красоты и недосягаемости место!
Подробнее 👉 kas.pr/6q3a -
Евгений Касперский
@e_kaspersky_ru
Как выбрать лучшее защитное решение для бизнеса или домашних устройств?
Вместо тысячи слов - результаты независимых тестов авторитетных лабораторий по всему миру.
Кто лучше всего выступил в 2021 году? 👉 kas.pr/zu54 -
Евгений Касперский
@e_kaspersky_ru
Свежий апдейт Google Chrome закрывает десять опасных уязвимостей и еще полтора десятка менее серьезных дыр. Обновите браузер!
10 опасных уязвимостей в Google Chrome 👉 kas.pr/3zcn -
Евгений Касперский
@e_kaspersky_ru
В феврале появилась заметка о вредоносном коде среди пользователей игры Cities: Skylines.
Никто не пострадал, но один из создателей модов пытался протащить в официальный магазин бэкдор. Мы разобрались в этом случае потенциальной атаки на геймеров 👉 kas.pr/o8te -
Евгений Касперский
@e_kaspersky_ru
Опубликовали новое исследование: мобильная вирусология-2021.
Атак на смартфоны и планшеты в 2021 году было меньше, чем в 2020-м. Но это не значит, что можно расслабиться — и вот почему 👉 kas.pr/yt52 -
Евгений Касперский
@e_kaspersky_ru
Мошенничество с криптовалютами давно не новость. Жертв соблазняют бесплатными переводами и раздачей биткойнов, паролями от чужих криптокошельков и дефицитным майнинговым оборудованием.
Рассказываем про новую схему против пользователей MetaMask 👉 kas.pr/b85i -
Евгений Касперский
@e_kaspersky_ru
Кибернегодяям всё сложнее заниматься фишингом: сайты быстро банят, новые уловки вычисляют автоматически. Они начали использовать т.н. фиш-киты.
Рассказываем что это такое, сколько стоит, что под капотом и как защищаться 👉 kas.pr/2vac -
Евгений Касперский
@e_kaspersky_ru
Появилась информация о взломе группировкой Lapsus$ компании Okta, крупного провайдера систем управления доступом.
Рассказываем, что произошло и что делать 👉 kas.pr/p37i -
Евгений Касперский
@e_kaspersky_ru
XDR. Загадночная аббревиатура, за которой стоит будущее кибербезопасности.
Рассказываем что это такое, почему это круто и что делать с традиционными технологиями 👉 kas.pr/q4oi -
Евгений Касперский
@e_kaspersky_ru
Как защитить ваш iPhone или смартфон Android от шпионской программы Pegasus и других подобных APT-атак?
Директор нашего отдела кибер-ниндзя GReAT @craiu предлагает несколько полезных советов 👉 kas.pr/gju2 -
Евгений Касперский
@e_kaspersky_ru
Уязвимость Dirty Pipe в ядре #linux: технические детали, противодействие и признаки компрометации 👉 kas.pr/u2km
-
Евгений Касперский
@e_kaspersky_ru
Не всегда онлайн-мошенничество легко распознать Если вы планируете переводить деньги или вводить данные карты, лучше потратить чуть больше времени и сил на более детальную проверку писем и сайтов.
Мы собрали 9 советов, которые в этом помогут 👉 kas.pr/by3s -
Евгений Касперский
@e_kaspersky_ru
Мы приветствуем начало переговоров для разрешения сложившейся ситуации на Украине и надеемся, что они приведут к прекращению боевых действий и достижению компромисса. Считаем, что мирный диалог является единственным возможным инструментом разрешения конфликтов.
Евгений Касперский
@e_kaspersky_ru
Как и весь остальной мир мы шокированы происходящими событиями. И главное, что мы можем сделать в этой ситуации - это обеспечить бесперебойную работу наших продуктов и сервисов.
-
Евгений Касперский
@e_kaspersky_ru
22:22 22.2.22. Вторник.
-
Евгений Касперский
@e_kaspersky_ru
Брелоки Apple AirTag поступили в продажу весной 2021г., но уже заслужили дурную репутацию как средство помощи криминалу и слежки за людьми.
Разбираемся, как работает AirTag, почему он может быть опасен и как защититься от киберсталкинга 👉 kas.pr/2fz2 -
Евгений Касперский
@e_kaspersky_ru
Двухфакторная аутентификация в сервисах Яндекса с помощью мобильного аппа работает не совсем так, как в других. Поэтому настройка Яндекс.Ключ может сбивать с толку.
Рассказываем и показываем по шагам 👉 kas.pr/7o5k -
Евгений Касперский
@e_kaspersky_ru
без комментариев :) но звучит как тест на трезвость
-
Евгений Касперский
@e_kaspersky_ru
Суд приговорил 22 участников хакерской группы #lurk к различным тюремным срокам. Лидеру группировки дали 14 лет ria.ru/20220214/sud-1772676359.html
-
Евгений Касперский
@e_kaspersky_ru
Всех поздравляю с новой рабочей неделей! Кому тяжело - представьте, что кому-то тоже непросто :)
-
Евгений Касперский
@e_kaspersky_ru
Всем владельцам ай-девайсов: срочно обновляемся!
Найдена критическая уязвимость #ios, которая позволяет незаметно запускать на мобильных устройствах вредоносный код 👉 kas.pr/tj4p -
Евгений Касперский
@e_kaspersky_ru
Ах какой закат сегодня показывали в @Kaspersky_ru !
-
Евгений Касперский
@e_kaspersky_ru
Меры предосторожности при работе с фрилансерами?
Рассказываем о методах разумной защиты от потенциальных кибератак через фрилансеров. Или через тех, кто ими убедительно притворяется 👉 kas.pr/1woi -
Евгений Касперский
@e_kaspersky_ru
Как обновить Google Chrome, если нет кнопки «Обновить»?
А также как обойти другие трудности на пути обновления браузера: когда очень нужно, но не получается 👉 kas.pr/sp9a -
Евгений Касперский
@e_kaspersky_ru
В чём может состоять реальная *космическая* киберугроза?
Смотрите фильм «Падение Луны» (Moonfall)! Здесь речь пойдёт не о природной катастрофе, а о техногенной заразе.
И догадайтесь - кто будет от неё защищать? :)
Подробности (но без спойлера!) 👉 kas.pr/b88a -
Евгений Касперский
@e_kaspersky_ru
Исполнилось 4 года с момента обнаружения багов в процессорах #spectre и #meltdown.
Как изменилась ситуация с тех пор? Существует ли практическая угроза аппаратных уязвимостей для бизнеса? 👉 kas.pr/2tdn -
Евгений Касперский
@e_kaspersky_ru
Включить нельзя блокировать.
Рассказываем, как правильно настроить куки в Chrome, Safari, Firefox и Edge, чтобы хрустело, но не сорило 👉 kas.pr/wz12 -
Евгений Касперский
@e_kaspersky_ru
Выплата Merck $1.4млрд за атаку шифровальщика NotPetya наконец мотивирует страховые привлекать секюрити-экспертов для оценки киберрисков.
Разбираемся в кейсе, смотрим в будущее 👉 kas.pr/s3bf -
Евгений Касперский
@e_kaspersky_ru
Почему после сканирования QR-кода вакцинации страница пишет, что “сертификат COVID-19 не найден” и что делать дальше?
👉 kas.pr/ba69 -
Евгений Касперский
@e_kaspersky_ru
Выпустили правильный "мидорикумный" календарь на 2022 г. :) Качайте, наслаждайтесь! 👉 kas.pr/g2kh (PDF, 8MB)
-
Евгений Касперский
@e_kaspersky_ru
Как распознать "фейк ньюс"?
Рассказываем об универсальном алгоритме проверки информации в Интернете, чтобы не дать себя обмануть и навязать себе чей-то бред 👉 kas.pr/f1zc -
Евгений Касперский
@e_kaspersky_ru
А сейчас в эфире - радость. Профессиональная!
Рассказываю о: 10 новых продуктах, 250+ продуктовых обновлениях, самых крутых релизах года и прочих технологических достижениях-2021. Ура! 👉 kas.pr/1per -
Евгений Касперский
@e_kaspersky_ru
Геймеру на заметку: в игре Dark Souls III нашли опасную уязвимость, которая позволяет получить контроль над компьютером игрока 👉 kas.pr/vv84
-
Евгений Касперский
@e_kaspersky_ru
Наша технология Firmware Scanner позволила обнаружить новую атаку #moonbounce.
Вредоносный имплант внедряется прямо во флэш-память SPI и может запускаться как после переустановки ОС, так и после форматирования или замены жесткого диска
Детали 👉 kas.pr/vjq6 -
Евгений Касперский
@e_kaspersky_ru
Главные цифры за 2021г. по развитию нашего патентного портфеля:
✅ 137 патентов и 76 заявок
✅ География патентов: 53 РФ, 32 США, 21 ЕС.
✅ Всего 1240 и 392 патента и заявок соответственно
Подробнее 👉 kas.pr/7u4t -
Евгений Касперский
@e_kaspersky_ru
Снежная сказка на Химкинском водохранилище!
-
Евгений Касперский
@e_kaspersky_ru
.@KasperskyICS выпустили крутое исследование о spyware-атаках на промышленные объекты для кражи учетных данных с использованием доверенной корпоративной инфраструктуры.
Специалисту на заметку 👉 kas.pr/dnd8 -
Евгений Касперский
@e_kaspersky_ru
Скрытая камера в съемной квартире или номере отеля? Увы, не миф.
Рассказываем, как использовать ToF-сенсор в камере обычных гаджетов для поиска видео-жучков 👉 kas.pr/6ukc -
Евгений Касперский
@e_kaspersky_ru
Подвёл итоги самых популярных постов на моём блоге:
Якутия, Лихтенштейн и... как едят икру лыжами!
Топ-10 👉 kas.pr/72yx -
Евгений Касперский
@e_kaspersky_ru
В России пресекли деятельность хакерской группировки REvil, изъяты деньги и автомобили 👉 ria.ru/20220114/khakery-1767864889.html
-
Евгений Касперский
@e_kaspersky_ru
Любопытный взгляд на прошлое и будущее планшетов Apple.
Сравнение iPad Pro 2021 vs iPad 2 2011 от нашего ретро-мастера на Хабре 👉 kas.pr/rfe2 -
Евгений Касперский
@e_kaspersky_ru
Отличные новости!
Наше EDR-решение получило высшую оценку от английской тестовой лаборатории @selabsuk в тесте Enterprise Advanced Security.
Показали 100% эффективность против сложных целевых атак и отслеживании вредоносных действий без фолсов 👉 kas.pr/4toa -
Евгений Касперский
@e_kaspersky_ru
Антивирус для корпоративного Линукса нужен, и это несомненно.
Но нужен ли антивирус для домашнего Линукса? Жду ваше мнение здесь 👉 kas.pr/r2zu
А мы готовы выкатить такой продукт, если потребуется -
Евгений Касперский
@e_kaspersky_ru
Здравствуй, вторник, новый год!
Microsoft выпустила патч для более 100 уязвимостей в Windows 10 и 11, Windows Server 2019 и 2022, Exchange Server, пакете Office и браузере Edge
Обновитесь! 👉 kas.pr/w3fp -
Евгений Касперский
@e_kaspersky_ru
Как правильно обращаться с cookies? Принять или отказаться?
Мы провели эксперимент и показали на практике, как управлять cookies и что будет, если всегда их принимать 👉 kas.pr/q8h1 -
Евгений Касперский
@e_kaspersky_ru
Какие игры полезны для развития? А вот в такое вы ещё не играли!
Это и кибер, и защитное, и индустриальное, и... VR-ное! 👉 kas.pr/s6vj -
Евгений Касперский
@e_kaspersky_ru
Исследователи показали способ защитить зловреда для #iphone от перезагрузки.
Как работает атака #noreboot и как от неё защититься? Рассказываем и показываем 👉 kas.pr/d2dj -
Евгений Касперский
@e_kaspersky_ru
12 самых 🔥🔥🔥 мемов 2021 года по кибербезопасности 👉 kas.pr/zig3
-
Евгений Касперский
@e_kaspersky_ru
[ИССЛЕДОВАНИЕ] #log4shell на промышленных предприятиях:
Что же на самом деле происходит?
Насколько проблема затрагивает промышленные предприятия?
Что мы можем порекомендовать для защиты от этой угрозы?
Подробности: ics-cert.kaspersky.ru/reports/2021/12/30/log4shell-at-ind… -
Евгений Касперский
@e_kaspersky_ru
А вы знаете, что великий сказочник Андерсен в своих произведениях уделял много времени описанию технологий кибербезопасности?
Судите сами! Анализируем "Огниво", "Дикие лебеди" и "Принцессу на горошине" 👉 kas.pr/5cmx -
Евгений Касперский
@e_kaspersky_ru
Пожалуй, один из самых необычных туристических топ-парадов:
Топ-10 кольцевых треков по вулканическим кальдерам. О как! 👉 kas.pr/oao2 -
Евгений Касперский
@e_kaspersky_ru
Новая "Матрица" вышла на экраны, реакция зрителей смешанная. Всё как обычно.
А мы решили посмотреть - как в Матрице за 18 лет изменилась ситуация с кибербезопасностью?
👉 kas.pr/jm1x
Спойлер: стало хуже! -
Евгений Касперский
@e_kaspersky_ru
21.12.21 21:21
-
Евгений Касперский
@e_kaspersky_ru
Пятница - время улыбнуться! Вот так: :)
И вот так:
что не так в "Матрице" с т.з. кибербезопасности? Если бы Морфеус хоть немного понимал в инфосеке, то запросто взломал бы систему. Очень дырявую систему.
👉 kas.pr/e1jy -
Евгений Касперский
@e_kaspersky_ru
Продлили спонсорский контракт с Ferrari. Теперь не только Формула-1, но и в киберкоманда Ferrari Esports FDA 👉 kas.pr/jf4v
-
Евгений Касперский
@e_kaspersky_ru
Любопытные отзывы пользователей нашего сервиса Who Calls:
Мошенники в России стали в 35 раз чаще имитировать интерактивное голосовое меню во время звонков.
Если вам тоже надоели телефонные спамеры, то 👉 kas.pr/rtt9 -
Евгений Касперский
@e_kaspersky_ru
Эх, хорошо-то как!! )
-
Евгений Касперский
@e_kaspersky_ru
OWOWA: грустная история одного вредоносный модуль для IIS, который превращает Outlook on the web в инструмент киберпреступника 👉 kas.pr/657w
-
Евгений Касперский
@e_kaspersky_ru
Хроники #ransomware.
Главные события 2021 года, связанные с деятельностью вымогателей 👉 -
Евгений Касперский
@e_kaspersky_ru
Сколько-сколько?
380 000. Каждый день. Новых вредоносных файлов. Детектим, анализируем и обезвреживаем.
Ещё больше данных по киберэпидемиологической обстановке за 2021г. 👉 kas.pr/j6bp -
Евгений Касперский
@e_kaspersky_ru
"Снег идёт из дырки в небесах..."
-
Евгений Касперский
@e_kaspersky_ru
Кто догадается - что не так в этих фотках Петропавловска-Камчатского и окрестностей Авачинской бухты?
Ответ здесь 👉 kas.pr/379q -
Евгений Касперский
@e_kaspersky_ru
12.12.21 12:12
-
Евгений Касперский
@e_kaspersky_ru
Внимание! Мы выявили новую мошенническую схему в Интернете.
Кибюер-негодяи разводят под предлогом розыгрыша призов и конвертации выигранных денег из долларов в рубли.
Рассказываем подробности и как защищаться 👉 kas.pr/924g -
Евгений Касперский
@e_kaspersky_ru
"Экспазиционе интернационале чикло, моточикло и ачесорио".
Как ходят на выставки соскучившиеся по доковидным тусам итальянцы 👉 kas.pr/1dom -
Евгений Касперский
@e_kaspersky_ru
Как распилить огромное приложение на микрофронтенды и как поженить еженедельные минорные релизы и коробочную версию?
Приглашаем на онлайновый митап про микрофронтенды и фиче-команды!
17 декабря в 17:00 👉 kas.pr/7uw4 -
Евгений Касперский
@e_kaspersky_ru
Как настроить разрешения приложений в iOS 15, чтобы добиться максимальной конфиденциальности и безопасности?
Пошаговая инструкция 👉 kas.pr/9un1 -
Евгений Касперский
@e_kaspersky_ru
А ведь студенты младших курсов не знают традиционной университетской жизни! Они учатся онлайн с самого поступления.
Подготовили для них 9 советов по выживанию: как сбалансировать личную жизнь и учёбу? 👉 kas.pr/8pxe -
Евгений Касперский
@e_kaspersky_ru
"Компенсация за локдаун"
Будьте осторожны: новая мошенническая схема с денежными компенсациями - на этот раз преступники заманивают жертв выплатами за локдаун 👉 kas.pr/3yk6 -
Евгений Касперский
@e_kaspersky_ru
Что такое #proxyware? Почему оно приводит к пессимизации корпоративных IP-адресов? И вообще как бизнесу бороться с такими киберугрозами?
Рассказываем подробно и наглядно 👉 kas.pr/mvs6 -
Евгений Касперский
@e_kaspersky_ru
Что год грядущий нам готовит? А кто его знает...
Сегодня в роли "КТО" выступаем мы. В эфире прогноз погоды в области кибершпионских операций 👉 kas.pr/t6fv -
Евгений Касперский
@e_kaspersky_ru
Родителям на заметку:
Как защитить психику подростков от вреда соцсетей? 👉 kas.pr/5dq4 -
Евгений Касперский
@e_kaspersky_ru
Пользуетесь #netflix?
Тогда этот пост для вас.
Разбираем примеры наживок, типичных для фишинговых атак на пользователей онлайн-кинотеатров 👉 kas.pr/ry9b -
Евгений Касперский
@e_kaspersky_ru
А за окном... За окном - ноябрь! "Налить и плакать" (с)
-
Евгений Касперский
@e_kaspersky_ru
Присоединяйтесь!
19/11 с 16:00 до 20:00 состоится KasperskyOS Night 2021 Winter Edition, 4я онлайн-конференция по кибериммунной разработке.
Расскажем о новинках, ответим на вопросы, принимаем на работу! :) 👉 kas.pr/5mdw -
Евгений Касперский
@e_kaspersky_ru
Немногие отключают уведомления #linkedin. Это ж особый случай! А вдруг будущий работодатель напишет?
Увы, под маской бизнесмена может скрываться и мошенник. Разбираем несколько примеров фишинговых писем, прикидывающихся LinkedIn 👉 kas.pr/o4t2 -
Евгений Касперский
@e_kaspersky_ru
В эфире рубрика "Родителям на заметку"!
7 цифровых привычек для современного ребенка.
Рассказываем о том, как помочь детям сформировать здоровые отношения с цифровым миром 👉 kas.pr/1vvv -
Евгений Касперский
@e_kaspersky_ru
6 интерактивных тематических карт мира, каждая из которых может отвлечь очень надолго. Поэтому не открывайте их, если у вас горит сдача проекта. Всем остальным — встречайте наш топ интернет-глобусов 👉 kas.pr/iae7
-
Евгений Касперский
@e_kaspersky_ru
«Не время умирать» закрыл эпоху Дэниела Крейга в роли агента 007.
А как во Вселенной-007 обстоят дела с кибербезопасностью?
Разбирает по киберкосточкам все пять серий. И ужасаемся абсолютному непониманию кибербезопасности сотрудниками MI6 👉 kas.pr/kek5 -
Евгений Касперский
@e_kaspersky_ru
«Лаборатория Касперского» купила разработчика решений для операторов 👉 www.kommersant.ru/doc/5051185
-
Евгений Касперский
@e_kaspersky_ru
В Интернете стали продавать поддельные Green Pass (сертификат, необходимый для доступа во многие общественные места и на мероприятия Евросоюза), которые выглядят совсем как настоящие.
Объясняем, почему не стоит их покупать 👉 kas.pr/7v32 -
Евгений Касперский
@e_kaspersky_ru
Приветствую команду @Brain4Net_Inc в нашей дружной семье!
Мы объявляем о приобретении компании, что позволит нам значительно расширить возможности облачной защиты и функциональность инструментов XDR, предлагая решения на базе технологий SD-WAN и NFV 👉 kas.pr/jq73 -
Евгений Касперский
@e_kaspersky_ru
Эпическая история попытки развода со стороны телефонных мошенников. Полтора часа арт-подготовки, обработка лже-полицией и лже-банками.
Спектакль в трёх актах с хэппи эндом 👉 kas.pr/6wnh -
Евгений Касперский
@e_kaspersky_ru
Если вы получили письмо, подлинность отправителя которого вызывает у вас сомнения, проверьте его самостоятельно. Очень просто. Рассказываем, как 👉 kas.pr/zo7q
-
Евгений Касперский
@e_kaspersky_ru
Внимание! В эфире сокровенное знание выхода из Матрицы (зачёркнуто) ...знание для цифрового детокса!
8 шагов к свободе: как выпутаться из соцсетей
и начать жить да не тужить :) 👉 kas.pr/9wvs -
Евгений Касперский
@e_kaspersky_ru
Встретились с коллегами из @bmstu1830, обсуждали разработку платформы доверенного искусственного интеллекта на базе системы хранения данных baum.ai и наших решений для киберзащиты 👉 bmstu.ru/news/mgtu-im-baumana-i-laboratoriya-kasperskogo
-
Евгений Касперский
@e_kaspersky_ru
Эксперту на заметку:
Опубликовали описания десятков модулей #trickbot (aka TrickLoader/Trickster), чтобы упростить анализ этого банковского Трояна 👉 kas.pr/4gj5
Бонус: индикаторы компрометации -
Евгений Касперский
@e_kaspersky_ru
Заповедные виды из иллюминатора:
Что это там за теракалории в атмосфере? А это АЭС Gundremmingen "коптит" баварское небо. Одна из 6 оставшихся немецких станций, ей осталось жить 2 месяца
👉 kas.pr/9tij -
Евгений Касперский
@e_kaspersky_ru
Тот редкий момент в костюме :)
-
Евгений Касперский
@e_kaspersky_ru
Россия и США внесли в ООН совместную резолюцию по кибербезопасности с очень длинным названием, но с большими шансами стать фундаментальным соглашением в киберсфере 👉 www.kommersant.ru/doc/5038983
-
Евгений Касперский
@e_kaspersky_ru
Как и многие другие современные устройства, «глупые» кнопочные телефоны на самом деле «умнее», чем кажутся. И это может быть проблемой: многие из них содержат скрытую функциональность.
Рассказываем о подводных камнях "звонилок" 👉 kas.pr/6q85 -
Евгений Касперский
@e_kaspersky_ru
Бесплатный киберсыр:
✅ Входящий перевод от загадочного незнакомца
✅ Фейковые билеты в театр
✅ Возврат НДС физическим лицам
И другие топ-6 разводов в Интернете, о которых вам нужно знать, чтобы не было мучительно всё 👉 kas.pr/xp8b -
Евгений Касперский
@e_kaspersky_ru
Что сейчас творится в крупных международных авиахабах?
Слово из 6 букв, которое означает "большие проблемы, полный крах", и в котором вторая буква = "и".
Впечатления очевидцев 👉 kas.pr/b3xk -
Евгений Касперский
@e_kaspersky_ru
Существует много способов распознать шифровальщика. И самый последний рубеж - на этапе шифрования.
"А не поздно ли пить Боржоми?" - спросите вы. О, нет! Ведь мы, в отличии от конкурентов умеем откатывать рансомварные изменения 👉 kas.pr/w4gp -
Евгений Касперский
@e_kaspersky_ru
SMS-ботнет из 4G-роутеров?
Звучит по-голливудски нереально, но это правда 👉 kas.pr/iu7v -
Евгений Касперский
@e_kaspersky_ru
Мы часто оказываем экстренную помощь и собрали уникальную статистику:
каким образом киберпреступники чаще всего проникают в корпоративные сети?
Подробности 👉 kas.pr/5qcy -
Евгений Касперский
@e_kaspersky_ru
Кто лучше всего защищает от шифровальщиков-вымогателей?
Немецкий институт @avtestorg протестировал 11 продуктов и... немного ужаснулся... 👉 kas.pr/9qni #ransomware -
Евгений Касперский
@e_kaspersky_ru
Вы не поверите! Я сегодня видел тюленю в Темзе! :) Смотрите сами
-
Евгений Касперский
@e_kaspersky_ru
Страшная сказка на ночь...
Spook.js — первая практическая реализация атаки, основанной на уязвимости Spectre.
Рассказываем, как это работает и как защититься 👉 kas.pr/4jsw -
Евгений Касперский
@e_kaspersky_ru
Так в отелях меня ещё не встречали :)
-
Евгений Касперский
@e_kaspersky_ru
Нуждается ли Linux в киберзащите?
Вопрос одновременно и риторический и холиварный. Для первого случая рекомендуем рецепт 👉 kas.pr/z2hg -
Евгений Касперский
@e_kaspersky_ru
Родителям на заметку:
Что смотрят, слушают и во что играют наши дети? Какие сайты посещают и какие приложения устанавливают? И как защитить их от нежелательного контента?
Статистика активности детей в онлайне 👉 kas.pr/679c -
Евгений Касперский
@e_kaspersky_ru
Экспертам на заметку:
Способы выявления аномальной активности в CLR (Common Language Runtime) и новые техники выполнения кода на удаленном хосте 👉 kas.pr/c4p3 -
Евгений Касперский
@e_kaspersky_ru
Исследователи открыли реальные сценарии атаки на Chrome через уязвимость Spectre. В частности, они позволяют красть пароли из Tumblr и расширения Lastpass. Изоляции процессов в браузере оказалось недостаточно 👉 kas.pr/u8c3
-
Евгений Касперский
@e_kaspersky_ru
Чек-лист мер кибербезопасности для компаний, возвращающих сотрудников в офисы 👉 kas.pr/9vkx
-
Евгений Касперский
@e_kaspersky_ru
Открыта регистрация на конференцию OS DAY 2021!
Аппаратные платформы и операционные системы. Тематические доклады от гуру индустрии. Обсуждения актуальных вопросов. Дискуссии вокруг насущных проблем.
Приходите! 👉 osday.ru -
Евгений Касперский
@e_kaspersky_ru
Антивирус не разрешает открыть сайт?
Защита не бьет тревогу просто так, а действительно старается уберечь вас от проблем.
Что делать в таком случае 👉 kas.pr/ic8g -
Евгений Касперский
@e_kaspersky_ru
Умные устройства - лёгкая цель для киберпреступников. Рассказываем, как защитить ваш умный чайник, кондиционер и другие гаджеты с помощью Kaspersky Smart Home Security 👉 kas.pr/4tn3 #iot
-
Евгений Касперский
@e_kaspersky_ru
Срочно обновите серверы Confluence!
Обнаружено массовое сканирование сети в поисках уязвимых объектов и активные попытки эксплуатации критической уязвимости 👉 kas.pr/3ytt -
Евгений Касперский
@e_kaspersky_ru
К выходу новой экранизации «Дюны» Фрэнка Херберта мы решили ещё раз пройтись по первоисточнику и посмотреть, как к кибербезопасности относятся на Арракисе 👉 kas.pr/d2wy
-
Евгений Касперский
@e_kaspersky_ru
Мошенники рассылают пользователям криптобиржи Luno сообщения о переводе криптовалюты, заманивают на поддельную страницу и уводят аккаунты.
Как обезопасить себя от криптовалютного фишинга? 👉 kas.pr/o8ns -
Евгений Касперский
@e_kaspersky_ru
Как Apple планирует следить за пользователями[зачёркнуто]
Как Apple планирует выявлять тех, кто хранит детскую порнографию с помощью системы CSAM Detection 👉 kas.pr/1iwt -
Евгений Касперский
@e_kaspersky_ru
Почему утекают данные? Инсайдеры, целенаправленный взлом, но чаще всего из-за неправильно сконфигурированных сервисов.
Давече утекло данных на 38млн человек из-за ошибки конфигурации веб-приложений, созданных в Microsoft Power Apps
Подбробнее 👉 kas.pr/bx6p -
Евгений Касперский
@e_kaspersky_ru
К нам в гости в офис заглянул Анатолий Карпов! Пообщались, показали, послушали и даже сыграли! 👉 kas.pr/gpn1
-
Евгений Касперский
@e_kaspersky_ru
Что такое вирус-шифровальщик?
Что делать, если ваши данные зашифровали?
Несколько правил кибер- гигиены, которые помогут вам не стать жертвой #ransomware
👉 kas.pr/3g33 -
Евгений Касперский
@e_kaspersky_ru
[ИССЛЕДОВАНИЕ] Киберугрозы для геймеров в 2020–2021 гг.
Статистические данные, анализ вредоносного и нежелательного ПО, фишинговых схем и других кибергугроз 👉 kas.pr/8otd -
Евгений Касперский
@e_kaspersky_ru
Без вины заблокированные: бан-атаки в #instagram 👉 kas.pr/w82h
Злоумышленники блокируют профили пользователей Instagram на заказ. Рассказываем, как можно защититься. -
Евгений Касперский
@e_kaspersky_ru
Несколько фоток из отпуска на #Камчатка, чтобы заинтриговать вас будущими постами :)
-
Евгений Касперский
@e_kaspersky_ru
Общественные Wi-Fi-сети — это удобно, но не всегда безопасно. Раскрываем приемы киберзлодеев и учим опережать их на несколько шагов:
7 правил пользования бесплатным Wi-Fi 👉 kas.pr/7yvm -
Евгений Касперский
@e_kaspersky_ru
В последнее время мошенники начали активно продвигать мошенническую схему с, якобы, возвратом НДС.
Рассказываем, как раскусить этих негодяев 👉 kas.pr/eby1 -
Евгений Касперский
@e_kaspersky_ru
Как хранить конфиденциальные данные: 7 советов малому бизнесу 👉 kas.pr/4vnp
-
Евгений Касперский
@e_kaspersky_ru
У специалиста по кибербезопасности в капсульном отеле оказался слишком шумный сосед и он... взломал отель!
Скрипт каждый два часа включал свет и складывал кровать 👉 kas.pr/8jtb -
Евгений Касперский
@e_kaspersky_ru
Все знают, что использовать личную почту в деловой переписке - плохая идея. Но при этом многие не видят ничего плохого в использовании корпоративного адреса для регистрации в личных онлайн-сервисах.
5 причин, которые навсегда отвадят от такой привычки 👉 kas.pr/1rom -
Евгений Касперский
@e_kaspersky_ru
Обмен файлами через облако: что может пойти не так?
Как минимизировать риски, связанные с облачным хранением файлов? 👉 kas.pr/8f9g -
Евгений Касперский
@e_kaspersky_ru
Атаки на железо обсуждаются не так широко, как уязвимости в софте. Но это отдельная и очень интересная тема!
Рассказываем об интересном эксперименте по взлому ноутбука аппаратными методами (читай: при помощи паяльника) 👉 kas.pr/xa1a -
Евгений Касперский
@e_kaspersky_ru
Шифровальщик LockBit 2.0 умеет распространяться по локальной сети при помощи групповых политик через захваченный контроллер домена.
Рассказываем об этом "звере" и как от него защищаться 👉 kas.pr/mf5a -
Евгений Касперский
@e_kaspersky_ru
Выпустили бесплатную детскую книгу с Мидори Кума в главной роли :) которая поможет вам с пользой провести несколько вечеров с детьми и рассказать им как правильно себя вести в мире технологий 👉 kas.pr/qhv8
+ раскраска для маленьких художников! -
Евгений Касперский
@e_kaspersky_ru
Объясняем, как убрать рекламу в браузере в два клика с помощью нашего Анти-Баннера 👉 kas.pr/8cii
-
Евгений Касперский
@e_kaspersky_ru
Кибер-негодяи часто выманивают у сотрудников учётные данные от почты при помощи легитимных веб-сервисов. В последнее время в качестве одного из таких сервисов всё чаще используется Google Apps Script.
Что нужно знать, чтобы не попасться на крючок 👉 kas.pr/ri8q -
Евгений Касперский
@e_kaspersky_ru
Минутка ретрофанатизма
Почему ЭЛТ-мониторы до сих пор рулят? 👉 kas.pr/3nij -
Евгений Касперский
@e_kaspersky_ru
Как мы круто отпраздновали 24-летие компании! Наверное потому, что пришлось сделать перерыв в прошлом году :)
Зато в этот раз получилось грандиозно и... безопасно. Вот как правильно делать корпоративы в непростое пандемическое время 👉 kas.pr/4hsu -
Евгений Касперский
@e_kaspersky_ru
Как организовать по-настоящему безопасную конференцию в Zoom?
✅ Сделайте встречу уникальной
✅ Вход только по приглашениям
✅ Включите сквозное шифрование
И другие полезные советы 👉 kas.pr/qt4t -
Евгений Касперский
@e_kaspersky_ru
Месяц нетривиальных уязвимостей в #windows продолжается. На прошлой неделе сразу несколько исследователей раскрыли детали уязвимости #serioussam 👉 kas.pr/31bz
-
Евгений Касперский
@e_kaspersky_ru
Мошенники распространяют зловредов и рекламное ПО под видом образов Windows 11.
Рассказываем: как скачать Windows 11, а не зловред 👉 kas.pr/tg7a -
Евгений Касперский
@e_kaspersky_ru
Как стать тестировщиком ПО: пошаговая инструкция.
Рассказываем, какие книги читать и какие технологии осваивать 👉 kas.pr/2qdc -
Евгений Касперский
@e_kaspersky_ru
Сквозное шифрование стало почти индустриальным стандартом для мессенджеров. А что у систем телеконференций, в частности Zoom?
Рассказываем, как здесь дела, какие угрозы всё ещё актуальны и как разработчики планируют их устранить 👉 kas.pr/7b1w -
Евгений Касперский
@e_kaspersky_ru
Уроки MWC 2021: технофобы тут не ходят
Отсутствие физических бейджей, тест на COVID каждые 72 часа, обязательное ношение маски стандарта FPP2 и другие особенности «новой нормальности» на #mwc21 👉 kas.pr/sca6 -
Евгений Касперский
@e_kaspersky_ru
Внимание! Банковские трояны в деловой переписке.
Спамеры распространяют банкеров IcedID и Qbot под видом различных документов с вредоносными макросами 👉 kas.pr/1gk4 -
Евгений Касперский
@e_kaspersky_ru
Внимание! #printnightmare — уязвимость в диспетчере очереди печати.
Срочно установите обновления Windows, закрывающие уязвимости CVE-2021-1675 и CVE-2021-34527 в сервисе Windows Print Spooler 👉 kas.pr/48n4 -
Евгений Касперский
@e_kaspersky_ru
Уже много лет мы используем машинное обучение в Kaspersky Internet Security для Android.
Рассказываем, зачем мы это делаем и чего удалось добиться 👉 kas.pr/n8hb -
Евгений Касперский
@e_kaspersky_ru
Как правильно настроить мессенджер Signal, чтобы достичь максимального уровня конфиденциальности коммуникаций?
Рассказываем, показываем 👉 kas.pr/8fb6 -
Евгений Касперский
@e_kaspersky_ru
Играют ли киберпреступники в киберигры на карантине? Год спустя 👉 kas.pr/e6rb
Спойлер: чаще других злоумышленники по-прежнему используют в качестве приманки Minecraft и Counter-Strike: Global Offensive (CS:GO) -
Евгений Касперский
@e_kaspersky_ru
Почти прямой репортаж с Mobile World Congress 2021 в Барселоне. Досмотрите до конца - вас улыбнёт :)
This media couldn't be displayed. See it on the original post. -
Евгений Касперский
@e_kaspersky_ru
Как правильно составить инструкцию по кибербезопасности для новых сотрудников, чтобы потом не было мучительно больно?
Даём несколько ценных советов 👉 kas.pr/8iga -
Евгений Касперский
@e_kaspersky_ru
Осторожно: на сайтах-двойниках посредники продают товары «Леруа Мерлен» в полтора раза дороже, чем на официальном сайте.
Как отличить официальный сайт от двойника? 👉 kas.pr/g42w -
Евгений Касперский
@e_kaspersky_ru
В чем разница между онтологиями и машинным обучением? Могут ли онтологии стать следующим технологическим прорывом в кибербезопасности?
Разбираемся в теме 👉 kas.pr/o24f -
Евгений Касперский
@e_kaspersky_ru
Молодцы #mwc21, это действительно смешно :)
-
Евгений Касперский
@e_kaspersky_ru
Профессор Толкин на самом деле хорошо шарил в кибербезопасности!
Вот посмотрите, например, как он изящно зашифровал бэкдор, стеганографию, руткит и другие технологии у дворфов 👉 kas.pr/tpd6 -
Евгений Касперский
@e_kaspersky_ru
Двойники брендов в Twitter? Запросто!
Злоумышленники могут попытаться выдать себя за представителей вашей компании в Twitter. Рассказываем, как защитить своих клиентов 👉 kas.pr/i6bo -
Евгений Касперский
@e_kaspersky_ru
Наш зимний автопробег из Магадана в Москву мы целиком записали на видеорегистратор.
А сейчас надёргали из сотен часов цифроплёнки лучшие кадры и откомментировали их. Наслаждаётесь! www.youtube.com/watch?v=vhaloLMrwDY -
Евгений Касперский
@e_kaspersky_ru
Промышленный тренинг в формате VR?
Да! Наш KIPS теперь доступен в формате виртуальной реальности. Зачем это нужно и что это вообще такое? 👉 kas.pr/ucp1 -
Евгений Касперский
@e_kaspersky_ru
Как правильно выкидывать корпоративный мусор, чтобы не стать жертвой социальной инженерии? 👉 kas.pr/6xb5
В мусорных баках многих компаний порой находится информация, которая может представлять угрозу для безопасности и репутации бизнеса -
Евгений Касперский
@e_kaspersky_ru
Почему приложения надо ставить только из официальных источников?
Объясняем на примере поддельного Kaspersky Internet Security для Android 👉 kas.pr/b29g -
Евгений Касперский
@e_kaspersky_ru
Зловред вместо модов для #minecraft: продолжение истории.
В размещенных в Google Play модпаке для Minecraft и утилите для восстановления удаленных файлов скрывался вредоносный рекламный модуль 👉 kas.pr/8gxb -
Евгений Касперский
@e_kaspersky_ru
Наши технологии поведенческого анализа и обнаружения эксплойтов выявили волну целевых атак при помощи цепочки 0-day эксплойтов в Chrome и Windows.
Рекомендуем всем обновить и браузер, и систему 👉 kas.pr/qg6j -
Евгений Касперский
@e_kaspersky_ru
#puzzlemaker атакует, используя цепочку эксплойтов нулевого дня под Chrome 👉 kas.pr/7cnr
-
Евгений Касперский
@e_kaspersky_ru
Устали от назойливых оповещений в #macos?
Рассказываем как избавиться от них ррраз!... и надолго :) 👉 kas.pr/27z3 -
Евгений Касперский
@e_kaspersky_ru
Спуфинг почтового адреса: как злоумышленники выдают себя за других? 👉 kas.pr/2hi5
-
Евгений Касперский
@e_kaspersky_ru
Остановка по кибертребованию: злоумышленники нацелились на техногенные катастрофы предприятий www.kommersant.ru/doc/3126032
-
Евгений Касперский
@e_kaspersky_ru
Внезапно! @InnopolisRus - мировой центр промышленной безопасности. И вот почему: kas.pr/g4fr
-
Евгений Касперский
@e_kaspersky_ru
Не понимаю людей в берушах на #f1. Это все= что безалкогольное пиво или резиновые женщины